Wallabag sur GKE Autopilot
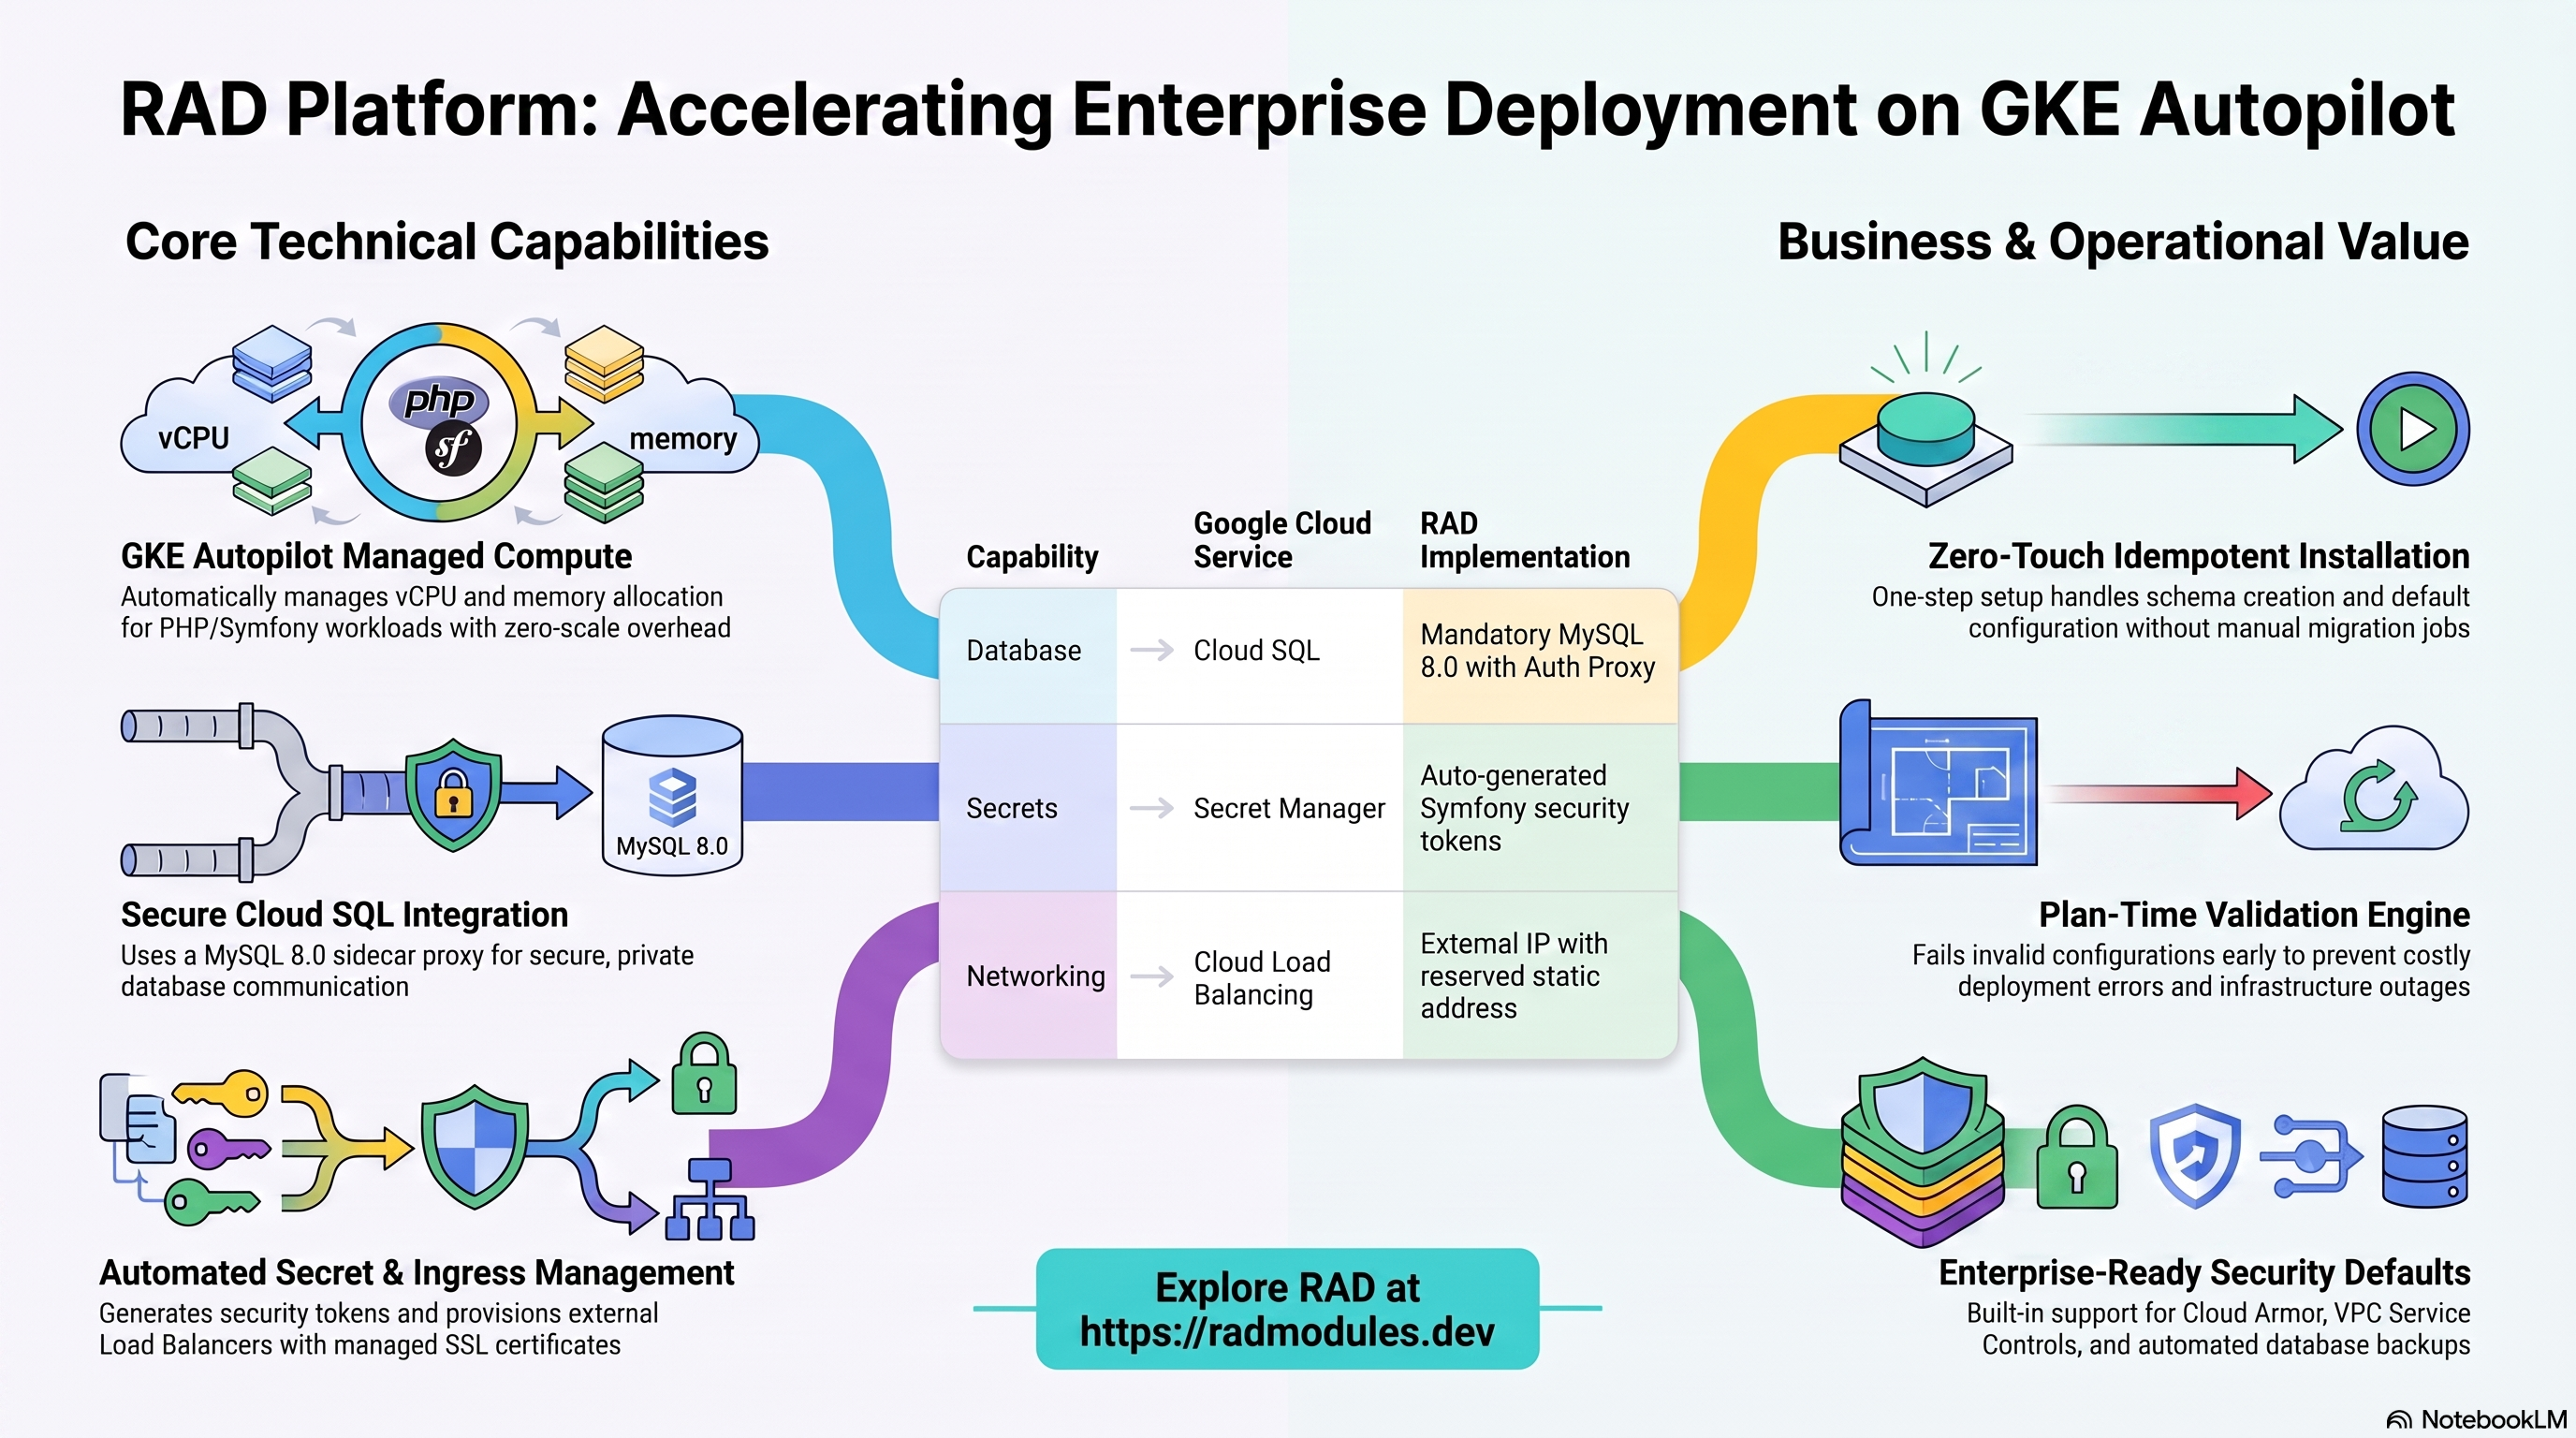
Wallabag est une application d'archivage d'articles "lire plus tard" gratuite, open source et auto-hébergée — une alternative à Pocket. Enregistrez des articles depuis une extension de navigateur, un bookmarklet, une application mobile ou l'API REST, puis lisez-les plus tard dans une vue propre et sans distraction avec recherche en texte intégral, étiquetage, annotations et flux RSS de vos éléments enregistrés. Ce module déploie Wallabag sur GKE Autopilot au-dessus de la fondation App_GKE, qui provisionne et gère l'infrastructure partagée de Google Cloud et Kubernetes.
Ce guide se concentre sur les services cloud utilisés par Wallabag et sur la manière de les explorer et de les exploiter depuis la console Google Cloud et la ligne de commande. Pour les mécanismes communs à chaque application GKE — Workload Identity, ingress, autoscaling, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC Service Controls, sauvegardes et cycle de vie du déploiement — reportez-vous au guide de la fondation App_GKE plutôt que de les répéter ici.
Ce que coûte Wallabag sur RAD et comparaison
L'exécution de Wallabag sur GKE Autopilot dans votre propre projet Google Cloud coûte environ 96,70 $ US/mois en frais Google Cloud (environ 169,70 $ US si ce n'est pas votre seul cluster Autopilot), en plus de frais de module RAD uniques de 110 crédits (11 $ US) — plus élevés que les frais du module Cloud Run pour la même raison que chaque variante GKE de ce lot coûte plus cher à déployer : les frais généraux de pod et de cluster remplacent la tarification basée sur les requêtes de Cloud Run. GKE Autopilot convient à Wallabag qui doit fonctionner aux côtés d'autres charges de travail Kubernetes ; pour le coût le plus bas, consultez plutôt le guide Cloud Run. Dans un projet géré par RAD, les frais de module tombent à 99 crédits (10 % de moins) — voir Mettre en pause gratuitement ci-dessous.
Ce que vous payez sur RAD
| Votre propre projet | Projet géré par RAD | |
|---|---|---|
| Frais de module (une seule fois) | 110 crédits | 99 crédits (10 % de moins) |
| Builds | Inclus dans le prix : pas de frais de build pour la création, 5 mises à jour par mois (mois calendaire UTC) gratuites puis 2 crédits chacune, et rien pour la suppression ou pour un build échoué, dans la limite de 10 builds échoués par jour (UTC). Les sessions de lab et les projets clients sont l'exception : ils sont toujours facturés pour le temps de build à la minute | Idem |
| Coût d'exécution Google Cloud | 96,70 $ US/mois, facturé par Google au prix catalogue | ~123 crédits/jour (environ 3 690/mois, 369 $ US au prix de la recharge), mesuré au prix catalogue plus la marge de RAD |
Pourquoi les deux colonnes diffèrent. Le chiffre géré par RAD inclut les frais de gestion du cluster GKE (environ 73 $ US par mois) et la fondation partagée du projet. Dans votre propre projet, le niveau gratuit de Google couvre les frais de gestion d'un cluster par compte de facturation, ce que le chiffre du propre projet suppose. Il est estimé à partir des prix catalogue de Google, car il n'y a pas encore suffisamment d'historique GKE géré par RAD pour le mesurer, de sorte que la confirmation de déploiement ne le cite pas. Une deuxième application GKE dans le même projet géré par RAD partage le cluster et n'ajoute que ses propres pods.
Votre premier déploiement réussi sur RAD est exempt de frais de module, quel que soit le montant des frais : une fois par compte, pour un module que vous déployez et payez vous-même (dans une solution, les frais d'une application : la première à réussir ; jamais une session de lab ou un projet client).
10 crédits coûtent 1 $ US pour une recharge unique, et moins pour un plan mensuel.
Coût d'exécution par défaut dans votre propre projet
| Ressource (valeur par défaut du module) | Par mois |
|---|---|
| Pod GKE Autopilot, 1x vCPU / 2 Gio | 39,68 $ US |
| Cloud SQL pour MySQL, 1 vCPU / 3,75 Go, zonal, 10 Go SSD | 51,02 $ US |
| Cloud NAT et réseau | 5 $ US |
| Cloud Storage (modules complémentaires, sauvegardes) | 1 $ US |
| Total | 96,70 $ US |
Les frais de gestion du cluster GKE sont exclus du total ci-dessus car ils sont partagés entre toutes les applications GKE du projet — 0 $ si c'est la seule, sinon environ 73 $ US/mois répartis entre le nombre d'applications que vous exécutez.
Comparaison
- Les créateurs de Wallabag vendent leur propre hébergement officiel sur wallabag.it à partir d'environ 11 €/an — vérifié sur wallabag.it, le 8 octobre 2026 — bien moins cher que les deux options RAD ici, car il s'agit d'un service mutualisé partagé pour un usage personnel plutôt que d'un projet dédié.
- Une comparaison VPS autogérée, dimensionnée pour la configuration par défaut de Wallabag de 1 vCPU / 2 Gio : un Hetzner CPX22 ou un Droplet DigitalOcean de 2 vCPU/4 Go coûte environ 24 $/mois — plus votre propre temps pour les sauvegardes et les correctifs MySQL, et aucun plan de contrôle Kubernetes à exécuter.
- Comme pour la variante Cloud Run, la comparaison honnête avec l'hébergement de wallabag.it est le contrôle et l'isolation, pas le prix — le cas de RAD est un projet dédié pour une archive d'équipe ou un déploiement de lab.
Mettre en pause gratuitement : supprimer un projet géré par RAD, le restaurer quand vous en avez besoin
C'est l'avantage principal d'un projet géré par RAD, et il ne coûte rien pendant la pause. La suppression d'un projet géré par RAD délie d'abord sa facturation, puis demande à Google de supprimer le projet purement et simplement — la suppression logicielle récupérable de 30 jours de Google. Contrairement à la suppression d'un module, cela ne détruit pas Cloud SQL, aucune VM, ni la ressource de calcul une par une : l'ensemble du projet s'arrête simplement, et rien n'est facturé pendant qu'il attend, car la facturation est déjà déliée.
Une restauration n'est pas garantie — conservez vos propres sauvegardes. Les conditions de Google Cloud ne garantissent pas qu'un projet restauré, ou les ressources qu'il contient, seront utilisables après sa restauration. La restauration ne peut donc pas être considérée comme un moyen fiable de récupérer un projet supprimé. Avant de supprimer, assurez-vous d'avoir effectué des sauvegardes appropriées des données et de la configuration de l'application et de les avoir stockées en dehors du projet. Si une restauration échoue, ou si le projet restauré ne fonctionne pas, la solution de repli consiste à redéployer l'application (voir la section suivante) et à restaurer sa configuration et ses données à partir de ces sauvegardes.
La restauration, dans les 30 jours et uniquement par le propriétaire du projet, demande à Google de récupérer le projet et de rattacher son compte de facturation, puis vous demande d'exécuter une mise à jour sur chaque déploiement pour confirmer que tout est revenu. Comme rien n'a été détruit individuellement, cette mise à jour trouve les mêmes ressources déjà présentes — c'est une vérification, pas une reconstruction, et une mise à jour ne facture jamais les frais de module à nouveau. Les mises à jour sont incluses dans le prix (5 par mois pour chaque déploiement), donc une restauration ne coûte normalement aucun crédit.
Ce qu'il faut : vous devez être propriétaire du projet (pas un projet dont RAD gère uniquement la facturation), vous devez le restaurer vous-même dans les 30 jours — après cela, Google le supprime définitivement — et la restauration est admise comme la création d'un nouveau projet, donc votre solde de crédits achetés doit toujours dépasser le seuil du niveau (100 crédits pour le niveau sandbox que la plupart des utilisations d'étude/démo conviennent). Google indique que la plupart des services sont à nouveau pleinement fonctionnels dans les 36 heures suivant une restauration.
Un véritable manque : les sauvegardes nocturnes sont écrites dans un bucket à l'intérieur du projet, et ce bucket a la suppression logicielle de Cloud Storage explicitement désactivée, il est donc très probable qu'il disparaisse dès que vous supprimez le projet — même si le projet lui-même est récupérable pendant 30 jours. Si vous avez personnalisé Wallabag et que vous souhaitez conserver ce travail, copiez une sauvegarde (vers Google Drive, ou un bucket en dehors du projet) avant de supprimer. Pour une installation par défaut sans rien d'irremplaçable, cela n'a pas d'importance.
Ne payez que pendant l'utilisation, l'autre méthode : supprimer et redéployer
Dans votre propre projet, ou une fois que 30 jours se sont écoulés sur un projet géré par RAD, il n'y a pas de pause gratuite — la suppression supprime les ressources définitivement, et ramener Wallabag signifie redéployer à partir de zéro. Cela coûte environ 113-116 crédits dans votre propre projet, ou environ 102-105 crédits dans un projet géré par RAD.
La suppression ne permet d'économiser de l'argent que si Wallabag reste inutilisé assez longtemps pour que le coût de redéploiement soit inférieur à son propre coût de fonctionnement — environ 4 jours ou plus dans votre propre projet (environ 3,22 $ US par jour), ou environ 1 jour ou plus dans un projet géré par RAD (123 crédits par jour).
Conservez d'abord les données : les sauvegardes nocturnes vont dans un bucket à l'intérieur du déploiement et sont supprimées avec lui, donc copiez la dernière sauvegarde avant de supprimer si vous voulez la conserver.
Sessions de lab et environnements gérés
Sessions de lab, pour la formation : un formateur anime une session pour une classe. Chaque participant dispose de l'application dans son propre projet Google Cloud pendant 15 minutes à 24 heures, dans la limite d'une allocation définie par le formateur. Le formateur peut aussi créer un seul environnement partagé pour toute la classe, et chacun utilise alors la même application et ses données. Soit le formateur finance toutes les places, soit chaque participant paie la sienne. Tout est supprimé à la fin de la session et les crédits inutilisés sont reversés au formateur.
Environnements gérés, pour les sociétés de conseil : un partenaire exécute l'application pour un client à partir d'un portefeuille cloisonné qu'il finance, et règle directement avec le client. Si le portefeuille est faible, la facturation est suspendue et les données sont conservées, de sorte que personne ne reçoit de frais inattendus. À la fin, le partenaire transfère le projet et les déploiements deviennent la propriété du client.
Les crédits peuvent être achetés dans plus de 20 devises, y compris XAF, XOF, NGN, GHS, KES et ZAR, par carte, virement bancaire ou argent mobile.
Sources (8 octobre 2026) : Prix catalogue de l'API Google Cloud Billing Catalog ; radmodules.dev/pricing pour les propres frais de RAD et les estimations de crédits quotidiens ; documentation de Google sur la suppression/restauration de projets pour les affirmations de pause/restauration ; hébergement wallabag.it.
1. Vue d'ensemble
Wallabag s'exécute comme un pod PHP/Symfony (nginx + php-fpm sous s6-overlay) sur GKE Autopilot. Le déploiement relie un ensemble ciblé de services Google Cloud :
| Capacité | Service Google Cloud | Notes |
|---|---|---|
| Calcul | GKE Autopilot | Pod PHP/Symfony, 1 vCPU / 2 Gio par défaut ; réplica unique par défaut (GKE n'a pas de mise à l'échelle à zéro) |
| Base de données | Cloud SQL pour MySQL 8.0 | Requis — Wallabag_Common fixe le moteur ; PostgreSQL n'est pas pris en charge |
| Stockage d'objets | Cloud Storage | Un bucket générique data est provisionné, mais Wallabag ne le lit ni ne l'écrit — tout le contenu réside dans MySQL |
| Secrets | Secret Manager | APP_SECRET auto-généré (jeton de sécurité Symfony) ; mot de passe de la base de données |
| Ingress | Cloud Load Balancing | LoadBalancer externe, domaine personnalisé + certificat géré activés par défaut |
Valeurs par défaut judicieuses à connaître d'emblée :
- MySQL 8.0 est obligatoire. Le moteur de base de données est fixé par
Wallabag_Common; la sélection de tout autre moteur interrompt le déploiement. enable_cloudsql_volume = true. Un sidecar Cloud SQL Auth Proxy écoute sur127.0.0.1:3306;wallabag.tfépingle en outreDB_HOST = "127.0.0.1"afin que le point d'entrée du wrapper compose toujours le sidecar. La variante Cloud Run se connecte plutôt via l'IP privée de l'instance.- Secret Manager unique.
APP_SECRET(un jeton de sécurité Symfony) est généré automatiquement, remplaçant la valeur par défaut intégrée et publiquement connue de Wallabag. Il n'y a pas de secret de mot de passe administrateur généré séparément. min_instance_count = 1,max_instance_count = 1par défaut. GKE n'a pas de mise à l'échelle à zéro ; maintenez les réplicas à 1 à moins que le comportement de session/cache de Wallabag sous plusieurs pods n'ait été vérifié.service_type = LoadBalanceravecsession_affinity = "ClientIP";enable_custom_domain = trueetreserve_static_ip = truepar défaut.enable_nfspar défauttruemais est fonctionnellement inutilisé. Il monte Cloud Filestore NFS à/var/lib/wallabag, mais l'image de WallabagWORKDIRest/var/www/wallabag— rien n'écrit dans le chemin monté. Peut être désactivé en toute sécurité.- Pas de job de migration séparé. Le propre
bin/console wallabag:installde Wallabag gère à la fois la création du schéma et la configuration initiale en une seule étape idempotente.
2. Services Google Cloud et comment les explorer
Toutes les commandes supposent que vous avez exécuté
gcloud container clusters get-credentials <cluster> --region <region> --project <project>
et que PROJECT, REGION et NAMESPACE sont définis. L'espace de noms et les autres
identifiants sont rapportés dans les Sorties du déploiement.
A. GKE Autopilot — la charge de travail Wallabag
Wallabag s'exécute par défaut comme un déploiement à réplica unique. Autopilot facture le CPU/mémoire que le pod demande réellement.
- Console : Kubernetes Engine → Charges de travail → sélectionnez la charge de travail Wallabag pour les pods, les événements et les journaux. Kubernetes Engine → Services et Ingress affiche l'IP externe.
- CLI :
kubectl get pods,svc -n "$NAMESPACE"
kubectl logs -n "$NAMESPACE" deploy/<service-name> --tail=100
Voir App_GKE pour la gestion d'Autopilot, de la mise à l'échelle et du type de charge de travail (Déploiement vs StatefulSet).
B. Cloud SQL pour MySQL 8.0
Wallabag stocke toutes les données de l'application (articles enregistrés, tags, utilisateurs, annotations)
dans une instance gérée de Cloud SQL pour MySQL 8.0. Le pod y accède en privé
via un sidecar Cloud SQL Auth Proxy écoutant sur 127.0.0.1:3306. Lors du
premier déploiement, un job db-init crée la base de données et l'utilisateur de l'application,
suivi de wallabag-install, qui exécute l'installateur de Wallabag pour créer
le schéma.
- Console : SQL → sélectionnez l'instance pour les connexions, les sauvegardes, les indicateurs et les métriques.
- CLI :
gcloud sql instances list --project "$PROJECT"
gcloud sql instances describe <instance-name> --project "$PROJECT"
gcloud sql connect <instance-name> --user=<db-user> --database=<db-name> --project "$PROJECT"
Le nom de l'instance, la base de données, l'utilisateur et le secret Secret Manager contenant le mot de passe se trouvent tous dans les Sorties. Voir App_GKE pour le modèle de connexion, les sauvegardes automatisées et la rotation des mots de passe.
C. Cloud Storage
Un bucket générique data est provisionné par défaut (via l'entrée
storage_buckets de la Fondation), mais Wallabag lui-même ne le lit ni ne l'écrit jamais — tout
le contenu réside dans MySQL, et gcs_volumes (qui monterait un bucket en fuse
dans le pod) est vide par défaut.
- Console : Cloud Storage → Buckets.
- CLI :
gcloud storage buckets list --project "$PROJECT"
Voir App_GKE pour les options CMEK et les montages GCS Fuse.
D. Secret Manager
Un secret est généré automatiquement et stocké dans Secret Manager : APP_SECRET
(matérialisé sous cette clé simple — le CRD SecretSync de GKE rejette les valeurs
targetKey contenant __, donc le vrai nom SYMFONY__ENV__SECRET est
aliassé au démarrage du conteneur par le point d'entrée du wrapper plutôt que d'être la clé
synchronisée elle-même). Le mot de passe de la base de données est géré séparément par la fondation.
- Console : Sécurité → Secret Manager.
- CLI :
gcloud secrets list --project "$PROJECT" --filter="name~app-secret"
gcloud secrets versions access latest --secret=<secret-name> --project "$PROJECT"
Voir App_GKE pour l'intégration et la rotation de Secret Store CSI.
E. Réseau et ingress
Par défaut, la charge de travail est exposée via une IP externe de Cloud Load Balancing avec une IP statique réservée et un Ingress Kubernetes pour les domaines personnalisés.
- Console : Services réseau → Équilibrage de charge ; Réseau VPC → Adresses IP.
- CLI :
kubectl get ingress,svc -n "$NAMESPACE"
gcloud compute addresses list --project "$PROJECT"
Voir App_GKE pour les domaines personnalisés, Cloud CDN et les détails de l'IP statique.
F. Cloud Logging et Monitoring
Les sorties standard/erreur des pods sont acheminées vers Cloud Logging ; les métriques GKE et Cloud SQL sont acheminées vers Cloud Monitoring, avec des tests de disponibilité et des règles d'alerte facultatifs.
- Console : Logging → Explorateur de journaux ; Monitoring → Tableaux de bord / Alertes.
- CLI :
gcloud logging read 'resource.type="k8s_container" AND resource.labels.namespace_name="'"$NAMESPACE"'"' \
  --project "$PROJECT" --limit 50
3. Comportement de l'application Wallabag
- Chaîne d'initialisation en deux étapes, pas une étape de migration séparée de type Laravel.
db-init(mysql:8.0-debian) crée la base de données et l'utilisateur de l'application vides et accorde les privilèges.wallabag-installdépend ensuite dedb-initet réutilise la même image d'application personnalisée (de sorte que l'alias d'environnement du point d'entrée du wrapper s'exécute toujours) avec sa commande remplacée parbin/console wallabag:install --env=prod -n. Cette commande unique effectue à la fois la création du schéma et la configuration initiale (y compris l'amorçage du compte administrateur par défaut) — il n'y a pas de job de migration séparé à exécuter lors des mises à niveau ; réexécuterwallabag:installsur une base de données déjà installée est sûr et idempotent. - Comportement de la vérification de santé. La sonde de démarrage est TCP sur le port 80 — elle a seulement
besoin que nginx se lie, indépendamment de la progression de l'installateur. La sonde de vivacité est
HTTP
GET /login, qui renvoie un simple200. Elle évite délibérément/: la racine redirige les requêtes non authentifiées vers/login(HTTP 302), ce que Kubernetes accepterait mais la vérification de santé du backend de la passerelle — mise en miroir à partir de cette sonde — ne le fait pas, car elle nécessite un200littéral.EXTERNAL_IP=$(kubectl get svc -n "$NAMESPACE" -o jsonpath='{.items[0].status.loadBalancer.ingress[0].ip}')
curl -s -o /dev/null -w "%{http_code}\n" "http://${EXTERNAL_IP}/" # expect 302 - Compte administrateur de première exécution.
wallabag:install --env=prod -ncrée le compte administrateur par défaut de Wallabag en utilisant les valeurs par défaut d'installation documentées de Wallabag (nom d'utilisateur et mot de passe tous deuxwallabag) — il n'y a pas de secret Secret Manager contenant un mot de passe administrateur généré. Changez ce mot de passe immédiatement après la première connexion. Les nouveaux comptes ne peuvent pas s'auto-enregistrer (SYMFONY__ENV__FOSUSER_REGISTRATION = "false") — créez des utilisateurs supplémentaires à partir de l'interface utilisateur d'administration ou aveckubectl exec ... -- bin/console fos:user:create. - Inspecter l'exécution du job :
kubectl get jobs -n "$NAMESPACE"
kubectl logs -n "$NAMESPACE" job/<db-init-or-wallabag-install-job-name>
4. Variables de configuration
Les variables sont regroupées exactement telles qu'elles apparaissent sur la plateforme de déploiement. Seuls les paramètres spécifiques ou notables pour Wallabag sont listés ; toute autre entrée est héritée de App_GKE avec son comportement standard.
Groupe 1 — Projet et identité
| Variable | Valeur par défaut | Description |
|---|---|---|
project_id | (requis) | Projet Google Cloud cible. |
region | us-central1 | Région pour le cluster et les ressources régionales. |
Groupe 3 — Identité de l'application
| Variable | Valeur par défaut | Description |
|---|---|---|
application_name | wallabag | Nom de base des ressources. Ne pas modifier après le premier déploiement. |
application_version | latest | Tag d'image de base pour wallabag/wallabag. "latest" correspond à un tag épinglé (2.6.14) au moment du build. |
Groupe 4 — Exécution et mise à l'échelle
| Variable | Valeur par défaut | Description |
|---|---|---|
container_image_source | custom | Construit l'image du wrapper via Cloud Build. "prebuilt" ignore entièrement le wrapper d'alias DB/secret. |
min_instance_count / max_instance_count | 1 / 1 | GKE n'a pas de mise à l'échelle à zéro ; réplica unique par défaut. |
container_port | 80 | Le serveur nginx de Wallabag écoute sur le port 80. |
cpu_limit / memory_limit | 1000m / 2Gi | Limites de ressources par pod. |
enable_cloudsql_volume | true | Sidecar Cloud SQL Auth Proxy sur 127.0.0.1. Garder true sur GKE. |
Groupe 6 — Backend GKE et cluster
| Variable | Valeur par défaut | Description |
|---|---|---|
service_type | LoadBalancer | IP externe par défaut. |
session_affinity | ClientIP | Acheminer les requêtes d'un client vers le même pod. |
workload_type | null | Résolution automatique vers Deployment (Wallabag n'a pas besoin d'identité PVC par pod). |
Groupe 11 — Jobs et tâches planifiées
| Variable | Valeur par défaut | Description |
|---|---|---|
initialization_jobs | [] | Laisser vide pour utiliser la chaîne intégrée db-init → wallabag-install. |
Groupe 13 — Système de fichiers (NFS)
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_nfs | false | Fonctionnellement inutilisé — monté à /var/lib/wallabag, mais l'image de Wallabag n'y écrit rien. Peut être désactivé en toute sécurité. |
Groupe 14 — Cloud Storage et Artifact Registry
| Variable | Valeur par défaut | Description |
|---|---|---|
storage_buckets | [{ name_suffix = "data" }] | Bucket générique. Non lu ni écrit par Wallabag. |
gcs_volumes | [] | Rien n'est monté en fuse dans le pod par défaut. |
Groupe 16 — Backend de base de données
| Variable | Valeur par défaut | Description |
|---|---|---|
database_type | se résout en MYSQL_8_0 | Fixé par Wallabag_Common. |
application_database_name / application_database_user | wallabag | Préfixé par le locataire au moment du déploiement. Immuable après le premier déploiement. |
db_host_env_var_name / db_user_env_var_name / db_name_env_var_name / db_port_env_var_name / db_password_env_var_name | "" (tous vides) | Non utilisé par Wallabag — le point d'entrée du wrapper lit directement les variables standard DB_* et les alias sur SYMFONY__ENV__DATABASE_* lui-même. |
Groupe 19 — Domaine personnalisé, IP statique et réseau
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_custom_domain | true | Ingress Kubernetes avec application_domains. |
reserve_static_ip | true | Une IP stable qui survit aux redéploiements. |
network_tags | ["nfsserver"] | Ciblage du pare-feu ; requis pour la connectivité NFS lorsque enable_nfs = true. |
Groupe 15 — Redis
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_redis | false | Purement facultatif — uniquement utilisé par la fonction d'importation en masse asynchrone de Wallabag. |
Toutes les autres entrées (métadonnées du groupe 0, environnement du groupe 2, secrets du groupe 5, StatefulSet du groupe 7, quota de ressources du groupe 8, fiabilité du groupe 9, observabilité du groupe 10, CI/CD du groupe 12, sauvegarde du groupe 17, SQL personnalisé du groupe 18, IAP du groupe 20, Cloud Armor du groupe 21, VPC-SC du groupe 22) se comportent exactement comme documenté dans App_GKE.
5. Sorties
Retourné lors d'un déploiement réussi — le moyen le plus rapide de localiser et d'explorer les ressources en cours d'exécution.
| Sortie | Description |
|---|---|
service_name | Nom du service Kubernetes. |
namespace | Espace de noms Kubernetes. |
service_cluster_ip / service_external_ip | IP interne / externe. |
service_url | URL du service. |
database_instance_name | Nom de l'instance Cloud SQL. |
database_name / database_user | Nom de la base de données / utilisateur de l'application. |
database_password_secret | Secret Secret Manager contenant le mot de passe de la base de données. |
database_host | 127.0.0.1 via le sidecar Cloud SQL Auth Proxy. |
storage_buckets | Buckets Cloud Storage créés. |
container_image / container_registry | Image déployée et dépôt Artifact Registry. |
initialization_jobs | Noms des jobs de configuration (db-init, wallabag-install). |
kubernetes_ready | Indique si le point de terminaison du cluster est disponible et si toutes les ressources K8s sont déployées. |
deployment_id / tenant_id / resource_prefix | Identifiants de nommage. |
project_id / project_number | Identifiants du projet. |
vpc_sc_enabled / vpc_sc_perimeter_name / vpc_sc_dry_run_mode | Statut VPC-SC. |
6. Pièges de configuration et valeurs par défaut judicieuses
Risque : Critique (perte de données / panne / sécurité) — Élevé (service dégradé) — Moyen (coût ou dégradation partielle) — Faible (mineur).
Validation héritée au moment de la planification. Ce module transmet sa configuration au moteur de fondation App_GKE, qui valide les valeurs et les combinaisons au moment de la planification. Une configuration invalide fait échouer le plan avec une erreur claire et nommée avant la création de toute ressource.
| Paramètre | Valeur judicieuse | Risque | Conséquence en cas d'erreur |
|---|---|---|---|
Variable d'environnement du pilote de base de données (SYMFONY__ENV__DATABASE_DRIVER, codée en dur dans entrypoint.sh) | doit être définie explicitement (pdo_mysql ici) | Critique | Le parameters.yml fourni par Wallabag définit par défaut database_driver à pdo_sqlite. Définir uniquement SYMFONY__ENV__DATABASE_HOST/_PORT/_NAME/_USER/_PASSWORD sans variable de pilote explicite installe toujours silencieusement sur un fichier SQLite local jetable — l'installation "réussit", le pod signale Prêt, mais toutes les données résident dans un fichier éphémère effacé à chaque redémarrage ou redéploiement du pod, et MySQL n'est jamais touché. Aucune erreur n'est levée. Si ce module est un jour cloné comme modèle pour une autre application basée sur Symfony, vérifiez que la variable d'environnement du pilote de base de données est définie explicitement — cette classe d'échec est indétectable de l'extérieur ; utilisez kubectl exec dans le pod et vérifiez les journaux de démarrage ("Configuring the SQLite database..." vs. une ligne de connexion MySQL) pour confirmer. Voir App_GKE et App_CloudRun pour savoir comment la Fondation injecte génériquement les variables d'environnement de base de données — la traduction spécifique à l'application et les éventuelles pièces manquantes sont toujours la responsabilité du module appelant. |
application_database_name / application_database_user | Définir une fois | Critique | Immuable après le premier déploiement ; le renommage recrée la base de données/l'utilisateur et détruit tous les articles enregistrés. |
APP_SECRET (auto-généré) | Ne jamais modifier manuellement dans Secret Manager après le premier démarrage | Élevé | Wallabag l'utilise comme clé de signature de sécurité Symfony ; le modifier invalide les jetons CSRF et toutes les URL signées déjà émises. |
Identifiants administrateur par défaut (wallabag / wallabag, amorcés par wallabag:install) | Changer immédiatement après la première connexion | Élevé | L'installateur amorce les identifiants par défaut bien connus de Wallabag — toute personne connaissant l'URL du service et la valeur par défaut publique peut se connecter tant que le mot de passe n'est pas modifié. |
container_image_source | custom | Critique | Le passage à prebuilt déploie l'image wallabag/wallabag standard sans point d'entrée de wrapper — l'alias des variables d'environnement de la base de données et des secrets ne s'exécute jamais, de sorte que le pod ne peut pas du tout atteindre MySQL. |
enable_cloudsql_volume | true sur GKE | Critique | La définition de false supprime le sidecar Auth Proxy dont dépend l'épingle DB_HOST = "127.0.0.1" du point d'entrée du wrapper — le pod ne peut pas atteindre Cloud SQL. |
max_instance_count | 1 sauf vérification contraire | Élevé | La mise à l'échelle au-delà d'un pod sans vérifier le comportement de session/cache de Wallabag risque des sessions utilisateur incohérentes entre les pods. |
enable_nfs | false sauf si nécessaire à d'autres fins | Faible / coût | Par défaut true et provisionne un partage Filestore que Wallabag n'utilise jamais — un coût récurrent inutile. |
enable_cloud_armor | activer pour la production | Moyen | Le service est publiquement accessible sans protection WAF par défaut. |
Pour le comportement de la fondation référencé tout au long — Workload Identity, ingress, autoscaling, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC-SC, sauvegardes et mise en miroir d'images — voir App_GKE. La configuration d'application spécifique à Wallabag partagée avec la variante Cloud Run est décrite dans Wallabag_Common.
Guides associés
- Lab pratique : Wallabag sur GKE Autopilot — déployez-le étape par étape, avec les écrans de la console et les commandes à chaque étape.
- Wallabag sur Google Cloud Run — la même application sur Cloud Run, lorsque vous avez besoin de l'autre cible de déploiement.
- Wallabag Common — Configuration d'application partagée — la configuration partagée par les deux cibles de déploiement.
Need RAD to do something it does not do yet? Request it on the roadmap, or vote on what is already there.