Headscale sur GKE Autopilot
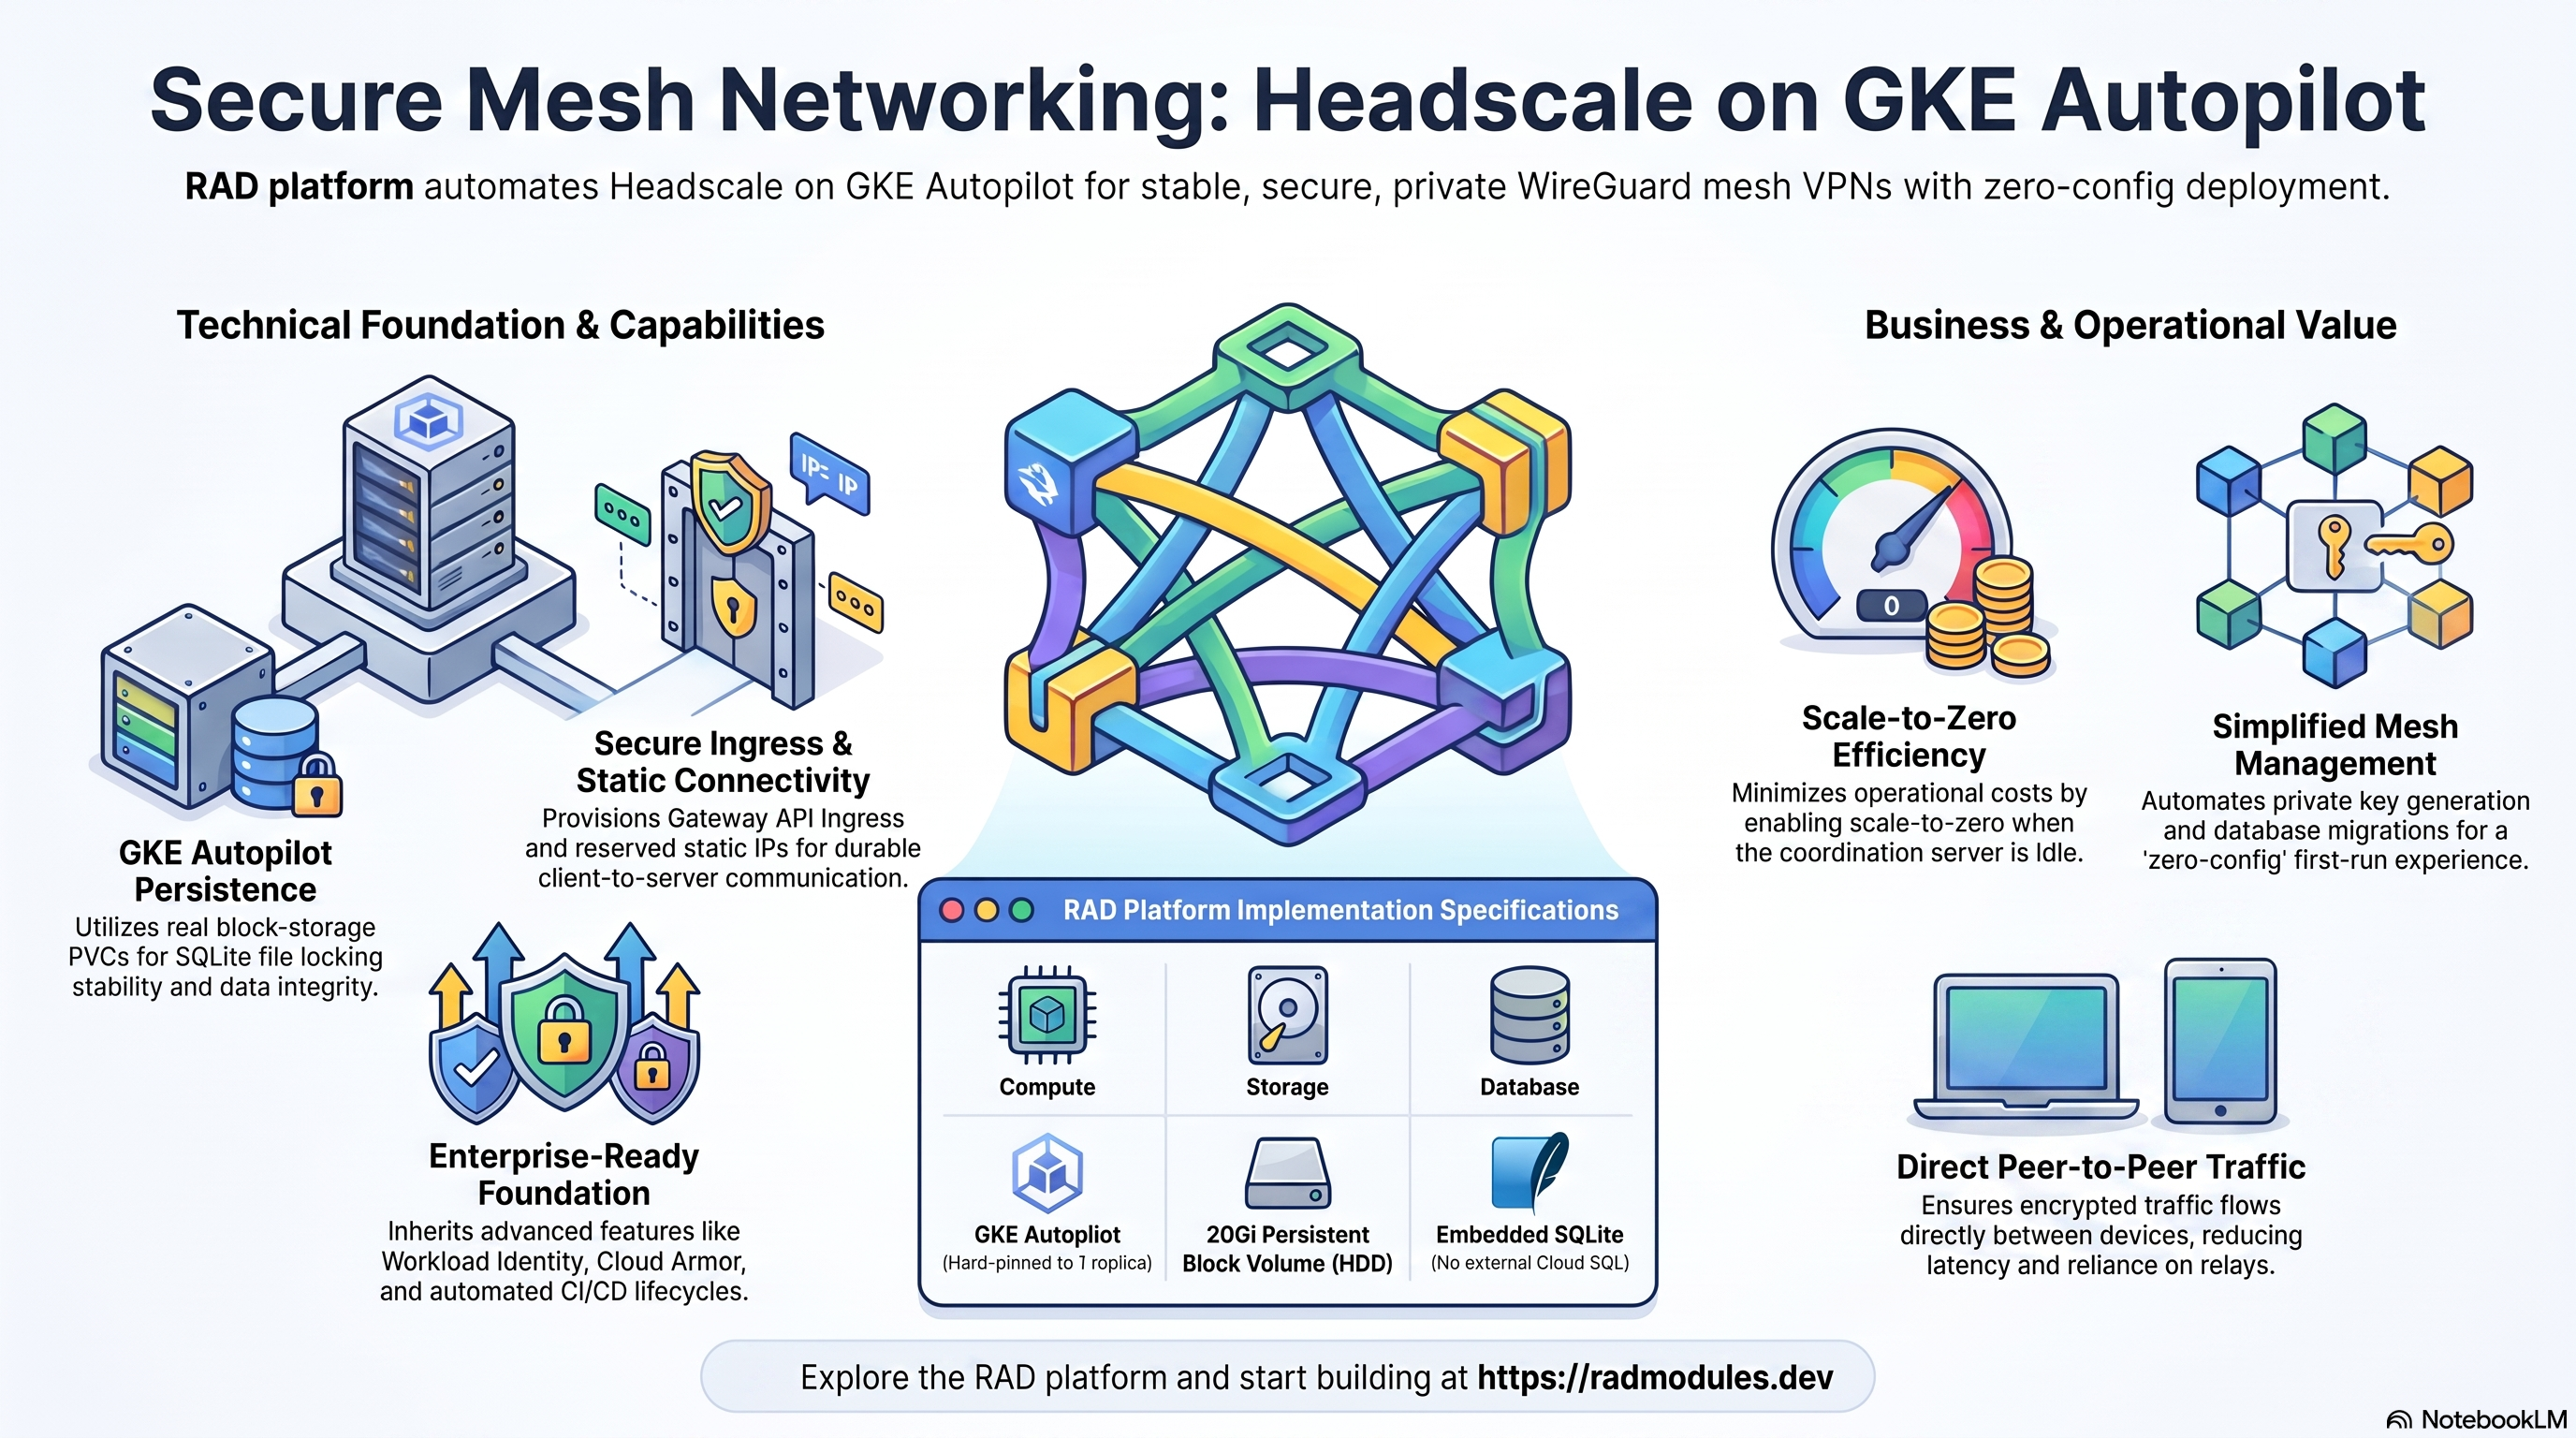
Headscale est une implémentation open source et auto-hébergée du serveur de coordination Tailscale — un plan de contrôle pour un VPN maillé WireGuard privé, compatible avec les clients Tailscale officiels. Headscale n'est pas une passerelle VPN ou un relais en soi : il authentifie les nœuds, distribue la clé publique et l'allocation IP de chaque pair, et maintient la carte réseau du maillage synchronisée. Le trafic chiffré réel entre les appareils circule directement, de pair à pair, via WireGuard (ou via l'infrastructure de relais DERP publique de Tailscale). Ce module déploie Headscale sur GKE Autopilot au-dessus de la fondation App_GKE, qui provisionne et gère l'infrastructure partagée Google Cloud et Kubernetes.
Ce guide se concentre sur les services cloud utilisés par Headscale et sur la manière de les explorer et de les exploiter depuis la console Google Cloud et la ligne de commande. Pour les mécanismes communs à toutes les applications GKE — Workload Identity, ingress, autoscaling, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC Service Controls, sauvegardes et le cycle de vie du déploiement — reportez-vous au guide de la fondation App_GKE plutôt que de les répéter ici.
Ce que coûte Headscale sur RAD, et comment cela se compare
L'exécution d'un pod Headscale sur GKE Autopilot dans votre propre projet Google Cloud coûte environ 42,08 $/mois en frais Google Cloud, en plus d'un frais de module RAD unique de 75 crédits facturé une fois au moment du déploiement. Headscale est une réimplémentation indépendante et open source d'un serveur de coordination WireGuard privé, compatible avec les clients Tailscale officiels — ce n'est pas une version hébergée d'un produit commercial, il n'y a donc pas de prix SaaS à citer en comparaison. Dans un projet géré par RAD, les frais de module tombent à 67,5 crédits (10 % de moins) et le coût d'exécution est mesuré à l'heure en crédits au lieu d'être facturé directement par Google — voir Mettez-le en pause gratuitement ci-dessous pour le seul avantage géré par RAD qu'un VPS auto-hébergé ne peut pas égaler — ou voir le guide Cloud Run pour l'option à moindre coût.
Ce que vous payez sur RAD
| Votre propre projet | Projet géré par RAD | |
|---|---|---|
| Frais de module (unique) | 75 crédits | 67,5 crédits (10 % de moins) |
| Builds | Inclus dans le prix : pas de frais de build pour la création, 5 mises à jour par mois (mois calendaire UTC) gratuites puis 2 crédits chacune, et rien pour la suppression ou pour un build échoué, dans la limite de 10 builds échoués par jour (UTC). Les sessions de lab et les projets clients sont l'exception : ils sont toujours facturés à la minute pour le temps de build | Identique |
| Coût d'exécution Google Cloud | 42,08 $/mois, facturé par Google au prix catalogue | ~75 crédits/jour, mesuré au prix catalogue plus la marge de RAD |
Votre premier déploiement réussi sur RAD est exempt de frais de module, quel que soit le montant : une fois par compte, pour un module que vous déployez et payez vous-même (dans une solution, les frais d'une application : la première à réussir ; jamais une session de lab ou un projet client).
Coût d'exécution par défaut dans votre propre projet
| Ressource | US$/mois (prix catalogue Google, us-central1) |
|---|---|
| Pod GKE Autopilot, 1x vCPU / 1 Gio | 36,08 $ |
| Cloud NAT et réseau | 5,00 $ |
| Cloud Storage (modules complémentaires, sauvegardes) | 1,00 $ |
| Frais de gestion de cluster GKE | partagés entre toutes les applications GKE du projet ; 0 $ si c'est votre seul cluster, sinon ~73 $ |
| Total | 42,08 $ |
Les frais de gestion de cluster GKE sont exclus du total ci-dessus car ils sont partagés entre toutes les applications GKE du projet — 0 $ si c'est la seule, sinon environ 73 $/mois répartis entre le nombre d'applications que vous exécutez.
Comment cela se compare
- Une comparaison auto-gérée : Hetzner CPX22 (2 vCPU/4 Go) coûte environ 24 $/mois, un Droplet DigitalOcean 2 vCPU/4 Go coûte le même 24 $/mois, et un GCP Compute Engine e2-standard-2 (2 vCPU/8 Go) coûte environ 49 $/mois — plus que ce dont ce serveur de coordination léger de 1 vCPU/1 Gio a besoin, mais le plus petit point de référence largement cité.
- Headscale n'a pas besoin de sa propre base de données dans ce déploiement (il utilise SQLite en interne), donc la majeure partie de son coût d'exécution dans son propre projet ci-dessus est le petit serveur de fichiers NFS, et non une instance Postgres gérée.
- Le compromis administratif est le même que pour chaque entrée ici : un VPS moins cher, auto-patché, contre le serveur de fichiers géré par RAD, Secret Manager et la surveillance.
Mettez-le en pause gratuitement : supprimez un projet géré par RAD, restaurez-le lorsque vous en avez besoin
C'est l'avantage principal d'un projet géré par RAD, et il ne coûte rien pendant la pause. La suppression d'un projet géré par RAD délie d'abord sa facturation, puis demande à Google de supprimer le projet purement et simplement — la suppression logicielle récupérable de 30 jours de Google. Contrairement à la suppression d'un module, cela ne détruit pas Cloud SQL, aucune VM, ou la ressource de calcul une par une : l'ensemble du projet s'arrête simplement, et rien n'est facturé pendant qu'il attend, car la facturation est déjà déliée.
Une restauration n'est pas garantie — conservez vos propres sauvegardes. Les conditions de Google Cloud ne garantissent pas qu'un projet restauré, ou les ressources qu'il contient, seront utilisables après sa restauration, de sorte que la restauration ne peut pas être considérée comme un moyen de récupérer un projet supprimé. Avant de supprimer, assurez-vous d'avoir effectué des sauvegardes appropriées des données et de la configuration de l'application et de les avoir stockées en dehors du projet. Si une restauration échoue, ou si le projet restauré ne fonctionne pas, la solution de repli consiste à redéployer l'application (voir la section suivante) et à restaurer sa configuration et ses données à partir de ces sauvegardes.
La restauration, dans les 30 jours et uniquement par le propriétaire du projet, demande à Google de restaurer le projet et de rattacher son compte de facturation, puis vous demande d'exécuter la mise à jour sur chaque déploiement pour confirmer que tout est revenu. Parce que rien n'a été détruit individuellement, cette mise à jour trouve les mêmes ressources déjà présentes — c'est une vérification, pas une reconstruction, et une mise à jour ne facture jamais les frais de module à nouveau. Les mises à jour sont incluses dans le prix (5 par mois pour chaque déploiement), donc une restauration ne coûte normalement aucun crédit.
Ce qu'il faut : vous devez être propriétaire du projet (pas un projet dont RAD gère uniquement la facturation), vous devez le restaurer vous-même dans les 30 jours — après cela, Google le supprime définitivement — et la restauration est admise comme la création d'un nouveau projet, de sorte que votre solde de crédits achetés doit toujours dépasser le seuil du palier (100 crédits pour le palier sandbox que la plupart des utilisations d'étude/démo conviennent). Google dit que la plupart des services fonctionnent à nouveau pleinement dans les 36 heures suivant une restauration.
Un véritable manque : les sauvegardes nocturnes sont écrites dans un bucket à l'intérieur du projet, et ce bucket a la suppression logicielle de Cloud Storage explicitement désactivée, il est donc très probable qu'il disparaisse dès que vous supprimez le projet — même si le projet lui-même est récupérable pendant 30 jours. Si vous avez personnalisé Headscale et que vous souhaitez conserver ce travail, copiez une sauvegarde (vers Google Drive, ou un bucket en dehors du projet) avant de supprimer. Pour une installation par défaut sans rien d'irremplaçable, cela n'a pas d'importance.
Payez uniquement pendant que vous l'utilisez, l'autre façon : supprimer et redéployer
Dans votre propre projet, ou une fois que 30 jours se sont écoulés sur un projet géré par RAD, il n'y a pas de pause gratuite — la suppression supprime les ressources pour de bon, et la remise en service de Headscale signifie un redéploiement à partir de zéro. Cela coûte 75 crédits (les frais de module ; les builds sont inclus).
La suppression ne permet d'économiser de l'argent que si Headscale reste inutilisé suffisamment longtemps pour compenser ce coût de redéploiement par rapport à son propre coût d'exécution — pour Headscale, cela représente environ 6 jours ou plus. La majeure partie de ce coût d'exécution est généralement la base de données (et, lorsque ce module en utilise une, la VM de serveur de fichiers partagé ou le cluster GKE) — ceux-ci ne s'arrêtent que lorsque rien d'autre dans le projet ne les utilise, donc la suppression de cette application pendant que quelque chose d'autre partage le projet n'économise que sa propre part de calcul.
Conservez d'abord les données : les sauvegardes nocturnes vont dans un bucket à l'intérieur du déploiement et sont supprimées avec lui, donc copiez la dernière sauvegarde avant de la supprimer si vous voulez la conserver.
Sessions de lab et environnements gérés
Sessions de lab, pour la formation : un formateur anime une session pour une classe. Chaque participant obtient l'application dans son propre projet Google Cloud pendant 15 minutes à 24 heures, dans la limite d'une allocation définie par le formateur. Le formateur peut aussi créer un seul environnement partagé pour toute la classe, et chacun utilise alors la même application et ses données. Soit le formateur finance toutes les places, soit chaque participant paie la sienne. Tout est supprimé à la fin de la session et les crédits inutilisés sont reversés au formateur.
Environnements gérés, pour les sociétés de conseil : un partenaire exécute l'application pour un client à partir d'un portefeuille cloisonné qu'il finance, et règle directement avec le client. Si le portefeuille est faible, la facturation est mise en pause et les données sont conservées, de sorte que personne ne reçoit de frais inattendus. À la fin, le partenaire remet le projet et les déploiements deviennent la propriété du client.
Les crédits peuvent être achetés dans plus de 20 devises, y compris XAF, XOF, NGN, GHS, KES et ZAR, par carte, virement bancaire ou argent mobile.
Sources (8 octobre 2026) : Prix catalogue de l'API Google Cloud Billing Catalog ; radmodules.dev/pricing pour les propres frais de RAD et les estimations de crédits quotidiens ; documentation de Google sur la suppression/restauration de projets pour les affirmations de pause/restauration.
1. Vue d'ensemble
Headscale s'exécute comme un seul pod binaire Go sur GKE Autopilot, construit à partir d'une
image amont personnalisée basée sur ko. Le déploiement connecte un ensemble ciblé
de services Google Cloud :
| Capacité | Service Google Cloud | Notes |
|---|---|---|
| Calcul | GKE Autopilot, StatefulSet | Charge de travail Go, 1 vCPU / 1 Gio par défaut ; épinglé à un seul réplica |
| Base de données | SQLite embarqué | Pas d'instance Cloud SQL — database_type = "NONE" |
| Persistance | PVC de stockage en bloc réel (par défaut) | stateful_pvc_enabled = true par défaut — /var/lib/headscale sur pd-standard HDD, pas GCS Fuse |
| Secrets | Secret Manager | Aucun — Headscale n'a pas de secrets au niveau de l'application dans ce module |
| Ingress | Cloud Load Balancing / Gateway API | IP externe statique + domaine personnalisé par défaut (reserve_static_ip = true, enable_custom_domain = true) |
Valeurs par défaut judicieuses à connaître d'emblée :
- SQLite est la seule base de données prise en charge. Il n'y a pas d'instance Cloud SQL
externe ; tout l'état (registre des nœuds, clés de pré-authentification, clé privée du protocole Noise)
réside dans un seul fichier SQLite sous
/var/lib/headscale. - StatefulSet + PVC de bloc réel est la disposition par défaut, pas une option.
stateful_pvc_enabled = trueexécute par défaut Headscale en tant que StatefulSet avec un PVC par pod — c'est la variante de plateforme qui résout réellement le problème de verrouillage de fichier SQLite que Cloud Run ne peut pas résoudre.stateful_pvc_storage_classpar défaut àstandard(HDDpd-standard, pas SSD) car les fichiers de Headscale sont petits et n'ont pas besoin d'IOPS élevées. max_instance_countest codé en dur à1en aval, pas seulement par défaut.Headscale_Commondéfinitconfig.max_instance_count = 1comme une valeur littérale indépendamment de ce que contient la variable de ce module. Headscale n'a pas de support actif-actif.- La mise à l'échelle à zéro est activée par défaut (
min_instance_count = 0). - Un point d'entrée public stable est plus important ici que pour la plupart des applications.
reserve_static_ip = trueetenable_custom_domain = truesont tous deux des valeurs par défaut — chaque appareil enregistré sur ce serveur a besoin d'une URL durable, pas seulement d'une session de navigateur. - MagicDNS est désactivé par défaut. Il nécessite que
dns.base_domainsoit défini et réellement différent du domaine deserver_url. - Pas de job d'initialisation par défaut. Le fichier SQLite de Headscale est créé automatiquement au premier démarrage.
2. Services Google Cloud et comment les explorer
Toutes les commandes supposent que vous avez exécuté
gcloud container clusters get-credentials <cluster> --region <region> --project <project>
et que PROJECT, REGION et NAMESPACE sont définis. L'espace de noms et les autres
identifiants sont signalés dans les Sorties du déploiement.
A. GKE Autopilot — le StatefulSet Headscale
Headscale s'exécute par défaut comme un StatefulSet à réplica unique (workload_type
se résout automatiquement en StatefulSet lorsque stateful_pvc_enabled = true). Parce que
max_instance_count est codé en dur à 1, il n'y a pas de mise à l'échelle horizontale à
observer ici.
- Console : Kubernetes Engine → Charges de travail → sélectionnez la charge de travail Headscale pour les pods, les révisions et les événements.
- CLI :
kubectl get statefulset,pods,pvc -n "$NAMESPACE"
kubectl logs -n "$NAMESPACE" statefulset/<service-name> --tail=100
Voir App_GKE pour la gestion d'Autopilot et du type de charge de travail (Déploiement vs StatefulSet).
B. Volume persistant — le PVC de stockage SQLite
Avec stateful_pvc_enabled = true (la valeur par défaut), un PVC de stockage en bloc réel est
monté à /var/lib/headscale, contenant db.sqlite (+ -wal/-shm sidecars
en mode WAL), noise_private.key et la clé WireGuard héritée. Cela donne
au mode WAL de SQLite un véritable verrouillage de fichier POSIX — confirmé en direct comme
complètement exempt des erreurs d'écriture gcsfuse observées sur la variante Cloud Run.
- Console : Kubernetes Engine → Stockage → Revendications de volume persistant.
- CLI :
kubectl get pvc -n "$NAMESPACE"
kubectl describe pvc -n "$NAMESPACE" <pvc-name>
Voir App_GKE pour les mécanismes de PVC StatefulSet et les options de classe de stockage.
C. Réseau et ingress
Par défaut, la charge de travail obtient une IP externe statique réservée et un Ingress Gateway API pour un nom d'hôte personnalisé — important ici car chaque appareil client Tailscale enregistré a besoin d'une URL durable pour atteindre le serveur de coordination.
- Console : Services réseau → Équilibrage de charge ; Réseau VPC → Adresses IP.
- CLI :
kubectl get gateway,httproute,svc -n "$NAMESPACE"
gcloud compute addresses list --project "$PROJECT"
Voir App_GKE pour les détails sur les domaines personnalisés, Cloud CDN et les IP statiques.
D. Cloud Logging et Monitoring
Les sorties standard/erreur des pods sont acheminées vers Cloud Logging. Au démarrage, un pod sain enregistre la génération de la clé privée, "database opened successfully" (base de données ouverte avec succès) et "listening and serving HTTP" (écoute et service HTTP) dans les journaux de l'application. Les métriques GKE sont acheminées vers Cloud Monitoring.
- Console : Logging → Explorateur de journaux ; Monitoring → Tableaux de bord / Alertes.
- CLI :
gcloud logging read 'resource.type="k8s_container" AND resource.labels.namespace_name="'"$NAMESPACE"'"' \
  --project "$PROJECT" --limit 50
3. Comportement de l'application Headscale
- SQLite s'initialise automatiquement au démarrage. Pas de job de configuration de base de données séparé — au
premier démarrage, Headscale crée
db.sqlitesous/var/lib/headscaleet applique automatiquement ses propres migrations de schéma internes. - Génération automatique de la clé privée. Au premier démarrage, Headscale génère sa
clé privée de protocole Noise à
noise_private.keysi elle n'existe pas déjà. La perte de cette clé (ou du PVC) oblige chaque client précédemment enregistré à se réenregistrer. - Point de terminaison de santé.
/healthest un véritable point de terminaison non authentifié — confirmé en direct renvoyant HTTP 200 avec "listening and serving HTTP" dans les journaux de l'application. Les sondes de démarrage et de vivacité le ciblent par défaut. - La configuration initiale est une étape manuelle post-déploiement — l'accès shell de GKE rend
cela simple. Headscale n'est pas livré avec un flux d'inscription basé sur le web.
Créez le premier utilisateur et une clé de pré-authentification en exécutant directement
dans le pod en cours d'exécution :
Voir le lab pratique pour la procédure complète.
POD=$(kubectl get pods -n "$NAMESPACE" -l app=<service-name> -o jsonpath='{.items[0].metadata.name}')

# Create the first user/namespace:
kubectl exec -n "$NAMESPACE" "$POD" -- /ko-app/headscale users create myuser

# Issue a pre-auth key for that user (valid 1 hour, reusable):
kubectl exec -n "$NAMESPACE" "$POD" -- /ko-app/headscale preauthkeys create \
--user myuser --reusable --expiration 1h - Connexion d'un vrai client Tailscale. Une fois qu'une clé de pré-authentification existe :
tailscale up --login-server=<server_url> --authkey=<preauthkey> - Inspection des nœuds enregistrés :
kubectl exec -n "$NAMESPACE" "$POD" -- /ko-app/headscale nodes list
4. Variables de configuration
Les variables sont regroupées exactement comme elles apparaissent sur la plateforme de déploiement. Seuls les paramètres spécifiques ou notables pour Headscale sont listés ; toutes les autres entrées sont héritées de App_GKE avec son comportement standard et ses valeurs par défaut.
Groupe 1 — Projet et identité
| Variable | Valeur par défaut | Description |
|---|---|---|
project_id | (requis) | Projet Google Cloud cible. |
region | us-central1 | Région pour la charge de travail et les ressources régionales. |
Groupe 3 — Identité de l'application
| Variable | Valeur par défaut | Description |
|---|---|---|
application_name | headscale | Nom de base des ressources. Ne pas modifier après le premier déploiement. |
application_version | latest | "latest" se résout en la build amont épinglée HEADSCALE_VERSION=0.26.1. |
server_url | "" | URL publique du plan de contrôle, intégrée à l'enregistrement de chaque client. Par défaut, l'URL interne du cluster, ou l'IP statique réservée / le domaine personnalisé lorsqu'il est configuré. |
Groupe 4 — Exécution et mise à l'échelle
| Variable | Valeur par défaut | Description |
|---|---|---|
min_instance_count | 0 | Mise à l'échelle à zéro. |
max_instance_count | 1 | Codé en dur à 1 en aval quelle que soit cette valeur — voir Pièges. |
cpu_limit / memory_limit | 1000m / 1Gi | Limites de ressources par pod. |
container_port | 8080 (déclaré, non transféré) | Fixé à 8080 via Headscale_Common quelle que soit la valeur de cette variable. |
Groupe 6 — Configuration du backend GKE
| Variable | Valeur par défaut | Description |
|---|---|---|
workload_type | null (se résout automatiquement en StatefulSet) | Parce que stateful_pvc_enabled = true par défaut. |
service_type | LoadBalancer | L'accessibilité publique provient de la passerelle (enable_custom_domain), pas de ce type de service — ce n'est pas le même bogue "devrait être LoadBalancer" à l'échelle de la flotte observé sur les applications orientées navigateur ailleurs dans ce catalogue, puisque le point d'entrée réel côté client est le chemin Gateway/IP statique. |
Groupe 7 — StatefulSet
| Variable | Valeur par défaut | Description |
|---|---|---|
stateful_pvc_enabled | true | La valeur par défaut, et la raison pour laquelle cette variante de plateforme ne partage pas le risque SQLite/gcsfuse de Cloud Run — voir Pièges. |
stateful_pvc_mount_path | /var/lib/headscale | Ne doit pas être modifié — c'est là que Headscale stocke sa base de données SQLite et ses clés. |
stateful_pvc_storage_class | standard (HDD) | Délibérément pas SSD — petits fichiers, pas de besoin d'IOPS élevées, et le HDD est prélevé sur le quota DISKS_TOTAL_GB beaucoup plus grand. |
stateful_pvc_size | 20Gi | Taille du PVC par pod. |
Groupe 12 — Base de données (transférée pour compatibilité)
| Variable | Valeur par défaut | Description |
|---|---|---|
database_type | NONE | Fixé par Headscale_Common — aucune instance Cloud SQL n'est jamais créée. |
Groupe 19 — Domaine personnalisé et réseau
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_custom_domain | true | Provisionne l'Ingress Gateway API — le point d'entrée public réel. |
reserve_static_ip | true | Une URL de serveur stable est importante pour chaque appareil client enregistré. |
Groupe 20 — Proxy conscient de l'identité
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_iap | false | Ne jamais activer pour une utilisation normale — IAP nécessite une identité Google, que le CLI tailscale ne peut pas présenter, bloquant l'enregistrement des clients. |
Groupe 22 — Observabilité et santé
| Variable | Valeur par défaut | Description |
|---|---|---|
startup_probe | HTTP /health, délai de 15 s, seuil 10 | Point de terminaison Headscale réel, non authentifié. |
liveness_probe | HTTP /health, délai de 30 s, seuil 3 | Même point de terminaison. |
5. Référence d'exploration des services GCP
Voir le §2 ci-dessus — GKE Autopilot/StatefulSet, le volume persistant, le réseau,
et la journalisation/surveillance sont l'ensemble complet des services que ce module touche
directement (au-delà de l'infrastructure partagée VPC/IAM/Artifact Registry commune
à chaque déploiement App_GKE).
6. Sorties
Ces valeurs sont renvoyées lors d'un déploiement réussi et constituent le moyen le plus rapide de localiser et d'explorer les ressources en cours d'exécution.
| Sortie | Description |
|---|---|
service_name | Nom du service Kubernetes. |
namespace | Espace de noms dans lequel la charge de travail s'exécute. |
service_cluster_ip | ClusterIP intra-cluster. |
service_external_ip | LoadBalancer externe/IP réservée. |
api_url | URL pour atteindre Headscale — c'est ce que server_url prédit et ce contre quoi les clients s'enregistrent. |
storage_buckets | Buckets Cloud Storage créés (le bucket storage — inutilisé comme montage lorsque stateful_pvc_enabled = true, la valeur par défaut). |
statefulset_name | Nom du StatefulSet (présent avec la valeur par défaut workload_type = "StatefulSet"). |
network_name / network_exists / regions | Réseau VPC, présence, régions disponibles. |
container_image / container_registry | Image déployée et dépôt Artifact Registry. |
monitoring_enabled / monitoring_notification_channels | État et canaux de surveillance. |
initialization_jobs | Noms des jobs de configuration personnalisés (vide par défaut). |
deployment_id / tenant_id / resource_prefix | Identifiants de nommage. |
project_id / project_number | Identifiants de projet. |
cicd_enabled / cicd_configuration | État et détails CI/CD. |
github_repository_url / github_repository_owner / github_repository_name | Détails GitHub CI/CD. |
artifact_registry_repository / cloudbuild_trigger_name / cloudbuild_trigger_id | Registre et déclencheur de build. |
kubernetes_ready | Indique si le cluster/la charge de travail est prêt. Faux lors du premier apply d'un tout nouveau cluster inline — réappliquer pour terminer. |
vpc_sc_enabled / vpc_sc_perimeter_name / vpc_sc_dry_run_mode | État VPC-SC. |
audit_logging_enabled / artifact_registry_cmek_enabled | Journalisation d'audit et état CMEK. |
7. Pièges et astuces
Risque : Critique (perte de données / panne / sécurité) — Élevé (service dégradé) — Moyen (coût ou dégradation partielle) — Faible (mineur).
Validation héritée au moment de la planification. Ce module transmet sa configuration via le moteur de fondation App_GKE, qui valide les valeurs et les combinaisons au moment de la planification — voir App_GKE pour le comportement de validation général, ainsi que la section Gardes de validation spécifiques au module de
modules/Headscale_GKE/README.md.
| Paramètre | Valeur judicieuse | Risque | Conséquence en cas d'erreur |
|---|---|---|---|
stateful_pvc_enabled | Conserver true (la valeur par défaut) | Critique si remplacé par false | C'est le paramètre qui donne à la base de données SQLite de Headscale un véritable verrouillage de fichier POSIX. Le définir false revient au même volume basé sur GCS-Fuse que Headscale_CloudRun, réintroduisant le risque d'erreur d'écriture SQLite/gcsfuse (BufferedWriteHandler.OutOfOrderError) confirmé en direct que cette variante de plateforme existe spécifiquement pour éviter. Ne désactivez cela que si vous avez une raison indépendante forte. |
stateful_pvc_storage_class | standard (HDD, la valeur par défaut) | Moyen (coût/quota) | Passer à standard-rwo/premium-rwo (SSD) puise dans le quota régional SSD_TOTAL_GB beaucoup plus restreint sans réel avantage — les fichiers de Headscale sont petits et n'ont pas besoin d'IOPS élevées. |
max_instance_count | Laisser à 1 (c'est codé en dur de toute façon) | Élevé | La variable est déclarée mais n'est jamais réellement lue par Headscale_Common — config.max_instance_count est un littéral 1. Le définir plus haut donne une fausse impression que la mise à l'échelle horizontale est disponible. |
server_url | Définir une fois, avant d'enregistrer les clients | Critique | Intégré à l'enregistrement de chaque client. Le modifier après l'enregistrement des clients nécessite de réenregistrer chaque nœud. |
enable_iap | false | Critique | IAP nécessite une identité Google pour chaque requête. Le CLI tailscale ne peut pas en présenter une, donc l'activation d'IAP bloque tout enregistrement de client et tout trafic de synchronisation de maillage. |
| Suppression du PVC/StatefulSet | Ne jamais supprimer tant que des nœuds sont enregistrés | Critique | La clé privée du protocole Noise et l'intégralité du registre des nœuds résident sur le PVC. Sa perte oblige chaque client à se réenregistrer à partir de zéro. Rappel de la règle générale du catalogue : la mise à l'échelle à zéro ne libère pas le PVC — seule sa suppression le fait. |
MagicDNS (dns.magic_dns) | Laisser false à moins que vous ne définissiez également un véritable dns.base_domain | Moyen | L'activation de MagicDNS sans un base_domain valide et distinct du domaine de server_url produit une résolution DNS cassée pour les clients. |
reserve_static_ip / enable_custom_domain | Conserver true (les valeurs par défaut) | Moyen | Sans URL stable, une adresse éphémère ou DNS interne peut changer lors d'un redéploiement, rompant silencieusement la capacité de chaque client enregistré à atteindre le serveur de coordination. |
Pour le comportement de la fondation référencé tout au long — IAM et Workload Identity, autoscaling, ingress et certificats, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC-SC, sauvegardes et mise en miroir d'images — voir App_GKE. La configuration d'application spécifique à Headscale partagée avec la variante Cloud Run est décrite dans Headscale_Common.
Guides associés
- Lab pratique : Headscale sur GKE Autopilot — déployez-le étape par étape, avec les écrans de console et les commandes à chaque étape.
- Headscale sur Google Cloud Run — la même application sur Cloud Run, lorsque vous avez besoin de l'autre cible de déploiement.
- Headscale Common — Configuration d'application partagée — la configuration partagée par les deux cibles de déploiement.
- Déployé avec TechnitiumDNS sur GKE Autopilot, AdGuard Home sur GKE Autopilot, Gatus sur GKE Autopilot dans la solution Zero-trust Network & DNS.
Need RAD to do something it does not do yet? Request it on the roadmap, or vote on what is already there.