Kimai sur Google Cloud Run
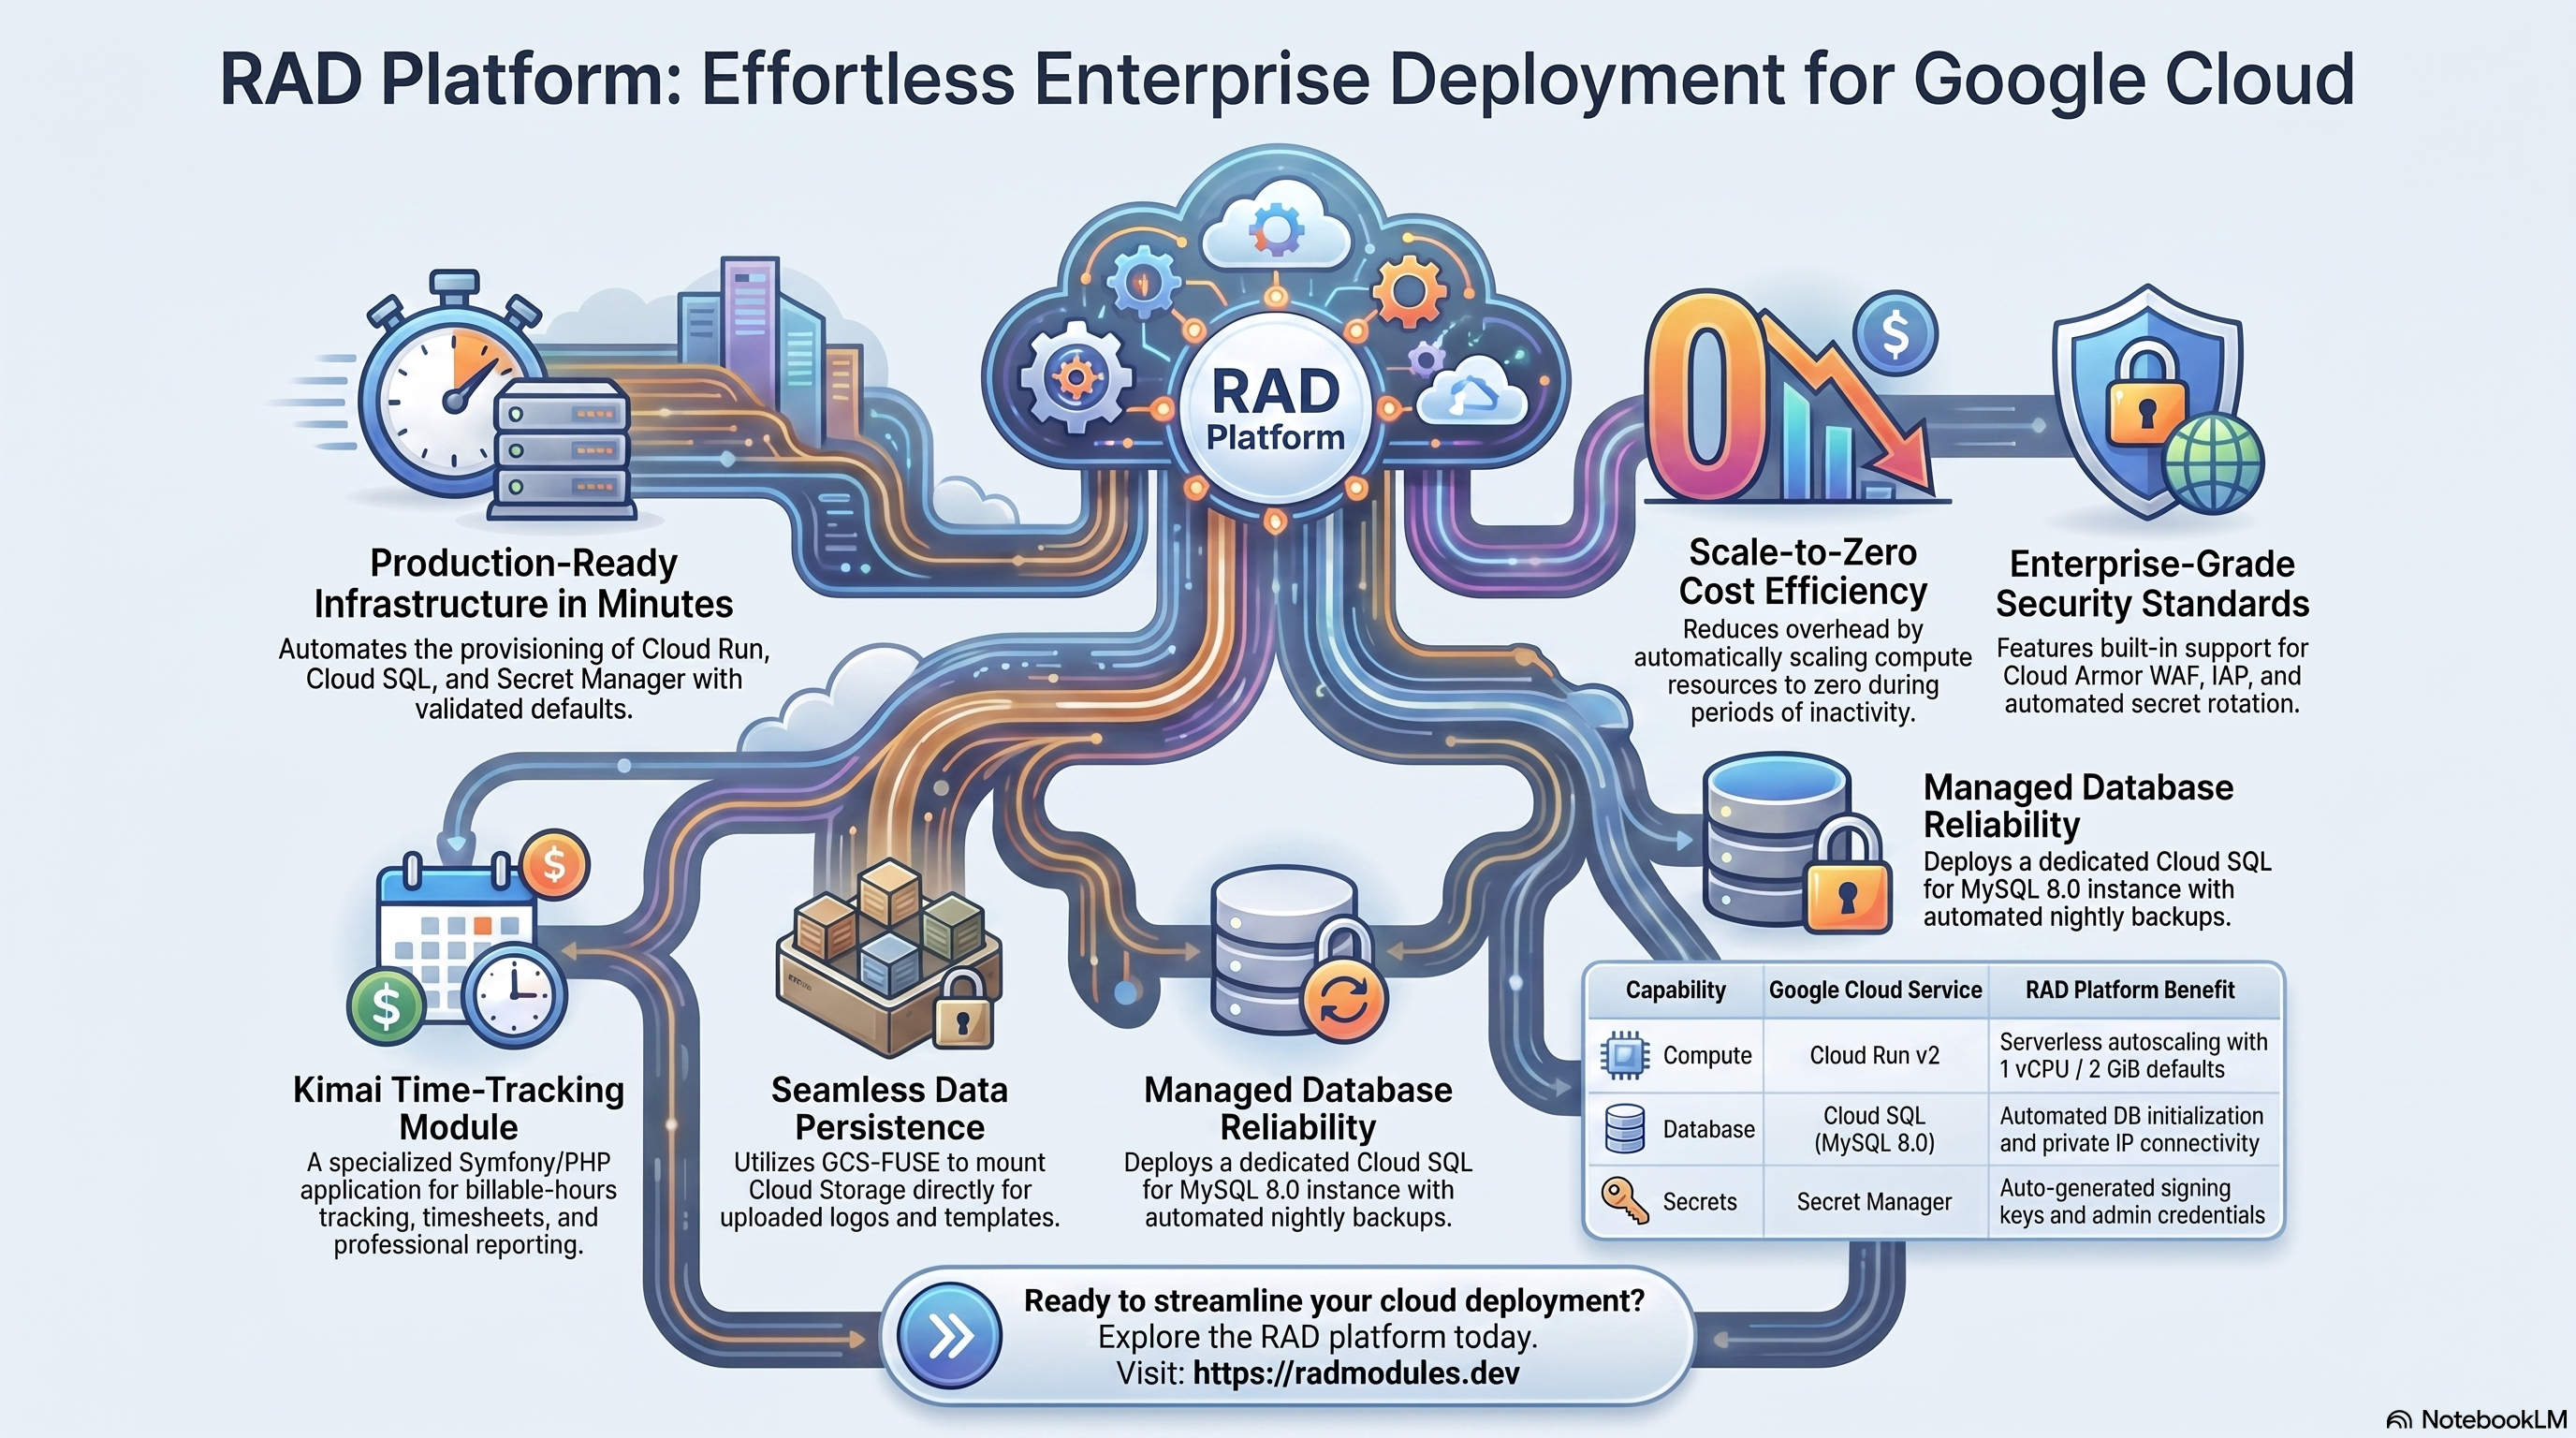
Kimai est une application de suivi du temps (Symfony/PHP) gratuite et open source, utilisée par les freelances et les agences pour le suivi des heures facturables, les feuilles de temps et les rapports qui alimentent la facturation. Ce module déploie Kimai sur Cloud Run v2 sur la base de App_CloudRun, qui provisionne et gère l'infrastructure partagée de Google Cloud.
Ce guide se concentre sur les services cloud utilisés par Kimai et sur la manière de les explorer et de les exploiter à partir de la console Google Cloud et de la ligne de commande. Pour les mécanismes communs à toutes les applications Cloud Run — identité de service, entrée et équilibrage de charge, mise à l'échelle et concurrence, CI/CD, Cloud Armor, IAP, autorisation binaire, contrôles de service VPC, sauvegardes et cycle de vie du déploiement — reportez-vous au guide de la fondation App_CloudRun plutôt que de les répéter ici.
Ce que coûte Kimai sur RAD, et comment cela se compare
Kimai sur le module Cloud Run de RAD coûte environ 70 US$ par mois dans un projet Google Cloud que vous possédez, plus des frais de module uniques de 75 crédits (7,50 US$). Kimai lui-même est gratuit et open source (AGPL), il s'agit donc du coût de l'infrastructure derrière votre propre instance, et non d'une licence. Si vous n'en avez besoin qu'occasionnellement — un seul engagement client, un contrat saisonnier — un projet géré par RAD peut être supprimé et restauré dans les 30 jours sans frais supplémentaires, de sorte que ces 70 US$ deviennent quelques dollars par mois. Voir Mettez-le en pause gratuitement, ci-dessous.
Ce que vous payez sur RAD
| Dans un projet Google Cloud que vous possédez | Dans un projet géré par RAD pour vous | |
|---|---|---|
| Frais de module, une fois par déploiement | 75 crédits (7,50 US$ au prix de la recharge) | 67,5 crédits (10 % de moins) |
| Builds | Inclus dans le prix : pas de frais de build pour la création, 5 mises à jour par mois (mois calendaire UTC) gratuites, puis 2 crédits chacune, et rien pour la suppression ou pour un build échoué, dans la limite de 10 builds échoués par jour (UTC). Les sessions de lab et les projets clients font exception : le temps de build est toujours facturé à la minute | Idem |
| Coût de fonctionnement Google Cloud | Facturé par Google à votre propre compte de facturation, environ 70 US$ par mois pour la configuration par défaut (tableau ci-dessous) | Mesuré à l'heure en crédits ; RAD publie 61 crédits par jour, environ 1 830 par mois (environ 183 US$ au prix de la recharge) |
| Qui possède quoi | Vous possédez le projet et sa facturation ; RAD le déploie et le met à jour | RAD possède le projet, avec des garde-fous, des quotas et des alertes budgétaires ; vous avez accès à la console, et un solde minimum acheté est conservé en réserve |
Votre premier déploiement réussi sur RAD est exempt de frais de module, quel que soit le montant des frais : une fois par compte, pour un module que vous déployez et payez vous-même (dans une solution, les frais d'une application : la première à réussir ; jamais une session de lab ou un projet client).
10 crédits coûtent 1 US$ en recharge unique, et moins avec un abonnement mensuel. Dans un projet géré par RAD, la base de données, le serveur de fichiers et le réseau sont partagés par toutes les applications du projet, de sorte qu'une deuxième application n'ajoute pas de deuxième base de données.
Coût de fonctionnement par défaut dans votre propre projet (us-central1, prix catalogue Google) :
| Ressource (valeur par défaut du module) | Par mois |
|---|---|
| Cloud Run, 1x vCPU / 2 Gio (scaleToZero) | 13,16 US$ |
| Cloud SQL pour MySQL, 1 vCPU / 3,75 Go, zonal, 10 Go SSD | 51,02 US$ |
| Cloud NAT et réseau | 5,00 US$ |
| Cloud Storage (modules complémentaires, sauvegardes) | 1,00 US$ |
| Total | environ 70 US$ |
Comment cela se compare
- Le propre projet de Kimai vend Kimai Cloud hébergé sur kimai.org/en/pricing : le plan Standard est de 3,99 €/utilisateur/mois (2,99 € facturés annuellement) et le plan Professionnel (SSO, domaine personnalisé, sauvegardes quotidiennes) est de 4,99 €/utilisateur/mois (3,99 € annuellement). Pour une équipe de cinq personnes, cela représente environ 20-30 €/mois — moins cher en espèces que le chiffre de RAD ci-dessus, car le prix de Kimai Cloud évolue avec les utilisateurs plutôt que de supporter un coût fixe de base de données plus calcul.
- Le coût de RAD ne croît pas par utilisateur. L'écart se réduit, puis s'inverse, à mesure qu'une équipe de freelance dépasse une dizaine ou une quinzaine de personnes, et que vous conservez votre propre instance Cloud SQL plutôt que l'équipe de Kimai ne détienne les données de la feuille de temps.
- Un VPS nu (Hetzner CPX22 ou un Droplet DigitalOcean 2 vCPU/4 Go, environ 24 US$/mois) est encore moins cher en espèces, avec le compromis habituel : vous gérez MySQL, les sauvegardes et les correctifs vous-même.
- Voir le guide GKE pour un déploiement qui reste disponible pour une équipe plus importante.
Mettez-le en pause gratuitement : supprimez un projet géré par RAD, restaurez-le quand vous en avez besoin
Si Kimai s'exécute dans un projet géré par RAD pour vous, vous avez une deuxième option qui va bien au-delà de la mise à l'échelle à zéro : supprimez l'ensemble du projet et restaurez-le dans les 30 jours pour presque rien. Cela convient bien mieux à Kimai dont vous n'avez besoin qu'occasionnellement — un projet de cours, une démo, une évaluation de courte durée — que de le faire fonctionner en continu.
Une restauration n'est pas garantie — conservez vos propres sauvegardes. Les conditions de Google Cloud ne garantissent pas qu'un projet restauré, ou les ressources qu'il contient, sera utilisable après sa restauration, de sorte que la restauration ne peut pas être considérée comme un moyen de récupérer un projet supprimé. Avant de supprimer, assurez-vous d'avoir effectué des sauvegardes appropriées des données et de la configuration de l'application et de les avoir stockées en dehors du projet. Si une restauration échoue, ou si le projet restauré ne fonctionne pas, la solution de repli consiste à redéployer l'application (voir la section suivante) et à restaurer sa configuration et ses données à partir de ces sauvegardes.
- Comment ça marche. La suppression d'un projet géré par RAD délie d'abord sa facturation, puis demande à Google de supprimer le projet. Google ne supprime pas le projet immédiatement : il le conserve, récupérable, pendant 30 jours. Comme la facturation est déjà déliée, rien n'est facturé pendant cette période d'attente. Contrairement à la suppression d'un seul module, cela ne démantèle pas Cloud SQL ou le calcul propre de Kimai un par un — l'ensemble du projet, et tout ce qu'il contient, s'arrête simplement.
- La restauration est une vérification, pas une reconstruction. Dans les 30 jours, le propriétaire du projet peut le restaurer. RAD demande à Google de récupérer le projet et de rattacher son compte de facturation, puis vous demande d'exécuter Update sur chaque déploiement pour confirmer que tout est revenu. Comme rien n'a été détruit individuellement, cette mise à jour trouve les mêmes ressources déjà présentes — c'est une vérification, pas une reconstruction, et une mise à jour ne facture plus jamais les frais de module. Les mises à jour sont incluses dans le prix (5 par mois pour chaque déploiement), donc une restauration ne coûte normalement aucun crédit.
- Ce que cela nécessite. Vous devez posséder le projet (pas un projet que vous apportez et dont RAD ne gère que la facturation), et vous le restaurez vous-même dans les 30 jours — après cela, Google le supprime définitivement. La restauration est admise comme la création d'un nouveau projet : votre solde de crédits achetés doit toujours dépasser le seuil du niveau (100 crédits pour le niveau sandbox que la plupart des études et des démonstrations utilisent). Google indique que la plupart des services sont de nouveau pleinement fonctionnels dans les 36 heures suivant une restauration.
- Un véritable manque : le bucket de sauvegarde ne survit pas. Les sauvegardes nocturnes de Kimai sont écrites dans un bucket à l'intérieur du projet, et ce bucket n'est pas protégé par la suppression logicielle de Cloud Storage, il est donc très probable qu'il disparaisse dès que vous supprimez le projet — même si le projet lui-même est récupérable pendant 30 jours. Si vous avez personnalisé Kimai et que vous souhaitez conserver ce travail, copiez une sauvegarde (vers Google Drive ou un bucket en dehors du projet) avant de supprimer, comme pour le flux de travail de redéploiement ci-dessous. Pour une installation par défaut sans rien d'irremplaçable, cela n'a pas d'importance.
Payez uniquement pendant que vous l'utilisez, l'autre méthode : supprimer et redéployer
Cloud Run se met déjà à l'échelle à zéro entre les requêtes. L'option ci-dessus ne s'applique qu'à un projet géré par RAD ; dans votre propre projet, ou une fois la fenêtre de 30 jours passée, la façon d'arrêter de payer est de supprimer le déploiement et de le redéployer lorsque vous en avez besoin.
- Ce que coûte un redéploiement. Les frais de module à nouveau (les builds sont inclus) : 75 crédits (7,50 US$), car RAD recrée le projet et les services partagés avant Kimai. La suppression ne permet d'économiser de l'argent que si Kimai devait rester inutilisé pendant environ quatre jours ou plus, à la fois dans votre propre projet (environ 2,34 US$ par jour) et dans un projet géré par RAD (61 crédits par jour).
- Supprimez tout ce que Kimai utilise. La majeure partie du coût de fonctionnement est généralement la base de données. Elle ne s'arrête que lorsque rien d'autre dans le projet ne l'utilise, donc la suppression de Kimai alors que quelque chose d'autre partage le projet n'économise que la partie calcul propre de Kimai.
- Conservez vos données en premier. Les sauvegardes nocturnes vont dans un bucket à l'intérieur du déploiement et sont supprimées avec lui, alors copiez la dernière sauvegarde avant de supprimer si vous voulez la conserver.
Sessions de lab et environnements gérés
- Sessions de lab, pour la formation. Un formateur anime une session Kimai pour une classe. Chaque participant dispose de Kimai dans son propre projet Google Cloud pendant 15 minutes à 24 heures, dans la limite d'une allocation définie par le formateur. Le formateur peut aussi créer un seul environnement partagé pour toute la classe, et chacun utilise alors la même application et ses données. Soit le formateur finance toutes les places à l'avance, soit chaque participant paie la sienne. Tout est supprimé à la fin de la session, et les crédits inutilisés sont reversés au formateur.
- Environnements gérés, pour les sociétés de conseil. Un partenaire exécute Kimai pour un client à partir d'un portefeuille cloisonné qu'il finance, et règle directement avec le client. Si le portefeuille est faible, la facturation est suspendue et les données sont conservées, de sorte que personne ne reçoit de frais inattendus. À la fin de l'engagement, le partenaire transfère le projet, et les déploiements deviennent la propriété du client.
Les crédits peuvent être achetés dans plus de 20 devises, y compris XAF, XOF, NGN, GHS, KES et ZAR, par carte, virement bancaire ou argent mobile.
Sources (8 octobre 2026) : Prix catalogue Google Cloud de l'API Cloud Billing Catalog ; frais RAD et estimation quotidienne de 26 crédits de radmodules.dev/pricing ; Supprimer et restaurer des projets pour la fenêtre de récupération de 30 jours et ce qu'elle dit sur les objets Cloud Storage sans suppression logicielle. Tarification Kimai Cloud. Les prix changent ; vérifiez chaque source avant de vous fier à un chiffre.
1. Vue d'ensemble
Kimai s'exécute comme un conteneur Symfony/PHP (l'image officielle kimai/kimai2:apache,
enveloppée dans un build personnalisé léger) sur Cloud Run v2. Le déploiement
relie un ensemble ciblé de services Google Cloud :
| Capacité | Service Google Cloud | Notes |
|---|---|---|
| Calcul | Cloud Run v2 | Service Symfony/PHP, 1 vCPU / 2 Gio par défaut, autoscaling sans serveur ; mise à l'échelle à zéro par défaut |
| Base de données | Cloud SQL pour MySQL 8.0 | Requis — Kimai_Common fixe le moteur ; PostgreSQL n'est pas pris en charge |
| Stockage d'objets | Cloud Storage | Un bucket storage, monté via GCS-FUSE à /opt/kimai/var/data pour les logos/modèles de facture téléchargés et les données de plugin |
| Secrets | Secret Manager | APP_SECRET (clé de signature Symfony) et ADMINPASS (mot de passe administrateur) auto-générés ; mot de passe de la base de données |
| Entrée | URL Cloud Run / Équilibrage de charge Cloud | URL run.app par défaut ; équilibreur de charge HTTPS externe facultatif + domaine personnalisé |
Valeurs par défaut judicieuses à connaître d'emblée :
- MySQL 8.0 est obligatoire. Le moteur de base de données est fixé par
Kimai_Common; la sélection de tout autre moteur interrompt le déploiement. - L'image wrapper personnalisée est requise, non facultative.
container_image_source = "custom"construit une image légèreFROM kimai/kimai2dont le point d'entrée compose la chaîne de connexion uniqueDATABASE_URLde Kimai au démarrage du conteneur à partir des valeurs secrètes injectées par la Fondation — Cloud Run ne peut pas le faire au moment de la planification (voir §3). container_port = 8001, pas le port 80 — confirmé via des testsdocker runlocaux et un déploiement en direct. C'est le port d'écoute réel de la variante d'image:apache.enable_cloudsql_volume = false. Cloud Run se connecte à Cloud SQL via l'IP privée directement (TCP), et non le socket Unix du proxy d'authentification. La variante GKE exécute à la place un sidecar de proxy d'authentification.- Deux secrets Secret Manager, générés une seule fois.
APP_SECRET(clé de signature CSRF/session Symfony) etADMINPASS(mot de passe initial du super-administrateur) — tous deux réinjectés depuis Secret Manager à chaque démarrage de conteneur, donc aucun volume persistant n'est nécessaire juste pour les maintenir stables. - La mise à l'échelle à zéro est activée par défaut (
min_instance_count = 0,max_instance_count = 1). Les démarrages à froid ajoutent de la latence à la première requête après l'inactivité ; définissezmin_instance_count = 1pour éviter cela. enable_nfspar défauttruemais est fonctionnellement inutilisé. Il monte Cloud Filestore NFS à/var/lib/kimai, mais le chemin de stockage persistant réel est le bucketstoragemonté via GCS-FUSE à/opt/kimai/var/data. Rien n'écrit sur le montage NFS. Peut être désactivé en toute sécurité.- Pas de job de migration séparé.
kimai:install(création de schéma et migrations) s'exécute à chaque démarrage de conteneur, de manière idempotente, dans le cadre de la chaîne de point d'entrée du fournisseur — un seul jobdb-initest nécessaire pour créer la base de données et l'utilisateur au préalable.
2. Services Google Cloud et comment les explorer
Toutes les commandes supposent que PROJECT et REGION sont définis. Les noms de service et de ressource
sont indiqués dans les Sorties du déploiement.
A. Cloud Run — le service Kimai
Kimai s'exécute en tant que service Cloud Run v2 qui s'adapte automatiquement à la charge de requêtes entre le nombre minimal et maximal d'instances. Chaque déploiement crée une révision immuable ; le trafic peut être réparti entre les révisions pour des déploiements sûrs.
- Console : Cloud Run → sélectionnez le service pour les révisions, le trafic, les journaux, et les métriques.
- CLI :
gcloud run services list --project "$PROJECT" --region "$REGION"
gcloud run services describe <service-name> --project "$PROJECT" --region "$REGION"
gcloud run revisions list --service <service-name> --project "$PROJECT" --region "$REGION"
Voir App_CloudRun pour la mise à l'échelle, la concurrence, l'environnement d'exécution, et la répartition du trafic.
B. Cloud SQL pour MySQL 8.0
Kimai stocke toutes les données de l'application (projets, activités, feuilles de temps, utilisateurs,
factures) dans une instance gérée de Cloud SQL pour MySQL 8.0. Le service se connecte
via l'IP privée de l'instance via TCP (pas le socket du proxy d'authentification —
enable_cloudsql_volume par défaut false pour ce module). Lors du premier déploiement, un
job db-init crée la base de données et l'utilisateur de l'application ; kimai:install ensuite
crée le schéma lors du premier démarrage du conteneur.
- Console : SQL → sélectionnez l'instance pour les connexions, les sauvegardes, les indicateurs, les métriques.
- CLI :
gcloud sql instances list --project "$PROJECT"
gcloud sql instances describe <instance-name> --project "$PROJECT"
gcloud sql connect <instance-name> --user=<db-user> --database=<db-name> --project "$PROJECT"
Le nom de l'instance, la base de données, l'utilisateur et le secret du mot de passe se trouvent dans les Sorties. Voir App_CloudRun pour le modèle de connexion, les sauvegardes, et la rotation des mots de passe.
C. Cloud Storage
Deux buckets GCS peuvent exister pour ce déploiement : un bucket storage provisionné
par Kimai_Common et monté via GCS-FUSE à /opt/kimai/var/data (logos/modèles de facture téléchargés,
données de plugin), et un bucket séparé, générique au niveau de la Fondation (storage_buckets,
par défaut un bucket nommé data) que Kimai ne lit ni n'écrit à moins que vous ne le configuriez explicitement.
- Console : Cloud Storage → Buckets.
- CLI :
gcloud storage buckets list --project "$PROJECT"
D. Secret Manager
Deux secrets sont générés automatiquement et stockés dans Secret Manager :
APP_SECRET (clé de signature CSRF/session Symfony) et ADMINPASS (le mot de passe initial
du compte super-administrateur). Le mot de passe de la base de données est géré séparément par
la fondation.
- Console : Sécurité → Secret Manager.
- CLI :
gcloud secrets list --project "$PROJECT" --filter="name~kimai"
gcloud secrets versions access latest --secret=<secret-name> --project "$PROJECT"
Voir App_CloudRun pour les détails d'injection et de rotation.
E. Réseau et entrée
Le service est accessible par son URL run.app par défaut. Un équilibreur de charge HTTPS externe
avec un domaine personnalisé, Cloud CDN et Cloud Armor peuvent être superposés.
- Console : Cloud Run (URL du service) ; Services réseau → Équilibrage de charge.
- CLI :
gcloud run services describe <service-name> --region "$REGION" --format='value(status.url)'
gcloud compute addresses list --project "$PROJECT"
Voir App_CloudRun.
F. Cloud Logging et Monitoring
Les journaux de conteneurs sont acheminés vers Cloud Logging ; les métriques Cloud Run et Cloud SQL sont acheminées vers Cloud Monitoring, avec des tests de disponibilité et des politiques d'alerte facultatifs.
- Console : Logging → Explorateur de journaux ; Monitoring → Tableaux de bord / Alertes.
- CLI :
gcloud run services logs read <service-name> --project "$PROJECT" --region "$REGION" --limit 50
3. Comportement de l'application Kimai
- Une seule
DATABASE_URLcomposée entièrement à l'exécution, non transmise via Terraform. La couche Doctrine DBAL de Kimai lit une seule chaîne de connexion,DATABASE_URL=mysql://user:pass@host:port/db?charset=utf8mb4&serverVersion=8.0, et non des variablesDB_*discrètes. Étant donné que le mot de passe de la base de données est un secret d'exécution inconnu au moment de la planification, et que Cloud Run n'interpole pas les références$(VAR)comme le fait Kubernetes,Kimai_Commonconstruit une image wrapper personnalisée légèreFROM kimai/kimai2dont leentrypoint.shcomposeDATABASE_URLau démarrage du conteneur à partir des variables d'environnementDB_USER/DB_NAME/DB_PASSWORD/DB_IPinjectées par la Fondation — en encodant l'URL du mot de passe avecphp -r 'echo rawurlencode(...)'(l'image n'a pas depython3; c'est une image PHP) — avant de passer sans modification audocker-php-entrypoint /entrypoint.shdu fournisseur. DB_IP, pas le standardDB_HOST. Le wrapper lit l'hôte à partir de$DB_IP(alias viadb_host_env_var_name = "DB_IP"), qui se résout en l'IP privée brute de Cloud SQL sur Cloud Run — un hôte simple sans deux-points, sûr à placer directement dans une autorité d'URLmysql://.... Le standardDB_HOSTpeut plutôt être un chemin de répertoire de socket Unix Cloud SQL contenant des deux-points, ce qui casserait l'analyse d'URL s'il était utilisé de la même manière.- Vérifié localement avant même de toucher le cloud. L'étape d'encodage d'URL du mot de passe et la vérification préalable de l'attente de la base de données du fournisseur ont toutes deux été
confirmées en construisant l'image wrapper et en l'exécutant localement contre un
conteneur MySQL réel avec un mot de passe contenant des caractères spéciaux
(
@:/?), en détectant et en corrigeant les problèmes avant la première tentative de déploiement cloud. - Comportement de la vérification de santé. Les sondes de démarrage et de vivacité ciblent
GET /en/login(la page de connexion de Kimai), qui renvoie200une fois que l'application est prête./fonctionne également de manière générique (Kimai émet une redirection302depuis le chemin racine), mais/en/loginest la cible précise et vérifiée effectivement configurée.curl -s -o /dev/null -w "%{http_code}\n" "$SERVICE_URL/en/login" # expect 200 - Le bootstrap administrateur s'exécute à chaque démarrage, de manière idempotente. Le point d'entrée du fournisseur exécute
kimai:user:create admin "$ADMINMAIL" ROLE_SUPER_ADMIN "$ADMINPASS"à chaque démarrage de conteneur lorsqueADMINPASSest défini — une opération nulle une fois le compte existant. Le nom d'utilisateur est toujoursadmin, codé en dur par l'image du fournisseur, quelle que soit la valeur deadmin_email. - Inspecter l'exécution du job :
gcloud run jobs list --project "$PROJECT" --region "$REGION"
gcloud run jobs executions list --job <job-name> --project "$PROJECT" --region "$REGION"
4. Variables de configuration
Les variables sont regroupées exactement comme elles apparaissent sur la plateforme de déploiement. Seuls les paramètres spécifiques ou notables pour Kimai sont listés ; toute autre entrée est héritée de App_CloudRun avec son comportement standard.
Groupe 1 — Projet et identité
| Variable | Valeur par défaut | Description |
|---|---|---|
project_id | (requis) | Projet Google Cloud cible. |
region | us-central1 | Région pour le service et les ressources régionales. |
Groupe 2 — Environnement de déploiement
| Variable | Valeur par défaut | Description |
|---|---|---|
tenant_id | demo | Suffixe court qui rend les noms de ressources uniques par environnement. |
support_users | [] | E-mails ayant accès au projet et aux alertes de surveillance. |
resource_labels | {} | Étiquettes appliquées à toutes les ressources. |
Groupe 3 — Identité de l'application
| Variable | Valeur par défaut | Description |
|---|---|---|
application_name | kimai | Nom de base des ressources. Ne pas modifier après le premier déploiement. |
display_name | Kimai | Nom lisible par l'homme affiché dans la console. |
description | Kimai IT asset management on Cloud Run | Texte générique restant dans la valeur par défaut fournie (hérité d'une source de clone antérieure — Kimai est un suivi du temps, pas une gestion d'actifs) ; cosmétique uniquement, n'affecte pas le déploiement. |
application_version | latest | Tag d'image pilotant le build kimai/kimai2. "latest" correspond au tag roulant :apache maintenu ; toute autre valeur correspond à "<version>-apache". |
admin_email | admin@example.com | E-mail du compte super-administrateur, injecté en tant que ADMINMAIL. Le nom d'utilisateur du compte est toujours admin, codé en dur par le point d'entrée du fournisseur. |
php_memory_limit | 512M | memory_limit PHP (le point d'entrée du fournisseur lit directement la variable d'environnement memory_limit en minuscules). |
enable_gcs_storage_volume | true | Monte le bucket storage via GCS-FUSE à /opt/kimai/var/data. |
Groupe 4 — Exécution et mise à l'échelle
| Variable | Valeur par défaut | Description |
|---|---|---|
deploy_application | true | Définissez false pour provisionner uniquement l'infrastructure. |
container_image_source | custom | Construit l'image wrapper composant DATABASE_URL via Cloud Build — requis, non facultatif, pour ce module. |
cpu_limit | 1000m | CPU par instance. |
memory_limit | 2Gi | Mémoire par instance. |
min_instance_count | 0 | 0 active la mise à l'échelle à zéro. |
max_instance_count | 1 | Limite supérieure de l'autoscaling. |
container_port | 8001 | La variante d'image :apache de Kimai écoute sur le port 8001, confirmé par des tests locaux et un déploiement en direct. |
execution_environment | gen2 | Gen2 requis pour les montages GCS Fuse. |
enable_cloudsql_volume | false | Cloud Run se connecte directement via TCP à l'IP privée de Cloud SQL au lieu du socket du proxy d'authentification. |
enable_image_mirroring | true | Met en miroir l'image dans Artifact Registry. |
container_protocol | http1 | HTTP/1.1. |
Groupe 5 — Accès et contrôle d'entrée
| Variable | Valeur par défaut | Description |
|---|---|---|
ingress_settings | all | Entrée publique par défaut. |
vpc_egress_setting | PRIVATE_RANGES_ONLY | Acheminer uniquement le trafic RFC 1918 via VPC. |
enable_iap | false | Exiger la connexion Google. |
iap_authorized_users / iap_authorized_groups | [] | Qui peut accéder via IAP. |
Groupe 6 — Variables d'environnement et secrets
| Variable | Valeur par défaut | Description |
|---|---|---|
environment_variables | {} | Paramètres supplémentaires non secrets. Ne définissez pas DATABASE_URL ici — il est composé à l'exécution par le point d'entrée du wrapper. |
secret_environment_variables | {} | Mappage de la variable d'environnement → nom du secret Secret Manager. |
secret_propagation_delay | 30 | Secondes à attendre après la création du secret avant de continuer. |
secret_rotation_period | 2592000s | Fréquence de notification de rotation de Secret Manager. |
Groupe 7 — Sauvegarde et restauration
| Variable | Valeur par défaut | Description |
|---|---|---|
backup_schedule | 0 2 * * * | Cron de sauvegarde automatisée (UTC). |
backup_retention_days | 7 | Rétention ; augmenter pour la production. |
enable_backup_import / backup_source / backup_uri / backup_format | options de restauration | Restaurer à partir d'une sauvegarde lors du déploiement. |
Groupe 8 — CI/CD et autorisation binaire
Intégration standard App_CloudRun Cloud Build / Cloud Deploy — voir
App_CloudRun. Entrées clés : enable_cicd_trigger,
github_repository_url, github_token, enable_cloud_deploy,
enable_binary_authorization.
Groupe 9 — Scripts SQL personnalisés
enable_custom_sql_scripts, custom_sql_scripts_bucket,
custom_sql_scripts_path, custom_sql_scripts_use_root — exécutez du SQL à partir d'un bucket GCS
après le provisionnement. Voir App_CloudRun.
Groupe 10 — Équilibreur de charge, CDN et rétention d'images
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_cloud_armor | false | Provisionner le LB HTTPS global + WAF Cloud Armor. |
application_domains | [] | Noms de domaine personnalisés pour le LB HTTPS. |
enable_cdn | false | Activer Cloud CDN sur le backend du LB HTTPS. |
max_images_to_retain / delete_untagged_images / image_retention_days | (défini) | Politique de nettoyage d'Artifact Registry. |
Groupe 11 — Stockage et système de fichiers
| Variable | Valeur par défaut | Description |
|---|---|---|
create_cloud_storage | true | Crée le bucket GCS générique data. Non lu ni écrit par Kimai. |
enable_nfs | false | Fonctionnellement inutilisé — monté à /var/lib/kimai, mais le véritable stockage persistant de Kimai est le bucket storage monté via GCS-FUSE à /opt/kimai/var/data. Peut être désactivé en toute sécurité. |
gcs_volumes | [] | Montages de volumes GCS Fuse supplémentaires (nécessite gen2), fusionnés avec le montage du bucket storage. |
manage_storage_kms_iam / enable_artifact_registry_cmek | false | Options CMEK. |
Groupe 12 — Backend de base de données
| Variable | Valeur par défaut | Description |
|---|---|---|
database_type | MYSQL_8_0 | Fixé par Kimai_Common. |
db_name / db_user | kimai | Préfixé par le locataire au moment du déploiement. Immuable après le premier déploiement. |
database_password_length | 32 | Longueur du mot de passe généré (16-64). |
db_host_env_var_name | DB_IP | Aliasse l'hôte de la base de données afin que la composition DATABASE_URL du wrapper lise un hôte simple, sans deux-points — le DB_HOST standard peut être un chemin de répertoire de socket sur Cloud Run, ce qui casserait l'analyse d'URL. |
db_user_env_var_name / db_name_env_var_name / db_port_env_var_name / db_password_env_var_name | "" (les quatre) | Inutilisé par Kimai — le wrapper lit directement les DB_USER/DB_NAME/DB_PASSWORD standard et code en dur le port 3306. |
Groupe 13 — Jobs et tâches planifiées
| Variable | Valeur par défaut | Description |
|---|---|---|
initialization_jobs | [] | Laissez vide pour utiliser le job db-init unique intégré. Il n'y a pas de job de migration séparé — kimai:install s'exécute à chaque démarrage de conteneur, de manière idempotente. |
cron_jobs | [] | Aucune tâche récurrente planifiée par la plateforme par défaut. |
Groupe 14 — Observabilité et santé
| Variable | Valeur par défaut | Description |
|---|---|---|
startup_probe | GET /en/login, délai de 30 s, 20 tentatives | Généreux — couvre la vérification préalable de l'attente de la base de données et kimai:install au premier démarrage. |
liveness_probe | GET /en/login, délai de 60 s, 3 tentatives | Page de connexion de Kimai, 200 une fois prête. |
uptime_check_config | { enabled = false } | Test de disponibilité Cloud Monitoring. |
alert_policies | [] | Politiques d'alerte métrique. |
Groupe 21 — Redis
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_redis | false | Kimai n'a pas d'intégration Redis intégrée utilisée par ce module — son backend de cache par défaut est le système de fichiers local. |
redis_host | "" | Point de terminaison Redis. |
redis_port | 6379 | Port Redis. |
Groupe 22 — Contrôles de service VPC et journalisation d'audit
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_vpc_sc | false | Appliquer un périmètre VPC-SC (nécessite organization_id). |
enable_audit_logging | false | Journaux d'audit Cloud détaillés. |
5. Sorties
Retournées lors d'un déploiement réussi — le moyen le plus rapide de localiser et d'explorer les ressources en cours d'exécution.
| Sortie | Description |
|---|---|
service_name | Nom du service Cloud Run. |
service_url | URL run.app par défaut du service. |
service_location | Région dans laquelle le service s'exécute. |
load_balancer_ip / load_balancer_url | IP / URL de l'équilibreur de charge HTTPS externe (lorsqu'il est activé). |
database_instance_name | Nom de l'instance Cloud SQL. |
database_name / database_user | Nom / utilisateur de la base de données de l'application. |
database_password_secret | Secret Secret Manager contenant le mot de passe de la base de données. |
database_host / database_port | Point de terminaison (IP privée) / port de la base de données. |
storage_buckets | Buckets Cloud Storage créés. |
network_name / network_exists / regions | Réseau VPC, présence, régions. |
container_image / container_registry | Image déployée et dépôt Artifact Registry. |
monitoring_enabled / monitoring_notification_channels / uptime_check_names | État de la surveillance, canaux, tests de disponibilité. |
initialization_jobs | Nom du job de configuration (db-init). |
deployment_id / tenant_id / resource_prefix | Identifiants de nommage. |
project_id / project_number | Identifiants de projet. |
cicd_enabled / github_repository_url / cicd_configuration | État et détails CI/CD. |
artifact_registry_repository / cloudbuild_trigger_name / cloudbuild_trigger_id | Registre et déclencheur de build. |
vpc_sc_enabled / vpc_sc_perimeter_name / vpc_sc_dry_run_mode | État VPC-SC. |
audit_logging_enabled / artifact_registry_cmek_enabled | Journalisation d'audit et état CMEK. |
6. Pièges de configuration et valeurs par défaut judicieuses
Risque : Critique (perte de données / panne / sécurité) — Élevé (service dégradé) — Moyen (coût ou dégradation partielle) — Faible (mineur).
Validation héritée au moment de la planification. Ce module transmet sa configuration via le moteur de fondation App_CloudRun, qui valide les valeurs et les combinaisons au moment de la planification. Une configuration invalide fait échouer le plan avec une erreur claire et nommée avant que toute ressource ne soit créée, de sorte que la plupart des erreurs ci-dessous sont détectées en amont plutôt qu'au moment de l'application ou de l'exécution.
| Paramètre | Valeur judicieuse | Risque | Conséquence en cas d'erreur |
|---|---|---|---|
container_image_source | custom | Critique | Le passage à prebuilt déploie l'image kimai/kimai2 standard sans point d'entrée wrapper — DATABASE_URL n'est jamais composé, de sorte que l'application ne peut pas du tout atteindre MySQL (Kimai n'a pas d'autre moyen de recevoir une chaîne de connexion fonctionnelle sur Cloud Run). |
db_host_env_var_name | DB_IP | Critique | Le wrapper compose DATABASE_URL à partir de cet alias spécifique. Le supprimer, ou le renommer de ce que entrypoint.sh attend, laisse le wrapper lire un hôte vide et l'application ne peut pas se connecter. |
container_port | 8001 | Critique | La variante d'image :apache écoute sur le port 8001, pas 80 — pointer la plateforme vers le mauvais port rend le service inaccessible même si le conteneur est sain. |
db_name / db_user | Définir une fois | Critique | Immuable après le premier déploiement ; le renommage recrée la base de données/l'utilisateur et détruit toutes les feuilles de temps, projets et factures. |
APP_SECRET (auto-généré) | Ne jamais modifier manuellement dans Secret Manager après le premier démarrage | Élevé | Kimai l'utilise comme clé de signature de sécurité Symfony ; le modifier invalide les jetons CSRF et les sessions actives. |
Compte administrateur par défaut (nom d'utilisateur toujours admin, mot de passe dans le secret ADMINPASS) | Récupérer le mot de passe généré de Secret Manager et se connecter rapidement | Élevé | Contrairement à certaines applications de catalogue, le mot de passe administrateur ici est un secret réel, généré par déploiement — pas une valeur par défaut publique bien connue — mais il est toujours utile de confirmer qui a un accès en lecture au secret. |
enable_backup_import | false sauf en cas de restauration | Critique | L'activation sans backup_uri valide fait échouer le job d'importation. |
min_instance_count | 1 pour la production | Moyen | La mise à l'échelle à zéro (0) ajoute une latence de démarrage à froid à la première requête après l'inactivité. |
enable_nfs | false sauf si nécessaire à d'autres fins | Faible / coût | Par défaut true et provisionne un partage Filestore que Kimai n'utilise jamais — un coût récurrent inutile ; la persistance réelle est le bucket storage monté via GCS-FUSE. |
enable_cloud_armor | activer pour la production | Moyen | Le service est publiquement accessible sans protection WAF par défaut. |
Pour le comportement de la fondation référencé tout au long — identité de service, mise à l'échelle et concurrence, entrée et équilibrage de charge, CI/CD, Cloud Armor, IAP, autorisation binaire, VPC-SC, sauvegardes et mise en miroir d'images — voir App_CloudRun. La configuration d'application spécifique à Kimai partagée avec la variante GKE est décrite dans Kimai_Common.
Guides associées
- Lab pratique : Kimai sur Cloud Run — déployez-le étape par étape, avec les écrans de la console et les commandes à chaque étape.
- Kimai sur GKE Autopilot — la même application sur Kubernetes, pour les cas où vous avez besoin de l'autre cible de déploiement.
- Kimai Common — Configuration d'application partagée — la configuration partagée par les deux cibles de déploiement.
- Déployé aux côtés de Dolibarr sur Google Cloud Run, Invoice Ninja sur Google Cloud Run, Docuseal sur Google Cloud Run, Nextcloud sur Google Cloud Run dans la solution Small Business Suite.
Need RAD to do something it does not do yet? Request it on the roadmap, or vote on what is already there.