GoAlert sur Google Cloud Run
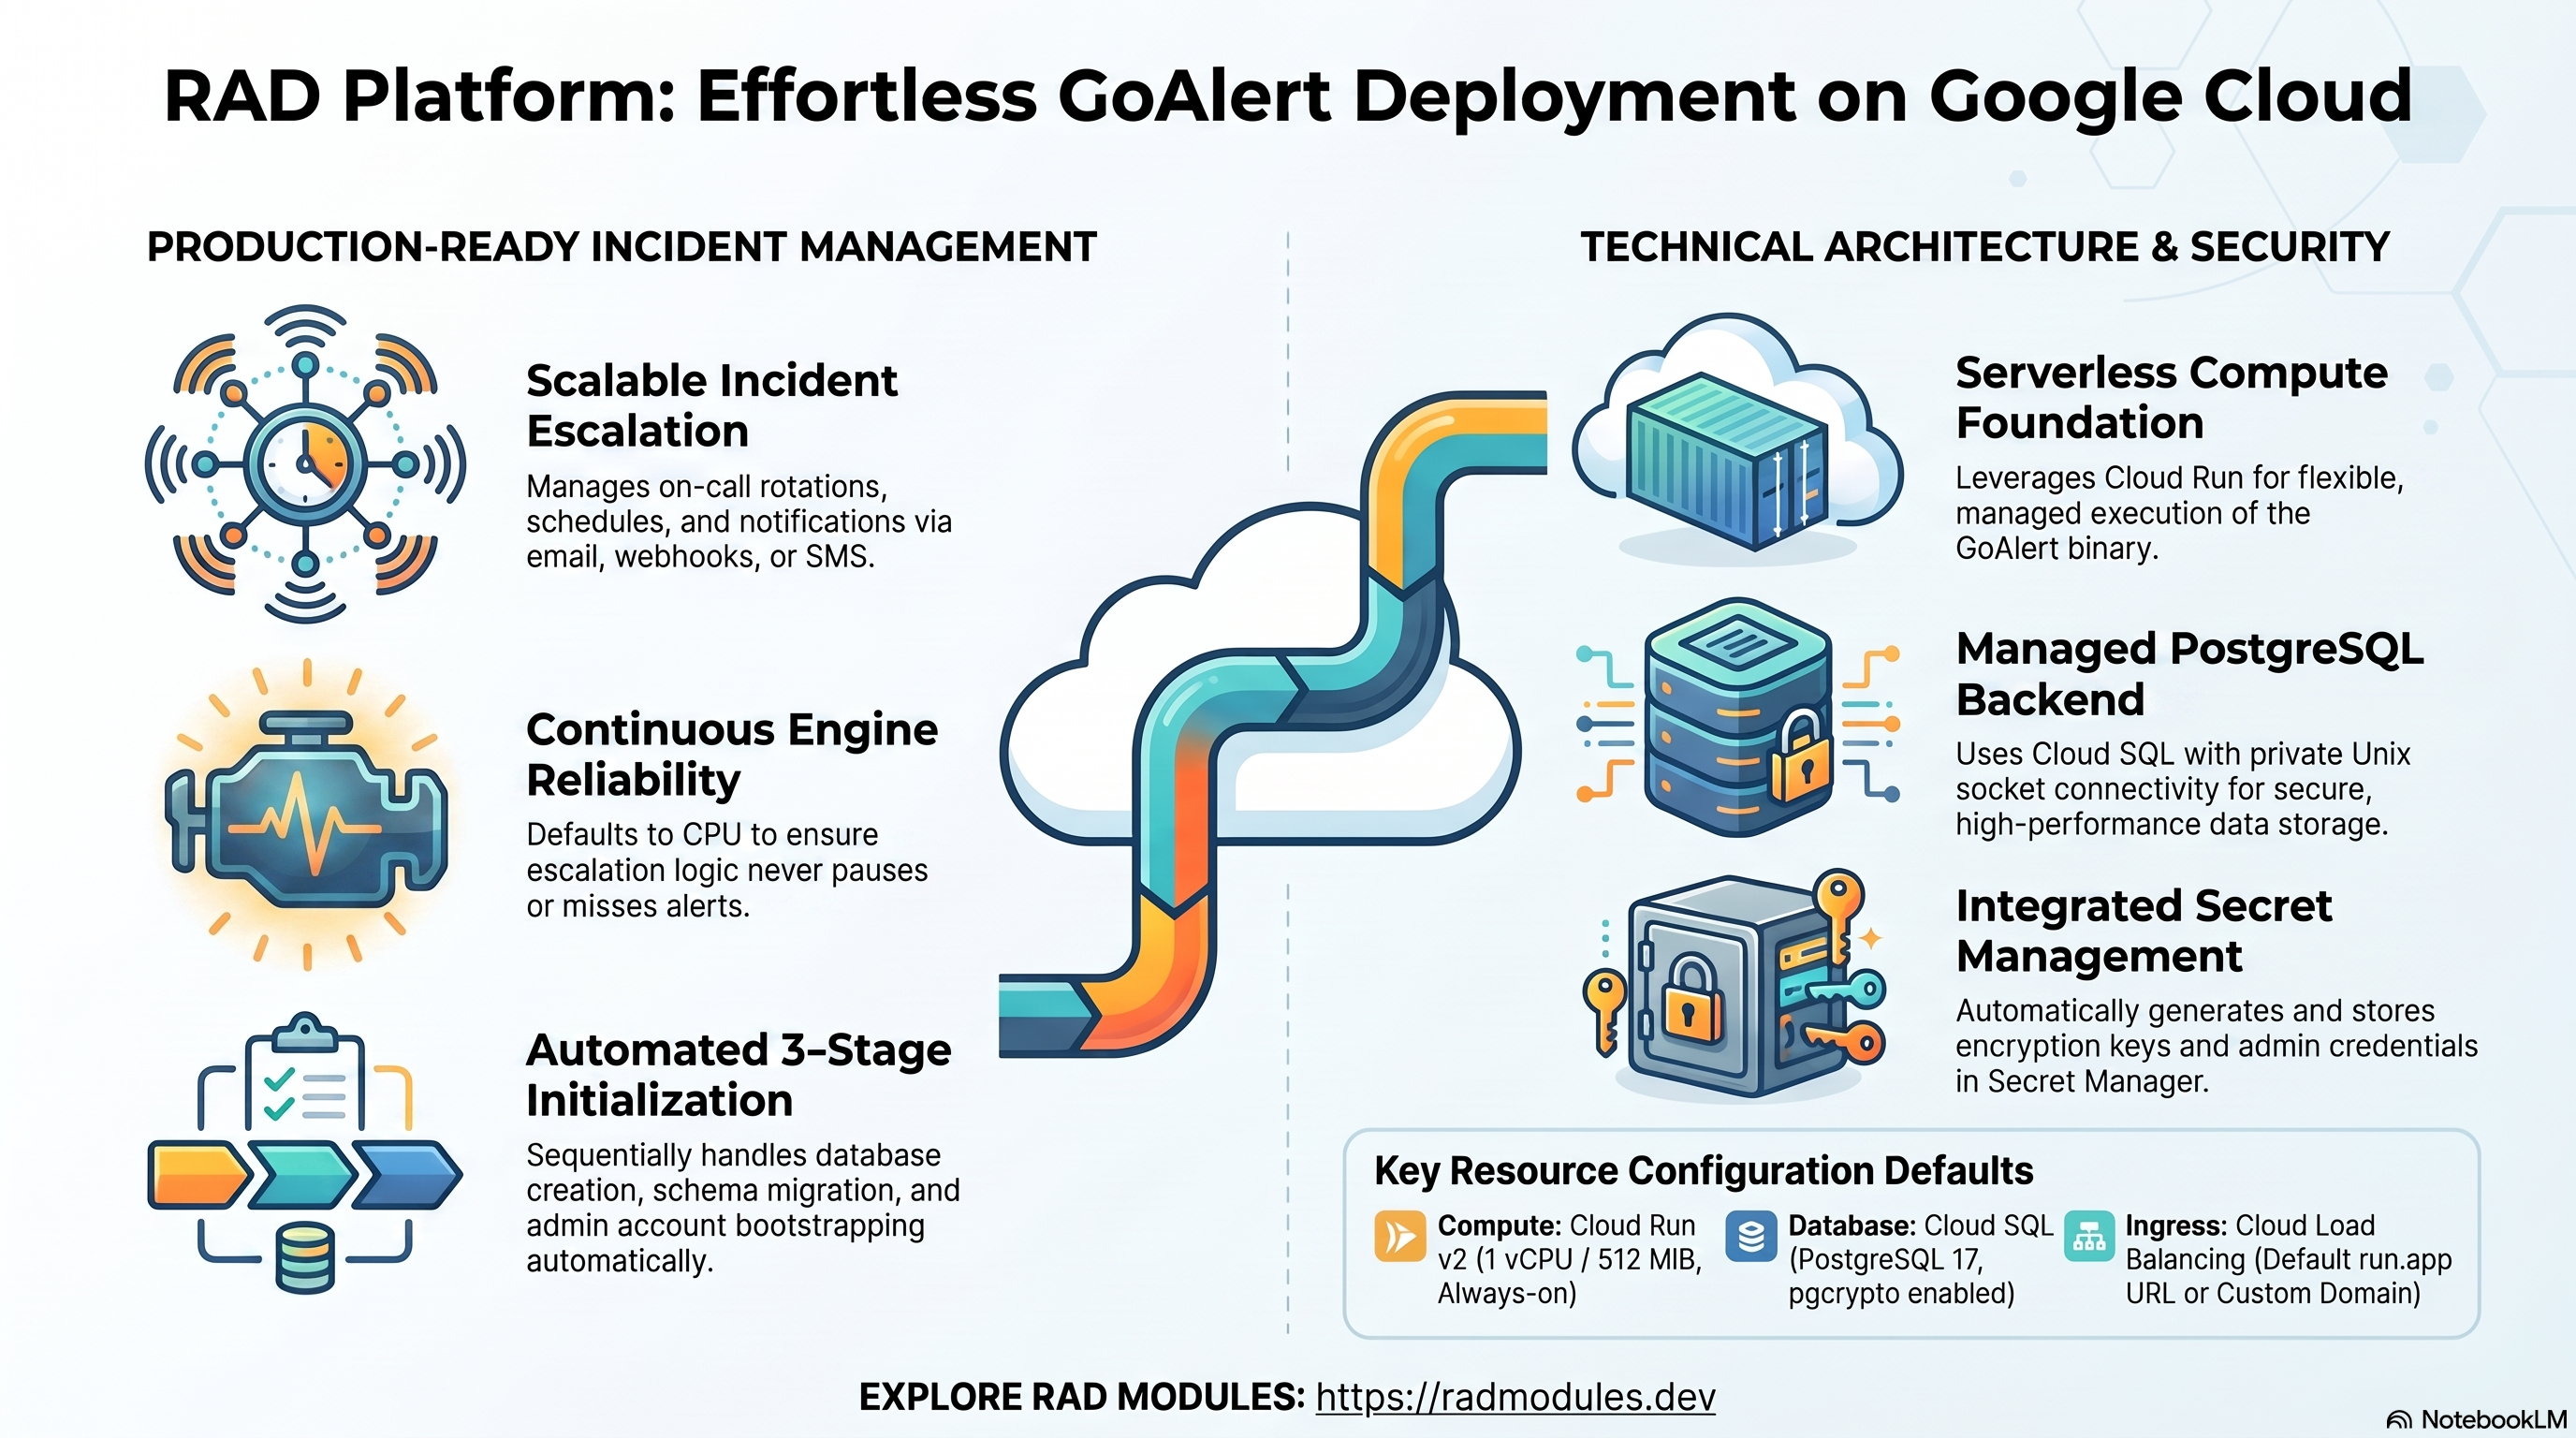
GoAlert est une plateforme open source, sous licence Apache 2.0, de planification des astreintes et d'escalade des alertes d'incidents, initialement conçue par Target et exécutée en production à grande échelle. Elle permet aux équipes de définir des politiques d'escalade, des rotations et des plannings d'astreinte, et d'envoyer des notifications sortantes par e-mail, webhook ou (en option) SMS/voix Twilio. Ce module déploie GoAlert sur Cloud Run v2 au-dessus de la fondation App_CloudRun, qui provisionne et gère l'infrastructure Google Cloud partagée.
Ce guide se concentre sur les services cloud utilisés par GoAlert et sur la manière de les explorer et de les opérer depuis la console Google Cloud et la ligne de commande. Pour les mécanismes communs à chaque application Cloud Run — identité de service, ingress et équilibrage de charge, mise à l'échelle et concurrence, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC Service Controls, sauvegardes et cycle de vie du déploiement — reportez-vous au guide de la fondation App_CloudRun plutôt que de les répéter ici.
Ce que coûte GoAlert sur RAD, et comment cela se compare
L'exécution de GoAlert dans votre propre projet Google Cloud coûte environ 101,74 US$/mois en frais Google Cloud, en plus d'un coût de module RAD unique de 110 crédits (99 crédits — 10 % de moins — dans un projet géré par RAD). GoAlert est une plateforme open source de planification des astreintes et d'escalade des alertes, conçue par Target et exécutée en production à grande échelle. Si vous déployez dans un projet géré par RAD, vous pouvez tout mettre en pause gratuitement et le reprendre plus tard — voir "Mettre en pause gratuitement" ci-dessous.
GoAlert est également disponible sur GKE — consultez le guide GKE si vous avez besoin d'une orchestration basée sur Kubernetes ; ce guide couvre l'option Cloud Run, moins coûteuse.
Ce que vous payez sur RAD
| Votre propre projet | Projet géré par RAD | |
|---|---|---|
| Frais de module | 110 crédits (une seule fois) | 99 crédits (une seule fois, 10 % de moins) |
| Builds | Inclus dans le prix : pas de frais de build pour la création, 5 mises à jour par mois (mois calendaire UTC) gratuites puis 2 crédits chacune, et rien pour la suppression ou pour un build échoué, dans la limite de 10 builds échoués par jour (UTC). Les sessions de lab et les projets clients sont l'exception : ils sont toujours facturés au temps de build à la minute | Identique |
| Coût d'exécution Google Cloud | ~101,74 US$/mois, facturé à votre propre compte de facturation Google au prix catalogue | ~78 crédits/jour (~7,80 US$/jour), mesuré à l'heure au prix catalogue plus la marge de RAD |
Votre premier déploiement réussi sur RAD est exempt de frais de module, quel que soit le montant : une fois par compte, pour un module que vous déployez et payez vous-même (dans une solution, les frais d'une application : la première à réussir ; jamais une session de lab ou un projet client).
Coût d'exécution par défaut dans votre propre projet
| Ressource | US$/mois (prix catalogue Google, us-central1) |
|---|---|
| Cloud Run, 1x vCPU / 0,5 Gio (toujours actif) | 44,72 US$ |
| Cloud SQL pour PostgreSQL, 1 vCPU / 3,75 Go, zonal, 10 Go SSD | 51,02 US$ |
| Cloud NAT et réseau | 5 US$ |
| Cloud Storage (modules complémentaires, sauvegardes) | 1 US$ |
| Total | 101,74 US$ |
Comment cela se compare
- Il n'existe pas de version officiellement hébergée/cloud de GoAlert à comparer, donc la comparaison honnête se fait avec une infrastructure auto-gérée, et non avec un SaaS concurrent.
- Un VPS nu d'environ 1 vCPU / 0,5 Gio — un Hetzner CPX22 (2 vCPU/4 Go, ~24 US$/mois), un DigitalOcean 2 vCPU/4 Go Droplet (24 US$/mois), ou le propre Compute Engine e2-standard-2 de GCP (2 vCPU/8 Go, ~49 US$/mois) — est généralement moins cher que le prix affiché de RAD ; un VPS d'une ou deux tailles inférieures le serait encore plus.
- Ce prix inférieur n'inclut pas le temps de l'administrateur : patcher le système d'exploitation, faire tourner les sauvegardes de base de données, renouveler les certificats TLS et surveiller les temps d'arrêt. Le Cloud SQL géré par RAD, Secret Manager et la surveillance le font pour vous, ce qui est le véritable compromis, et non le prix affiché.
- RAD ne prétend pas être moins cher qu'un VPS nu en termes d'argent — ce n'est généralement pas le cas. L'intérêt de RAD est ce qui est géré pour vous.
Mettre en pause gratuitement : supprimer un projet géré par RAD, le restaurer quand vous en avez besoin
Si GoAlert est exécuté dans un projet géré par RAD, vous pouvez arrêter de le payer entièrement sans le détruire. La suppression de ce projet dissocie d'abord sa facturation, puis demande à Google de supprimer purement et simplement le projet — la suppression logicielle récupérable de 30 jours de Google. Contrairement à la suppression du module GoAlert seul, cela ne détruit pas Cloud SQL, aucune VM ou la ressource de calcul une par une : l'ensemble du projet s'arrête simplement, et rien n'est facturé pendant qu'il attend, car la facturation est déjà dissociée.
Une restauration n'est pas garantie — conservez vos propres sauvegardes. Les conditions de Google Cloud ne garantissent pas qu'un projet restauré, ou les ressources qu'il contient, sera utilisable après sa restauration. Par conséquent, la restauration ne peut pas être considérée comme un moyen de récupérer un projet supprimé. Avant de supprimer, assurez-vous d'avoir effectué des sauvegardes appropriées des données et de la configuration de l'application et de les avoir stockées en dehors du projet. Si une restauration échoue, ou si le projet restauré ne fonctionne pas, la solution de repli consiste à redéployer l'application (voir la section suivante) et à restaurer sa configuration et ses données à partir de ces sauvegardes.
La restauration, dans les 30 jours et uniquement par le propriétaire du projet, demande à Google d'annuler la suppression du projet et de rattacher son compte de facturation, puis vous demande d'exécuter une mise à jour sur chaque déploiement pour confirmer que tout est revenu. Comme rien n'a été détruit individuellement, cette mise à jour trouve les mêmes ressources déjà présentes — il s'agit d'une vérification, pas d'une reconstruction, et une mise à jour ne facture plus jamais les frais de module. Les mises à jour sont incluses dans le prix (5 par mois pour chaque déploiement), donc une restauration ne coûte normalement aucun crédit. Les frais de module de 99 crédits ne sont pas facturés à nouveau.
Ce qu'il faut : vous devez être propriétaire du projet (pas un projet que RAD gère uniquement pour la facturation), vous devez le restaurer vous-même dans les 30 jours — après cela, Google le supprime définitivement — et la restauration est admise comme la création d'un nouveau projet, donc votre solde de crédits achetés doit toujours dépasser le seuil du palier (100 crédits pour le palier sandbox, ce qui convient à la plupart des utilisations d'étude/démo). Google indique que la plupart des services sont à nouveau entièrement fonctionnels dans les 36 heures suivant une restauration.
Un véritable manque : les sauvegardes nocturnes sont écrites dans un bucket à l'intérieur du projet, et ce bucket a la suppression logicielle de Cloud Storage explicitement désactivée, il est donc très probable qu'il disparaisse dès que vous supprimez le projet — même si le projet lui-même est récupérable pendant 30 jours. Si vous avez personnalisé GoAlert et que vous souhaitez conserver ce travail, copiez une sauvegarde (vers Google Drive ou un bucket en dehors du projet) avant de supprimer. Pour une installation par défaut sans rien d'irremplaçable, cela n'a pas d'importance.
Payer uniquement pendant que vous l'utilisez, l'autre méthode : supprimer et redéployer
Si GoAlert se trouve dans votre propre projet (ou si plus de 30 jours se sont écoulés sur un projet géré par RAD), la façon d'arrêter de payer est de supprimer le déploiement et de le redéployer plus tard lorsque vous en aurez à nouveau besoin.
Un redéploiement coûte à nouveau les frais de module (les builds sont inclus) : 110 crédits (11,00 US$) dans votre propre projet, ou 99 crédits sur un projet géré par RAD.
La suppression ne permet d'économiser de l'argent que si GoAlert reste inutilisé assez longtemps pour compenser ce coût de redéploiement par rapport à son propre coût d'exécution : environ 4 jours ou plus d'inactivité dans votre propre projet (par rapport à sa facture Google Cloud d'environ 101,74 US$/mois), ou environ 3 jours ou plus d'inactivité dans un projet géré par RAD (par rapport à ses ~78 crédits/jour).
La majeure partie du coût d'exécution de GoAlert est la base de données et la VM de fichier/cache partagée. Elles ne s'arrêtent que si rien d'autre dans le projet ne les utilise, donc la suppression de cette application alors que quelque chose d'autre partage le projet n'économise que la part de calcul de cette application sur le total ci-dessus.
Conservez d'abord les données : les sauvegardes nocturnes vont dans un bucket à l'intérieur du déploiement et sont supprimées avec celui-ci, alors copiez la dernière sauvegarde avant de la supprimer si vous voulez la conserver.
Sessions de lab et environnements gérés
- Sessions de lab, pour la formation : un formateur anime une session pour une classe. Chaque participant obtient l'application dans son propre projet Google Cloud pendant 15 minutes à 24 heures, dans la limite d'une allocation définie par le formateur. Le formateur peut aussi créer un seul environnement partagé pour toute la classe, et chacun utilise alors la même application et ses données. Soit le formateur finance toutes les places, soit chaque participant paie la sienne. Tout est supprimé à la fin de la session et les crédits inutilisés sont reversés au formateur.
- Environnements gérés, pour les sociétés de conseil : un partenaire exécute l'application pour un client à partir d'un portefeuille cloisonné qu'il finance, et règle directement avec le client. Si le portefeuille est faible, la facturation est suspendue et les données sont conservées, de sorte que personne ne reçoit de frais inattendus. À la fin, le partenaire remet le projet et les déploiements deviennent la propriété du client.
- Les crédits peuvent être achetés dans plus de 20 devises, y compris XAF, XOF, NGN, GHS, KES et ZAR, par carte, virement bancaire ou argent mobile.
Sources (8 octobre 2026) : Prix catalogue de l'API Google Cloud Billing Catalog ; radmodules.dev/pricing pour les propres frais de RAD et les estimations de crédits quotidiens ; documentation de Google sur la suppression/restauration de projets pour les mécanismes de pause/restauration.
1. Vue d'ensemble
GoAlert s'exécute comme un seul binaire Go sur Cloud Run v2. Le déploiement connecte un ensemble ciblé de services Google Cloud :
| Capacité | Service Google Cloud | Notes |
|---|---|---|
| Calcul | Cloud Run v2 | Binaire Go, 1 vCPU / 512 Mio par défaut, cpu_always_allocated = true, min_instance_count = 1 — pas de mise à l'échelle à zéro |
| Base de données | Cloud SQL pour PostgreSQL (POSTGRES_17) | Requis — GoAlert ne prend pas en charge MySQL ou d'autres moteurs ; l'extension pgcrypto est installée automatiquement |
| Secrets | Secret Manager | Mot de passe administrateur auto-généré et clé de chiffrement des données ; mot de passe de la base de données géré par la fondation |
| Ingress | URL Cloud Run / Équilibrage de charge Cloud | URL run.app par défaut ; équilibreur de charge HTTPS externe optionnel + domaine personnalisé |
Il n'y a pas de ligne de stockage d'objets dans ce tableau — la sortie
GoAlert_Common de storage_buckets est toujours []. GoAlert n'a pas de
fonctionnalité de téléchargement/pièce jointe de fichiers ; chaque élément de
l'état de l'application (politiques d'escalade, plannings, alertes, historique
des notifications, utilisateurs) réside dans PostgreSQL.
Valeurs par défaut judicieuses à connaître à l'avance :
- PostgreSQL est obligatoire.
database_type = "POSTGRES_17"est fixé parGoAlert_Common; la sélection de tout autre moteur interrompt le démarrage. - CPU toujours actif, pas de mise à l'échelle à zéro.
cpu_always_allocated = trueetmin_instance_count = 1sont les valeurs par défaut car GoAlert exécute une boucle "moteur" continue en cours de processus qui évalue le timing de la politique d'escalade, l'état de rotation et l'envoi des notifications sortantes. En cas de facturation basée sur les requêtes ou à zéro instance, cette boucle ne s'exécute tout simplement pas — une alerte créée via API/webhook pourrait ne jamais être escaladée silencieusement. max_instance_countreste à 1. GoAlert prend officiellement en charge plusieurs instances de moteur concurrentes (pas un bug de double déclenchement selon la documentation en amont), mais recommande d'exécuter une instance en mode par défaut plus des réplicas--api-onlysupplémentaires pour éviter les conflits — une topologie à deux niveaux que ce module ne connecte pas.- Pas de Redis, pas de stockage d'objets. L'état de GoAlert réside entièrement dans PostgreSQL ; il n'a pas besoin de cache externe, de file d'attente ou de stockage de fichiers.
GOALERT_DB_URLest assemblé au démarrage du conteneur, et non au moment de la planification. GoAlert n'accepte qu'une seule variable d'environnement de chaîne de connexion Postgres, et leDB_PASSWORDprovenant de Secret Manager au moment de l'exécution ne peut pas être encodé en URL tant que le conteneur n'a pas réellement démarré —entrypoint.sh(et chaque script de job d'initialisation) le construit à partir des valeursDB_*discrètes injectées par la Fondation.public_urlcalcule automatiquement une URLrun.applorsqu'il est laissé vide.GoAlert_CloudRuntransmetpublic_url = var.public_url != "" ? var.public_url : "https://${service_name}-${project_number}.${region}.run.app"àGoAlert_Common, de sorte queGOALERT_PUBLIC_URL(utilisé pour la validation OIDC/CSRF-referer et les liens dans les notifications sortantes) est correct dès la sortie de la boîte. Utilisez la sortieservice_url: atteindre le service par l'autre nom d'hôte de Cloud Run (la forme hachée affichée dans la console Cloud Run) échoue à la vérification CSRF-referer de la première connexion — un navigateur est redirigé vers l'URL canonique, mais un client API codé en dur vers l'URL de la console se bloque.
2. Services Google Cloud et comment les explorer
Toutes les commandes supposent que PROJECT et REGION sont définis. Les
noms des services et des ressources sont indiqués dans les Sorties
du déploiement.
A. Cloud Run — le service GoAlert
GoAlert s'exécute en tant que service Cloud Run v2, toujours actif (minimum 1 instance, CPU toujours alloué) plutôt que mis à l'échelle à zéro, afin que sa boucle de moteur d'escalade continue de fonctionner en permanence.
- Console : Cloud Run → sélectionnez le service pour les révisions, le trafic, les journaux et les métriques.
- CLI :
gcloud run services list --project "$PROJECT" --region "$REGION"
gcloud run services describe <service-name> --project "$PROJECT" --region "$REGION"
gcloud run revisions list --service <service-name> --project "$PROJECT" --region "$REGION"
Voir App_CloudRun pour la mise à l'échelle, la concurrence, l'environnement d'exécution et la répartition du trafic.
B. Cloud SQL pour PostgreSQL
GoAlert stocke toutes les données de l'application — politiques d'escalade,
plannings, rotations, alertes, historique des notifications et utilisateurs —
dans une instance PostgreSQL Cloud SQL gérée. Le service se connecte
privatement via le Cloud SQL Auth Proxy sur un socket Unix ; aucune IP
publique n'est exposée. entrypoint.sh détecte le socket et le lie
symboliquement à /tmp/.s.PGSQL.5432 avant d'assembler GOALERT_DB_URL.
- Console : SQL → sélectionnez l'instance pour les connexions, les sauvegardes, les indicateurs, les métriques.
- CLI :
gcloud sql instances list --project "$PROJECT"
gcloud sql instances describe <instance-name> --project "$PROJECT"
gcloud sql connect <instance-name> --user=<db-user> --database=<db-name> --project "$PROJECT"
Le nom de l'instance, la base de données, l'utilisateur et le secret du mot de passe se trouvent dans les Sorties. Voir App_CloudRun pour le modèle de connexion, les sauvegardes et la rotation des mots de passe.
C. Secret Manager
Deux secrets sont générés automatiquement par GoAlert_Common et stockés dans Secret
Manager : le mot de passe administrateur (consommé par le job
d'initialisation admin-bootstrap) et une clé de chiffrement des données
(recommandée par la documentation GoAlert en amont pour chiffrer les clés API
stockées/la configuration sensible au repos, bien que non appliquée par le code
au démarrage). Le mot de passe de la base de données est géré séparément par la
fondation.
- Console : Sécurité → Secret Manager.
- CLI :
gcloud secrets list --project "$PROJECT" --filter="name~goalert"
gcloud secrets versions access latest --secret=<admin-password-secret-id> --project "$PROJECT"
D. Réseau et ingress
Le service est accessible par son URL run.app par défaut. Un équilibreur de
charge HTTPS externe avec un domaine personnalisé, Cloud CDN et Cloud Armor
peut être superposé ; les paramètres d'ingress et de sortie VPC contrôlent la
connectivité.
- Console : Cloud Run (URL du service) ; Services réseau → Équilibrage de charge.
- CLI :
gcloud run services describe <service-name> --region "$REGION" --format='value(status.url)'
Voir App_CloudRun.
E. Cloud Logging et Monitoring
Les journaux des conteneurs sont acheminés vers Cloud Logging ; les métriques Cloud Run et Cloud SQL sont acheminées vers Cloud Monitoring, avec des tests de disponibilité et des politiques d'alerte optionnels.
- Console : Logging → Explorateur de journaux ; Monitoring → Tableaux de bord / Alertes.
- CLI :
gcloud run services logs read <service-name> --project "$PROJECT" --region "$REGION" --limit 50
3. Comportement de l'application GoAlert
-
La chaîne de jobs d'initialisation en 3 étapes est porteuse de charge.
GoAlert_Commondéfinit trois jobs Cloud Run ordonnés, chacun dépendant du précédent, tous avecexecute_on_apply = true:db-init(postgres:15-alpine) — crée le rôle et la base de données PostgreSQL.db-migrate(goalert/goalert:<version>,depends_on_jobs = ["db-init"]) — exécutegoalert migrate --db-url=..., appliquant le propre schéma de GoAlert. Cela doit s'exécuter avantadmin-bootstrap:goalert add-usern'a pas de logique de migration propre, et sur une base de données vierge, il échoue avecrelation "auth_basic_users" does not exist.admin-bootstrap(goalert/goalert:<version>,depends_on_jobs = ["db-migrate"]) — exécutegoalert add-user --admindirectement contre Postgres pour créer la première connexion administrateur. Il peut être exécuté en toute sécurité au moment de l'apply (contrairement à un bootstrap basé sur HTTP) car il communique directement avec la base de données, et non avec le serveur en cours d'exécution.
Les trois scripts réessayent en interne (jusqu'à 10 tentatives, espacées de 5 secondes) pour absorber la latence de planification de Cloud SQL/Cloud Run Job, et les jobs Cloud Run eux-mêmes réessayent jusqu'à 3 fois en cas d'échec.
-
Pas d'assistant de configuration à la première visite. GoAlert n'a pas de flux d'administration initial basé sur le web — le job
admin-bootstrapest le seul moyen de créer un compte administrateur. Récupérez le mot de passe généré :gcloud secrets versions access latest --secret=<admin_password_secret_id output> -
Point de terminaison de santé.
/healthest le point de terminaison public, non authentifié et documenté de GoAlert (200 une fois que le cycle de vie de l'application quitte l'état "Démarrage"). Les sondes de démarrage et de vivacité de ce module utilisent par défaut une vérification de port TCP plutôt qu'une vérification de chemin HTTP — une valeur par défaut conservatrice correspondant au modèle établi de ce catalogue — et les deux se sont avérées correctes lors de la vérification en direct (HTTP 200 sur/healthavec de véritables lignes de journal "listening and serving HTTP"). -
Inspecter l'exécution du job :
gcloud run jobs list --project "$PROJECT" --region "$REGION"
gcloud run jobs executions list --job <job-name> --project "$PROJECT" --region "$REGION"
4. Variables de configuration
Les variables sont regroupées exactement comme elles apparaissent sur la plateforme de déploiement. Seuls les paramètres spécifiques ou notables pour GoAlert sont listés ; toutes les autres entrées sont héritées de App_CloudRun avec leur comportement standard.
Groupe 1 — Projet et identité
| Variable | Valeur par défaut | Description |
|---|---|---|
project_id | (requis) | Projet Google Cloud cible. |
region | us-central1 | Région pour le service et les ressources régionales. |
Groupe 2 — Environnement de déploiement
| Variable | Valeur par défaut | Description |
|---|---|---|
tenant_id | demo | Suffixe court qui rend les noms de ressources uniques par environnement. Utilisez une valeur distincte (par exemple cr) de tout GoAlert_GKE (gke) co-déployé pour éviter une collision de noms. |
support_users | [] | E-mails auxquels sont accordés l'accès au projet et les alertes de surveillance. |
resource_labels | {} | Étiquettes appliquées à toutes les ressources. |
Groupe 3 — Identité de l'application
| Variable | Valeur par défaut | Description |
|---|---|---|
application_name | goalert | Nom de base des ressources. Ne pas modifier après le premier déploiement. |
display_name | GoAlert | Nom lisible par l'homme affiché dans la console. |
description | (défini) | Description du service. |
application_version | latest | Tag de l'image. "latest" correspond à un argument de build Dockerfile épinglé (GOALERT_VERSION = v0.34.1), correspondant à la propre recommandation d'upstream contre latest/nightly nus en production. |
admin_username | admin | Nom d'utilisateur créé par le job d'initialisation admin-bootstrap. Véritablement transmis via goalert.tf dans GoAlert_Common. |
admin_email | admin@techequity.cloud | E-mail pour le compte administrateur initial. |
public_url | "" | Laissé vide, calcule automatiquement https://<service>-<project-number>.<region>.run.app. Utilisé pour la validation OIDC/CSRF-referer et les liens de notification sortants. |
Groupe 4 — Exécution et mise à l'échelle
| Variable | Valeur par défaut | Description |
|---|---|---|
deploy_application | true | Définissez false pour provisionner uniquement l'infrastructure. |
cpu_limit | 1000m | 1 vCPU est suffisant pour le binaire Go de GoAlert. |
memory_limit | 512Mi | Plancher dur Gen2, indépendant de cpu_always_allocated. |
cpu_always_allocated | true | Maintient le CPU alloué pendant toute la durée de vie d'une instance EN COURS D'EXÉCUTION — requis pour la boucle continue du moteur d'escalade. |
min_instance_count | 1 | Pas de mise à l'échelle à zéro — à zéro instance, le moteur d'escalade ne fonctionne pas du tout. |
max_instance_count | 1 | Instance de moteur unique en mode par défaut ; l'instance multiple nécessite une topologie --api-only que ce module ne connecte pas. |
container_port | 8081 | Port HTTP natif de GoAlert (GOALERT_LISTEN). |
execution_environment | gen2 | Environnement d'exécution requis. |
timeout_seconds | 300 | Durée maximale de la requête. |
enable_cloudsql_volume | true | Sidecar de socket Unix du proxy d'authentification Cloud SQL. |
cloudsql_volume_mount_path | /cloudsql | Chemin du conteneur pour le socket du proxy d'authentification. |
container_protocol | http1 | "http1" ou "h2c". |
enable_image_mirroring | true | Met en miroir l'image de base GoAlert dans Artifact Registry. |
Groupe 5 — Accès et réseau
| Variable | Valeur par défaut | Description |
|---|---|---|
ingress_settings | all | Contrôle d'entrée du trafic. |
vpc_egress_setting | PRIVATE_RANGES_ONLY | Contrôle de sortie VPC. |
enable_iap | false | Proxy sensible à l'identité. |
Groupe 6 — Variables d'environnement et secrets
| Variable | Valeur par défaut | Description |
|---|---|---|
environment_variables | {} | Paramètres supplémentaires non secrets. GOALERT_LISTEN et GOALERT_PUBLIC_URL sont définis automatiquement. |
secret_environment_variables | {} | Mappage de la variable d'environnement → nom du secret Secret Manager. |
Groupe 12 — Backend de base de données
| Variable | Valeur par défaut | Description |
|---|---|---|
database_type | POSTGRES_17 | Moteur Cloud SQL. GoAlert nécessite PostgreSQL. |
db_name | goalert | Nom de la base de données PostgreSQL. |
db_user | goalert | Utilisateur de l'application PostgreSQL. |
db_password_env_var_name | "" | Valeur par défaut copiée-collée d'un modèle précédent. Additif selon la sémantique de la Fondation — injecte une variable d'environnement secrète supplémentaire inutilisée à côté du DB_PASSWORD standard que le point d'entrée de GoAlert lit réellement. Inoffensif ; effacez-le à "" si cela vous dérange. |
database_password_length | 32 | Longueur du mot de passe généré (16–64). |
Groupe 13 — Jobs et tâches planifiées
| Variable | Valeur par défaut | Description |
|---|---|---|
initialization_jobs | [] | Laissez vide pour la chaîne de 3 jobs par défaut de GoAlert_Common (db-init → db-migrate → admin-bootstrap). Une liste non vide la remplace entièrement — vous prenez en charge l'ordonnancement et le contenu. |
cron_jobs | [] | GoAlert n'a pas de tâches récurrentes planifiées par la plateforme par défaut. |
Groupe 14 — Observabilité et santé
| Variable | Valeur par défaut | Description |
|---|---|---|
startup_probe | TCP, délai de 30s, 30 tentatives | Prend en charge la latence de migration au premier démarrage (db-migrate). |
liveness_probe | désactivé | Cloud Run redémarre le conteneur à la sortie du processus ; la sonde de démarrage gère la disponibilité. |
uptime_check_config | { enabled=false, path="/health" } | Test de disponibilité Cloud Monitoring. |
Groupe 21 — Redis
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_redis | false | Non requis par GoAlert ; présent pour la compatibilité de la plateforme. |
Groupe 22 — VPC Service Controls et journalisation d'audit
Intégration standard App_CloudRun VPC-SC — voir App_CloudRun.
5. Sorties
Retourné lors d'un déploiement réussi — le moyen le plus rapide de localiser et d'explorer les ressources en cours d'exécution.
| Sortie | Description |
|---|---|
service_name | Nom du service Cloud Run. |
service_url | URL run.app par défaut du service. |
service_location | Région dans laquelle le service s'exécute. |
database_instance_name | Nom de l'instance Cloud SQL. |
database_name / database_user | Nom de la base de données de l'application / utilisateur. |
database_password_secret | Secret Manager secret contenant le mot de passe de la base de données. |
database_host / database_port | Point de terminaison de la base de données / port. |
storage_buckets | Toujours [] — GoAlert ne provisionne pas de buckets de stockage. |
container_image | Image déployée. |
initialization_jobs | Noms des jobs d'initialisation créés (db-init, db-migrate, admin-bootstrap). |
deployment_id / tenant_id / resource_prefix | Identifiants de nommage. |
project_id / project_number | Identifiants de projet. |
cicd_enabled / github_repository_url | État CI/CD. |
vpc_sc_enabled / vpc_sc_perimeter_name / vpc_sc_dry_run_mode | État VPC-SC. |
6. Pièges de configuration et valeurs par défaut judicieuses
Risque : Critique (perte de données / panne / sécurité) — Élevé (service dégradé) — Moyen (coût ou dégradation partielle) — Faible (mineur).
Validation héritée au moment de la planification. Ce module transmet sa configuration au moteur de la fondation App_CloudRun, qui valide les valeurs et les combinaisons au moment de la planification. Une configuration invalide fait échouer la planification avec une erreur claire et nommée avant la création de toute ressource.
| Paramètre | Valeur judicieuse | Risque | Conséquence en cas d'erreur |
|---|---|---|---|
database_type | POSTGRES_17 | Critique | Tout autre moteur rompt entièrement le schéma et le démarrage de GoAlert — pgcrypto et l'ensemble du flux goalert migrate sont spécifiques à Postgres. |
Ordre initialization_jobs (db-init → db-migrate → admin-bootstrap) | Laissez [] à moins de bien comprendre la chaîne de dépendances | Critique | L'exécution de admin-bootstrap avant db-migrate échoue avec relation "auth_basic_users" does not exist sur une base de données vierge — goalert add-user n'a pas de logique de migration propre. |
min_instance_count / cpu_always_allocated | 1 / true | Élevé | Le moteur de synchronisation d'escalade de GoAlert est une boucle continue en cours de processus — à zéro instance, ou sous une facturation basée sur les requêtes avec limitation du CPU, les escalades pour les alertes réelles peuvent être silencieusement retardées ou entièrement manquées. |
public_url | Laissez "" (calculé automatiquement) ou définissez l'URL externe réelle | Élevé | Un GOALERT_PUBLIC_URL incorrect rompt les rappels d'authentification OIDC et tous les liens dans les e-mails de notification sortants (revient au propre http://localhost:8081 de GoAlert s'il n'est pas réellement défini en aval). |
admin_username / admin_email | Définissez une fois, récupérez le mot de passe de Secret Manager | Moyen | GoAlert n'a pas de flux de réinitialisation de mot de passe en libre-service visible depuis Terraform ; perdre la trace de l'identifiant administrateur amorcé signifie utiliser la CLI goalert directement contre la base de données pour en créer un nouveau. |
max_instance_count | 1 à moins que vous ne câbliez une topologie --api-only | Moyen | GoAlert prend en charge plusieurs instances de moteur en toute sécurité (pas un bug de double déclenchement selon la documentation en amont), mais ce module n'a pas de mécanisme intégré pour désigner les réplicas --api-only, donc la mise à l'échelle au-delà de 1 sans ce câblage supplémentaire exécute simplement plusieurs instances de moteur complètes. |
db_password_env_var_name | Laissez tel quel ou effacez à "" | Faible | Le LISTMONK_db__password par défaut est un résidu inerte d'un modèle d'un autre module — inoffensif, mais déroutant si vous le cherchez dans la configuration réelle de GoAlert. |
Pour le comportement de la fondation référencé tout au long — identité de service, mise à l'échelle et concurrence, ingress et équilibrage de charge, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC-SC, sauvegardes et mise en miroir d'images — voir App_CloudRun. La configuration d'application spécifique à GoAlert partagée avec la variante GKE est décrite dans GoAlert_Common.
Guides associés
- Lab pratique : GoAlert sur Cloud Run — déployez-le étape par étape, avec les écrans de console et les commandes à chaque étape.
- GoAlert sur GKE Autopilot — la même application sur Kubernetes, pour quand vous avez besoin de l'autre cible de déploiement.
- GoAlert Common — Configuration d'application partagée — la configuration partagée par les deux cibles de déploiement.
- Déployé avec VictoriaMetrics sur GKE Autopilot, Loki sur Google Cloud Run, Grafana sur Google Cloud Run, Uptime Kuma sur Google Cloud Run dans la solution Observabilité et astreinte.
Need RAD to do something it does not do yet? Request it on the roadmap, or vote on what is already there.