GoToSocial sur Google Cloud Run
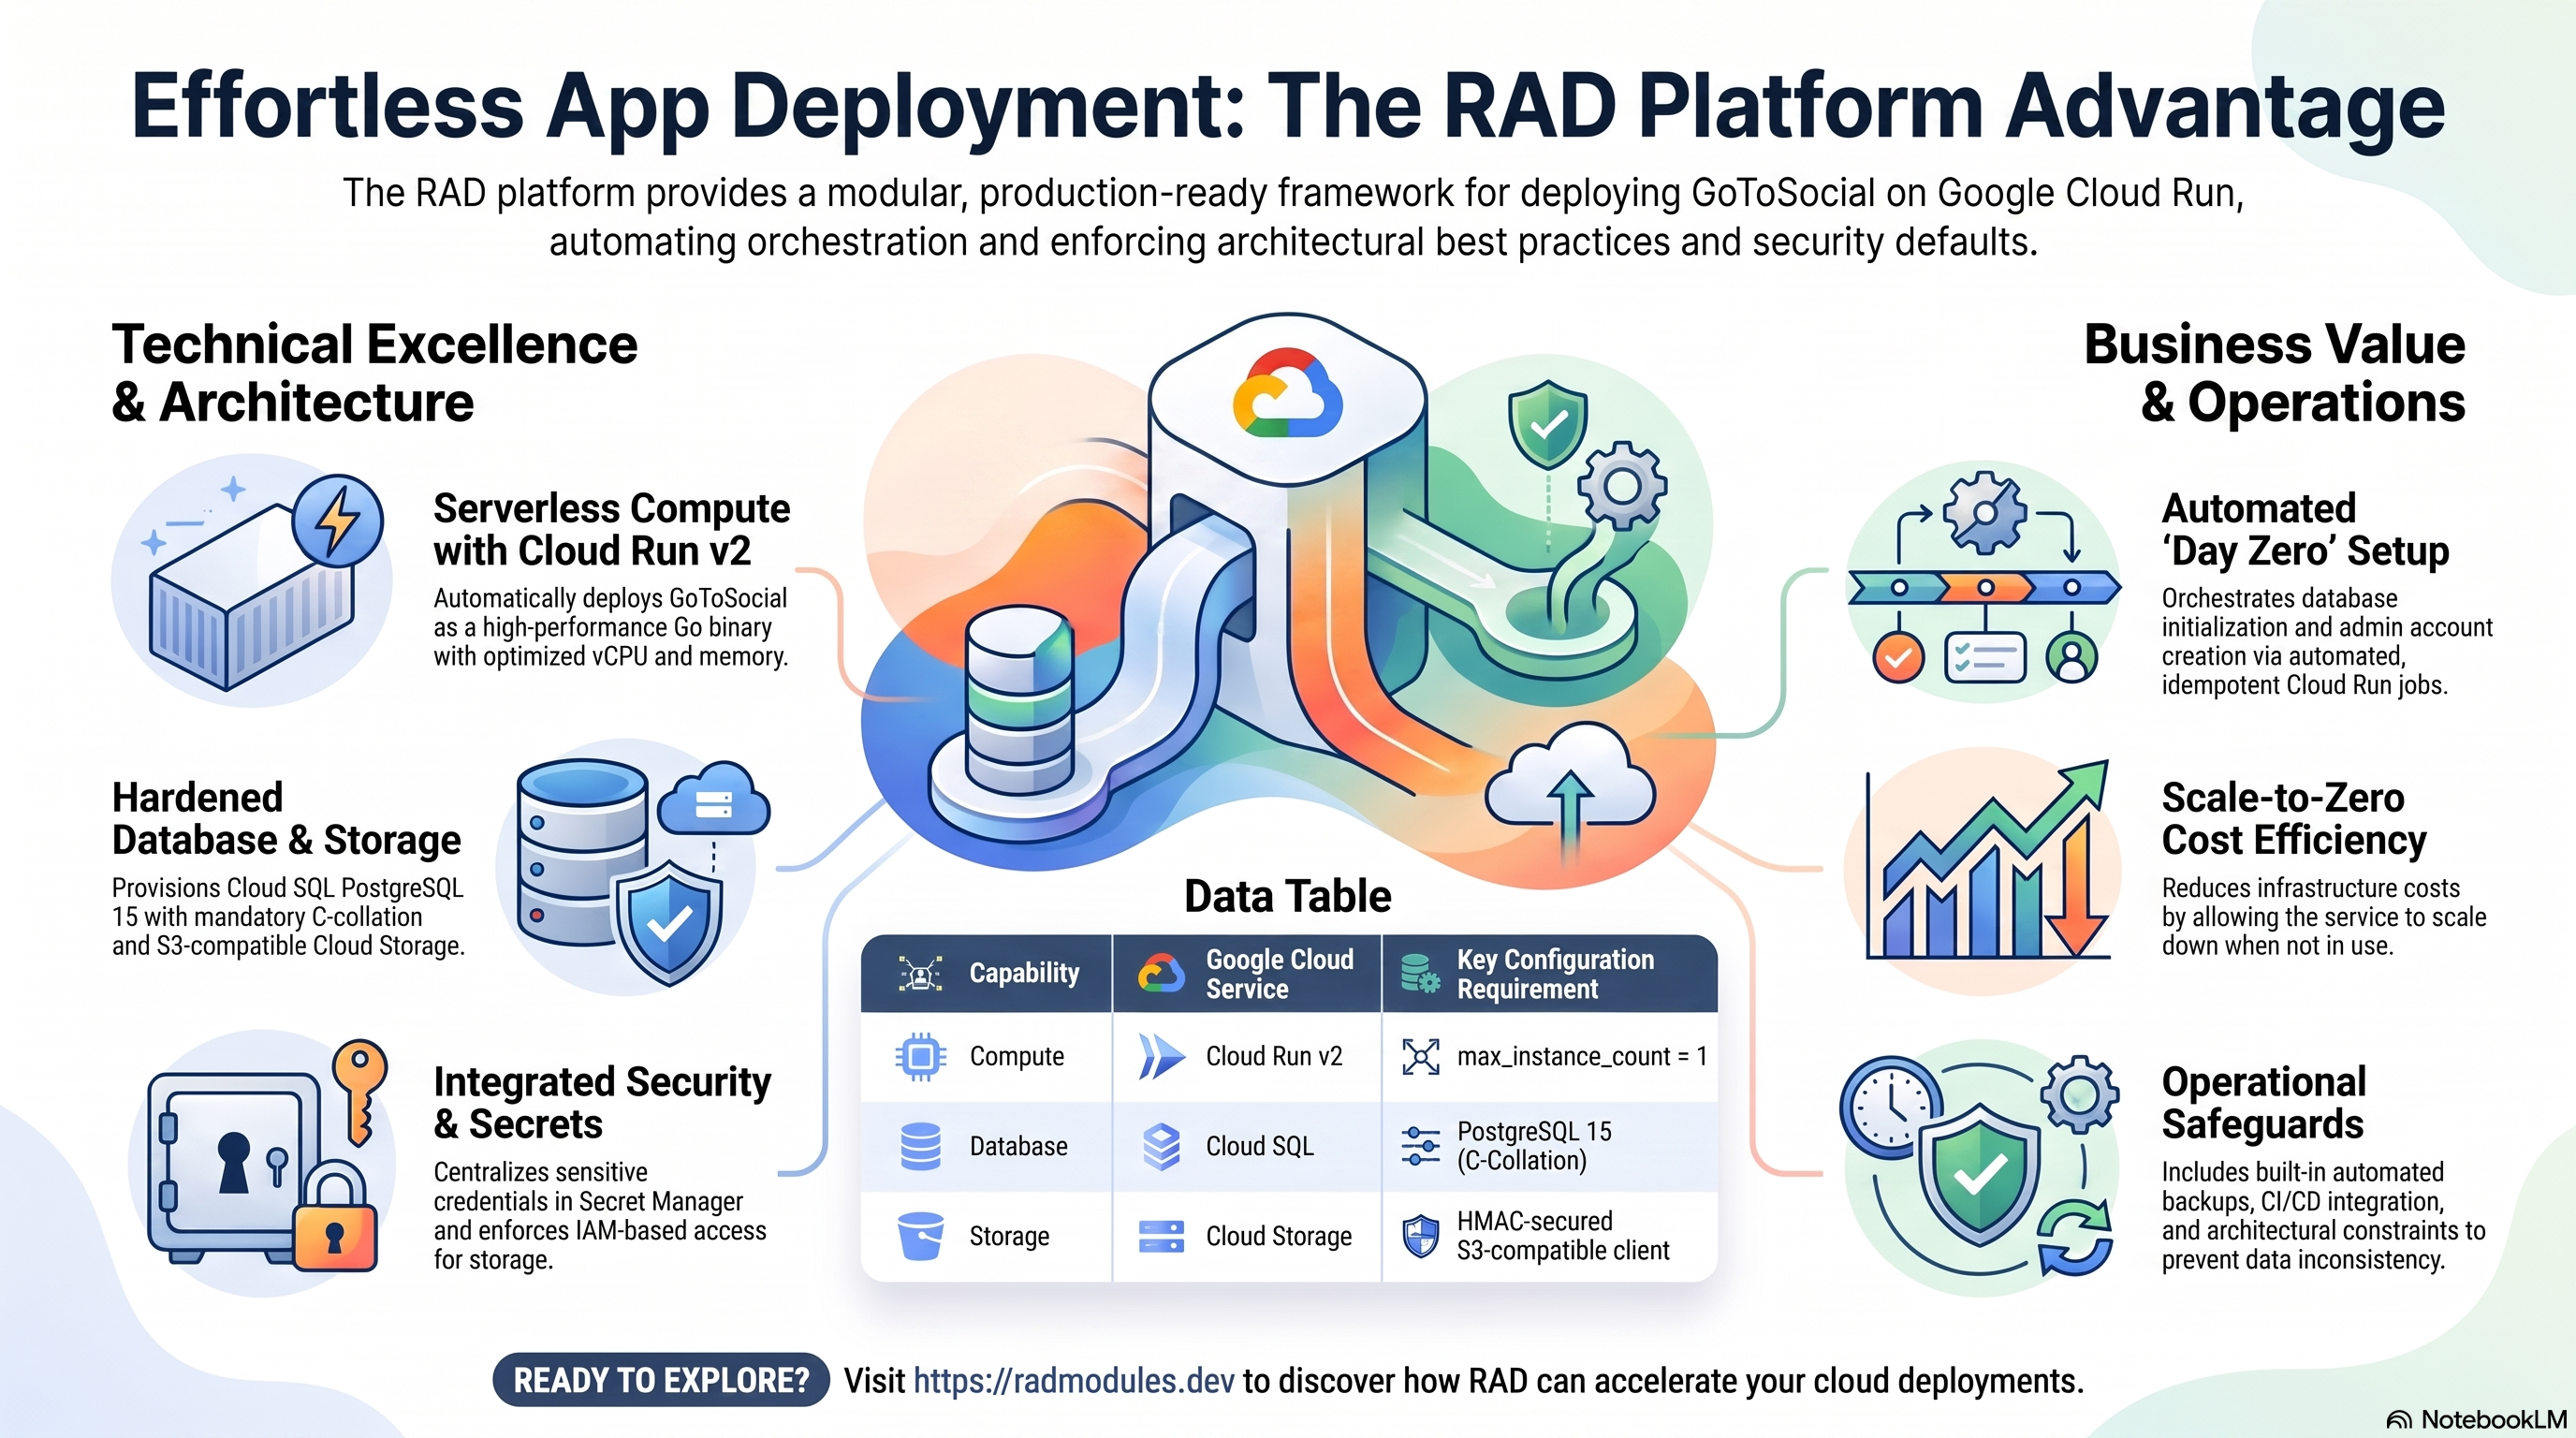
GoToSocial est un serveur ActivityPub/Fediverse léger et auto-hébergé — une petite alternative à Mastodon, écrit sous la forme d'un unique binaire Go statique. Ce module déploie GoToSocial sur Cloud Run v2 au-dessus de la fondation App_CloudRun, qui provisionne et gère l'infrastructure Google Cloud partagée.
Ce guide se concentre sur les services cloud utilisés par GoToSocial et sur la manière de les explorer et de les exploiter depuis la console Google Cloud et la ligne de commande. Pour les mécanismes communs à chaque application Cloud Run — identité de service, ingress et équilibrage de charge, mise à l'échelle et concurrence, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC Service Controls, sauvegardes et cycle de vie du déploiement — reportez-vous au guide de la fondation App_CloudRun plutôt que de les répéter ici.
Ce que GoToSocial coûte sur RAD, et comment cela se compare
L'exécution de GoToSocial sur Cloud Run dans votre propre projet Google Cloud coûte environ 88,56 $/mois en frais Google Cloud, en plus d'un frais de module RAD unique de 110 crédits facturé une fois au moment du déploiement. L'exécution d'une instance Fediverse pour un seul utilisateur ou un petit groupe ne nécessite pas beaucoup de calcul — GoToSocial est un binaire Go statique — mais une vraie base de données Postgres derrière est non négociable pour que la fédération fonctionne de manière fiable. Dans un projet géré par RAD, les frais de module tombent à 99 crédits (10 % de moins) et le coût d'exécution est mesuré à l'heure en crédits au lieu d'être facturé directement par Google — voir Mettez-le en pause gratuitement ci-dessous pour le seul avantage géré par RAD qu'un VPS auto-hébergé ne peut égaler — ou voir le guide GKE si vous préférez l'exécuter sur Kubernetes.
Ce que vous payez sur RAD
| Votre propre projet | Projet géré par RAD | |
|---|---|---|
| Frais de module (unique) | 110 crédits | 99 crédits (10 % de moins) |
| Builds | Inclus dans le prix : pas de frais de build pour la création, 5 mises à jour par mois (mois calendaire UTC) gratuites puis 2 crédits chacune, et rien pour la suppression ou pour un build échoué, dans la limite de 10 builds échoués par jour (UTC). Les sessions de lab et les projets clients sont l'exception : ils sont toujours facturés à la minute pour le temps de build | Idem |
| Coût d'exécution Google Cloud | 88,56 $/mois, facturé par Google au prix catalogue | ~61 crédits/jour, mesuré au prix catalogue plus la marge de RAD |
Votre premier déploiement réussi sur RAD est exempt de frais de module, quel que soit le montant : une fois par compte, pour un module que vous déployez et payez vous-même (dans une solution, les frais d'une application : la première à réussir ; jamais une session de lab ou un projet client).
Coût d'exécution par défaut dans votre propre projet
| Ressource | US$/mois (prix catalogue Google, us-central1) |
|---|---|
| Cloud Run, 2x vCPU / 4 GiB (scaleToZero) | 31,53 $ |
| Cloud SQL pour PostgreSQL, 1 vCPU / 3,75 Go, zonal, 10 Go SSD | 51,02 $ |
| Cloud NAT et réseau | 5,00 $ |
| Cloud Storage (modules complémentaires, sauvegardes) | 1,00 $ |
| Total | 88,56 $ |
Comment cela se compare
- Une comparaison auto-gérée dimensionnée à 2 vCPU/4 Go de ce module : Hetzner CPX22 (2 vCPU/4 Go) coûte environ 24 $/mois, un Droplet DigitalOcean 2 vCPU/4 Go coûte le même prix de 24 $/mois, et un GCP Compute Engine e2-standard-2 (2 vCPU/8 Go) coûte environ 49 $/mois.
- Il existe des hébergeurs Fediverse commerciaux (masto.host et similaires), mais ils hébergent Mastodon, pas GoToSocial — il n'y a pas de SaaS hébergé officiel pour ce projet exact, donc une comparaison de prix avec l'un d'eux comparerait des logiciels différents.
- L'écart est le même que partout ailleurs sur cette liste : un VPS est moins cher en termes d'argent, mais c'est vous qui faites la rotation du mot de passe de la base de données, appliquez les mises à jour de sécurité et restaurez à partir de la sauvegarde si le disque est plein.
Mettez-le en pause gratuitement : supprimez un projet géré par RAD, restaurez-le quand vous en avez besoin
C'est l'avantage principal d'un projet géré par RAD, et il ne coûte rien lorsqu'il est en pause. La suppression d'un projet géré par RAD délie d'abord sa facturation, puis demande à Google de supprimer le projet purement et simplement — la suppression logique récupérable de 30 jours de Google. Contrairement à la suppression d'un module, cela ne supprime pas Cloud SQL, aucune VM, ni la ressource de calcul une par une : l'ensemble du projet s'arrête simplement, et rien n'est facturé pendant qu'il attend, car la facturation est déjà déliée.
Une restauration n'est pas garantie — conservez vos propres sauvegardes. Les conditions de Google Cloud ne garantissent pas qu'un projet restauré, ou les ressources qu'il contient, seront utilisables après sa restauration, de sorte que la restauration ne peut pas être considérée comme un moyen de récupérer un projet supprimé. Avant de supprimer, assurez-vous d'avoir effectué des sauvegardes appropriées des données et de la configuration de l'application et de les avoir stockées en dehors du projet. Si une restauration échoue, ou si le projet restauré ne fonctionne pas, la solution de repli consiste à redéployer l'application (voir la section suivante) et à restaurer sa configuration et ses données à partir de ces sauvegardes.
La restauration, dans les 30 jours et uniquement par le propriétaire du projet, demande à Google de récupérer le projet et de rattacher son compte de facturation, puis vous demande d'exécuter la mise à jour sur chaque déploiement pour confirmer que tout est revenu. Comme rien n'a été détruit individuellement, cette mise à jour trouve les mêmes ressources déjà présentes — c'est une vérification, pas une reconstruction, et une mise à jour ne facture jamais les frais de module à nouveau. Les mises à jour sont incluses dans le prix (5 par mois pour chaque déploiement), donc une restauration ne coûte normalement aucun crédit.
Ce que cela nécessite : vous devez être propriétaire du projet (pas un projet dont RAD gère uniquement la facturation), vous devez le restaurer vous-même dans les 30 jours — après cela, Google le supprime définitivement — et la restauration est admise comme la création d'un nouveau projet, de sorte que votre solde de crédits achetés doit toujours dépasser le seuil du palier (100 crédits pour le palier sandbox que la plupart des utilisations d'étude/démo conviennent). Google indique que la plupart des services sont entièrement fonctionnels à nouveau dans les 36 heures suivant une restauration.
Un véritable écart : les sauvegardes nocturnes sont écrites dans un bucket à l'intérieur du projet, et ce bucket a la suppression logique de Cloud Storage explicitement désactivée, il est donc très probable qu'il disparaisse dès que vous supprimez le projet — même si le projet lui-même est récupérable pendant 30 jours. Si vous avez personnalisé GoToSocial et que vous souhaitez conserver ce travail, copiez une sauvegarde (vers Google Drive, ou un bucket en dehors du projet) avant de supprimer. Pour une installation par défaut sans rien d'irremplaçable, cela n'a pas d'importance.
Payez uniquement pendant que vous l'utilisez, l'autre méthode : supprimer et redéployer
Dans votre propre projet, ou une fois que 30 jours se sont écoulés sur un projet géré par RAD, il n'y a pas de pause gratuite — la suppression supprime les ressources pour de bon, et ramener GoToSocial signifie redéployer à partir de zéro. Cela coûte 110 crédits (les frais de module ; les builds sont inclus).
La suppression ne permet d'économiser de l'argent que si GoToSocial reste inutilisé assez longtemps pour que le coût de redéploiement soit inférieur à son propre coût d'exécution — pour GoToSocial, cela représente environ 4 jours ou plus. La majeure partie de ce coût d'exécution est généralement la base de données (et, lorsque ce module en utilise un, la VM de serveur de fichiers partagé ou le cluster GKE) — ceux-ci ne s'arrêtent que lorsque rien d'autre dans le projet ne les utilise, donc la suppression de cette application alors que quelque chose d'autre partage le projet n'économise que sa propre part de calcul.
Conservez d'abord les données : les sauvegardes nocturnes vont dans un bucket à l'intérieur du déploiement et sont supprimées avec lui, alors copiez la dernière sauvegarde avant de la supprimer si vous voulez la conserver.
Sessions de lab et environnements gérés
Sessions de lab, pour la formation : un formateur anime une session pour une classe. Chaque participant obtient l'application dans son propre projet Google Cloud pendant 15 minutes à 24 heures, dans la limite d'une allocation définie par le formateur. Le formateur peut aussi créer un seul environnement partagé pour toute la classe, et chacun utilise alors la même application et ses données. Soit le formateur finance toutes les places, soit chaque participant paie la sienne. Tout est supprimé à la fin de la session et les crédits inutilisés sont reversés au formateur.
Environnements gérés, pour les sociétés de conseil : un partenaire exécute l'application pour un client à partir d'un portefeuille cloisonné qu'il finance, et règle directement avec le client. Si le portefeuille est faible, la facturation est suspendue et les données sont conservées, de sorte que personne ne reçoit de frais inattendus. À la fin, le partenaire transfère le projet et les déploiements deviennent la propriété du client.
Les crédits peuvent être achetés dans plus de 20 devises, y compris XAF, XOF, NGN, GHS, KES et ZAR, par carte, virement bancaire ou argent mobile.
Sources (8 octobre 2026) : Prix catalogue de l'API Google Cloud Billing Catalog ; radmodules.dev/pricing pour les frais propres à RAD et les estimations de crédits quotidiens ; documentation de Google sur la suppression/restauration de projets pour les affirmations de pause/restauration.
1. Vue d'ensemble
GoToSocial s'exécute sous la forme d'un conteneur binaire Go unique sur Cloud Run v2, déployé
directement à partir de l'image officielle docker.io/superseriousbusiness/gotosocial
— pas de build personnalisé. Le déploiement relie un ensemble ciblé de services Google
Cloud :
| Capacité | Service Google Cloud | Notes |
|---|---|---|
| Calcul | Cloud Run v2 | Binaire Go sur le port 8080, 2 vCPU / 4 GiB par défaut ; autoscaling sans serveur ; max_instance_count fixé à 1 |
| Base de données | Cloud SQL pour PostgreSQL 15 | Requis — fixé à POSTGRES_15 ; MySQL non pris en charge. Base de données créée avec le classement obligatoire LC_COLLATE='C' LC_CTYPE='C' |
| Stockage d'objets | Cloud Storage | Un bucket storage + compte de service HMAC dédié, consommé inconditionnellement via le client compatible S3 natif de GoToSocial — pas de montage GCS FUSE |
| Secrets | Secret Manager | SUPERUSER_PASSWORD auto-généré, paire clé d'accès/secrète HMAC S3 ; mot de passe de la base de données |
| Ingress | URL Cloud Run / Cloud Load Balancing | URL run.app par défaut ; équilibreur de charge HTTPS externe facultatif + domaine personnalisé via Cloud Armor |
Valeurs par défaut judicieuses à connaître d'emblée :
- PostgreSQL 15 avec le classement
Cest obligatoire.database_type = "POSTGRES_15"est la valeur par défaut, etGoToSocial_CloudRundevalidation.tfrejette toutdatabase_typenon-Postgres au moment de la planification. Le jobdb-initcrée en outre la base de données avecLC_COLLATE='C' LC_CTYPE='C'— GoToSocial refuse de démarrer avec tout autre classement. - Image pré-construite, pas personnalisée.
container_image_source = "prebuilt"déploiedocker.io/superseriousbusiness/gotosocialdirectement. Le propre dépôt amont de GoToSocial a été déplacé vers Codeberg, mais le registre de conteneurs dans lequel il publie est toujours Docker Hub. Aucun wrapper de point d'entrée n'est nécessaire — la configuration se fait entièrement via des variables d'environnementGTS_*discrètes que le binaire lit nativement. - Pas de job de migration. GoToSocial crée et met à jour son propre schéma
automatiquement à chaque démarrage ;
db-initne fait que préparer la base de données et le rôle avec classement C. max_instance_countest fixé à 1. Le cache interne de GoToSocial n'a pas de synchronisation inter-instances ; l'amont ne prend pas en charge plusieurs instances sur la même base de données/stockage.min_instance_count = 0(mise à l'échelle à zéro) est sûr — la contrainte d'instance unique concerne la concurrence, pas la chaleur entre les redémarrages.- Cloud SQL est atteint via TCP chiffré vers l'IP privée, pas un socket Unix. Le mécanisme
App_CloudRundedb_host_env_var_namealiasera toujours l'IP privée brute de Cloud SQL (pas le chemin du socketDB_HOSTque résout autrement sur Cloud Run), doncGTS_DB_TLS_MODEest remplacé par"enable"(chiffrer sans vérifier) plutôt que le"disable"correct pour GKE — voir §3 et le tableau des pièges. - Pas de montage GCS FUSE. Le stockage des médias/avatars/pièces jointes utilise le client compatible S3 natif de GoToSocial pointant vers le point de terminaison XML d'interopérabilité S3 de GCS via un compte de service HMAC dédié — pas un montage de système de fichiers.
- Les sondes de santé sont TCP, pas HTTP. Les points de terminaison
/readyz//livezde GoToSocial rejettent toute requête sans en-têteUser-Agentavec une réponse418anti-scraper — ni le sondeur HTTP de Cloud Run ni uncurlnu n'en envoient un. La sonde de vivacité est entièrement désactivée sur Cloud Run (son API rejette purement et simplement une sonde de vivacité de socket TCP) ; la sonde de démarrage seule régule le trafic. - Aucun compte administrateur n'existe tant que vous ne déclenchez pas manuellement
admin-create. GoToSocial n'a pas de flux d'inscription web pour le premier compte. Voir §3 et le tableau des pièges.
2. Services Google Cloud et comment les explorer
Toutes les commandes supposent que PROJECT et REGION sont définis. Les noms de service et de ressource
sont indiqués dans les Sorties du déploiement.
A. Cloud Run — le service GoToSocial
- Console : Cloud Run → sélectionnez le service pour les révisions, le trafic, les journaux et les métriques.
- CLI :
gcloud run services list --project "$PROJECT" --region "$REGION"
gcloud run services describe <service-name> --project "$PROJECT" --region "$REGION"
gcloud run revisions list --service <service-name> --project "$PROJECT" --region "$REGION"
Voir App_CloudRun pour la mise à l'échelle, la concurrence, l'environnement d'exécution et la répartition du trafic.
B. Cloud SQL pour PostgreSQL 15
GoToSocial stocke toutes les données de l'application (comptes, statuts, suivis, métadonnées de médias) dans une instance gérée de Cloud SQL pour PostgreSQL 15, créée avec le classement obligatoire C par le job db-init. Le service se connecte via TCP chiffré à l'IP privée de l'instance (voir §3 pour savoir pourquoi, contrairement à la plupart des applications Cloud Run de ce catalogue, il ne s'agit pas d'une connexion par socket Unix).
- Console : SQL → sélectionnez l'instance pour les connexions, les sauvegardes, les indicateurs, les métriques.
- CLI :
gcloud sql instances list --project "$PROJECT" --filter="name~gotosocial"
gcloud sql instances describe <instance-name> --project "$PROJECT"
gcloud sql connect <instance-name> --user=<db-user> --database=<db-name> --project "$PROJECT"
Le nom de l'instance, la base de données, l'utilisateur et le secret du mot de passe se trouvent dans les Sorties. Voir App_CloudRun pour le modèle de connexion, les sauvegardes et la rotation des mots de passe.
C. Cloud Storage — médias, avatars, pièces jointes
Un bucket Cloud Storage dédié (suffixe storage) et un compte de service
détenant une clé HMAC sont provisionnés automatiquement, accordant au compte de service de stockage
roles/storage.objectAdmin sur le bucket. Contrairement au stockage S3 optionnel vu
ailleurs dans ce catalogue, GoToSocial écrit dans ce bucket inconditionnellement
dès le premier démarrage — GTS_STORAGE_BACKEND=s3 n'est pas facultatif.
- Console : Cloud Storage → Buckets.
- CLI :
gcloud storage buckets list --project "$PROJECT" --filter="name~gotosocial"
gcloud storage ls gs://<storage-bucket>/
Voir App_CloudRun pour GCS Fuse (non utilisé ici) et les options CMEK.
D. Secret Manager
Le conteneur principal de GoToSocial lit SUPERUSER_PASSWORD (uniquement via le
job admin-create, pas le serveur en cours d'exécution), GTS_STORAGE_S3_ACCESS_KEY, et
GTS_STORAGE_S3_SECRET_KEY comme variables d'environnement basées sur des secrets. Le
mot de passe de la base de données est géré séparément par la fondation.
- Console : Sécurité → Secret Manager.
- CLI :
gcloud secrets list --project "$PROJECT" --filter="name~gotosocial"
gcloud secrets versions access latest --secret=<secret-name> --project "$PROJECT"
Voir App_CloudRun pour les détails d'injection et de rotation, et
GoToSocial_Common §2 pour savoir pourquoi ces secrets transitent
par secret_ids/module_secret_env_vars, et non par le champ (mort) secret_environment_variables de l'objet de configuration par application.
E. Réseau et ingress
Le service est accessible par son URL run.app par défaut (ingress_settings = "all", requis pour la fédération ActivityPub publique). Un équilibreur de charge HTTPS externe avec un domaine personnalisé, Cloud CDN et Cloud Armor peuvent être superposés.
- Console : Cloud Run (URL du service) ; Services réseau → Équilibrage de charge.
- CLI :
gcloud run services describe <service-name> --region "$REGION" --format='value(status.url)'
gcloud compute addresses list --project "$PROJECT"
Voir App_CloudRun.
F. Cloud Logging et Monitoring
Les journaux de conteneurs sont envoyés à Cloud Logging ; les métriques Cloud Run et Cloud SQL sont envoyées à Cloud Monitoring, avec des tests de disponibilité et des stratégies d'alerte facultatifs.
- Console : Logging → Explorateur de journaux ; Monitoring → Tableaux de bord / Alertes.
- CLI :
gcloud run services logs read <service-name> --project "$PROJECT" --region "$REGION" --limit 50
3. Comportement de l'application GoToSocial
- Configuration de la base de données au premier déploiement. Le job
db-initexécutescripts/db-init.shen utilisantpostgres:15-alpine. Il attend que Cloud SQL accepte les connexions, puis crée de manière idempotente le rôle d'application et la base de données avecLC_COLLATE='C' LC_CTYPE='C'(GoToSocial refuse de démarrer sinon), accorde les privilèges et se termine. Peut être réexécuté en toute sécurité (execute_on_apply = true,max_retries = 3). - Pas de job de migration séparé. GoToSocial migre son propre schéma automatiquement à chaque démarrage du serveur.
- Le compte administrateur nécessite un déclenchement manuel — c'est le piège n°1
pour l'opérateur de ce module. GoToSocial n'a pas de flux d'inscription basé sur le web
et pas de point de terminaison REST pour le tout premier compte — il est
uniquement en CLI (
gotosocial admin account create/admin account promote). Confirmé en direct : la CLI panique avecNewSignup: instance application not yet created, run the server at least once before creating usersà moins que le processus du serveur principal n'ait déjà démarré avec succès une fois. Les jobs d'initialisation de Cloud Run s'exécutent toujours avant que la première révision du service n'existe du tout, doncadmin-createest créé avecexecute_on_apply = falsepar conception — il ne peut pas réussir pendant leapplyinitial. Une fois que le service est confirmé sain (voir Tâche 2 dans le lab), déclenchez-le manuellement :Récupérez le mot de passe généré :gcloud run jobs execute <service-name>-admin-create --region "$REGION" --project "$PROJECT" --waitSECRET=$(gcloud secrets list --project "$PROJECT" --filter="name~superuser-password" --format="value(name)")
gcloud secrets versions access latest --secret="$SECRET" --project "$PROJECT" GTS_DB_TLS_MODEest"enable"sur Cloud Run, pas"disable"ou"require"— une véritable asymétrie au niveau de la Fondation. L'implémentationApp_CloudRundedb_host_env_var_namealiasera toujours l'IP privée brute de Cloud SQL (local.db_internal_ip), pas le chemin du socket UnixDB_HOSTque résout autrement sur Cloud Run — malgré le nom/la description de la variable impliquant "hôte". (L'équivalent deApp_GKEest plus intelligent : il préfère la boucle de retour127.0.0.1du sidecar cloud-sql-proxy, donc GKE conserve correctement"disable".) Une connexion TCP IP privée brute à Cloud SQL nécessite un chiffrement, donc"disable"échoue ("pas de chiffrement")."require"n'est pas la solution non plus — confirmé en direct, il exige une vérification complète du certificat (documentation de GoToSocial :"require"= "un certificat valide doit être présenté"), ce qui échoue avec le certificat de Cloud SQL ("x509 : impossible de valider le certificat... ne contient aucun SAN IP")."enable"est correct — la documentation de GoToSocial confirme que cela signifie "TLS sera tenté, mais le certificat de la base de données ne sera pas vérifié" (la sémantique classique de libpqsslmode=require-pas-verify-full).gotosocial.tfdéfinit cette surcharge viamodule_env_vars.- Chemin de santé — TCP uniquement, et pourquoi
curla besoin d'unUser-Agent. GoToSocial sert de vrais points de terminaison non authentifiés/readyz(DBSELECT, 500 en cas d'échec) et/livez(200 bon marché), mais les deux rejettent toute requête sans en-têteUser-Agentavec une réponse418 I'm a teapot— confirmé en direct :{"error": "I'm a teapot: no user-agent sent with request"}. Ni le sondeur HTTP de Cloud Run ni uncurlnu n'en envoient un, donc chaque commande de vérification manuelle contre cette application nécessite un drapeau explicite-A/--user-agent:La sonde de démarrage est TCP sur le port 8080 ; la sonde de vivacité est entièrement désactivée (l'API de Cloud Run rejette purement et simplement une sonde de vivacité de socket TCP).curl -A "gotosocial-check/1.0" -s "$SERVICE_URL/readyz" - Propagation IAM du stockage. GoToSocial panique au démarrage s'il ne peut pas atteindre
son backend de stockage S3. L'octroi
roles/storage.objectAdmindu compte de service de stockage est lié à la sortiestorage_bucketsde la Fondation (pas à une sortiedepends_onde module entier, ce qui provoquerait un blocage) — mais un premier déploiement frais peut toujours voir le tout premier conteneur démarrer en concurrence avec le délai de propagation de ~1 à 2 minutes de l'octroi IAM. Il s'agit d'une nouvelle tentative ponctuelle attendue et occasionnelle, pas d'un bug. - Inspectez les jobs d'initialisation et la configuration en cours d'exécution :
gcloud run jobs list --project "$PROJECT" --region "$REGION"
gcloud run jobs executions list --job <db-init-job-name> --project "$PROJECT" --region "$REGION"
gcloud run revisions describe <revision-name> --region "$REGION" \
  --format='value(spec.template.spec.containers[0].env)'
4. Variables de configuration
Les variables sont regroupées exactement comme elles apparaissent sur la plateforme de déploiement
(correspondant à la balise {{UIMeta group=N}} de chaque variable dans variables.tf). Seuls
les paramètres spécifiques ou notables pour GoToSocial sont listés ; toute autre entrée
est héritée de App_CloudRun avec son comportement
standard.
Groupe 1 — Projet et identité
| Variable | Valeur par défaut | Description |
|---|---|---|
project_id | (requis) | Projet Google Cloud cible. |
region | us-central1 | Région pour le service et les ressources régionales. |
Groupe 2 — Environnement de déploiement
| Variable | Valeur par défaut | Description |
|---|---|---|
tenant_id | demo | Suffixe court qui rend les noms de ressources uniques par environnement. Utilisez une valeur distincte (par exemple cr) de toute variante GKE co-déployée (par exemple gke) — les CR+GKE du même locataire entrent en collision sur le nom de service, les secrets et les buckets. |
support_users | [] | Adresses e-mail autorisées à accéder au projet et aux alertes de surveillance. |
resource_labels | {} | Étiquettes appliquées à toutes les ressources. |
Groupe 3 — Identité de l'application
| Variable | Valeur par défaut | Description |
|---|---|---|
application_name | gotosocial | Nom de base des ressources. Ne pas modifier après le premier déploiement. |
display_name | GoToSocial | Nom lisible par l'homme affiché dans la console. |
description | GoToSocial — a lightweight, self-hosted ActivityPub/Fediverse server | Description du service. |
application_version | latest | Tag d'image Docker Hub. |
host | gotosocial.local | GTS_HOST — le domaine public. Intégré à chaque URI ActivityPub au moment de la création, immuable après le premier démarrage. Définissez votre vrai domaine avant la production. |
account_domain | "" | GTS_ACCOUNT_DOMAIN — domaine de poignée personnalisé facultatif, distinct de host. Par défaut host si vide. Même risque d'immutabilité. |
Groupe 4 — Exécution et mise à l'échelle
| Variable | Valeur par défaut | Description |
|---|---|---|
deploy_application | true | Définissez false pour provisionner uniquement l'infrastructure. |
container_image_source | prebuilt | Déploie directement l'image officielle de Docker Hub. custom est pris en charge mais inutile — GoToSocial n'a pas besoin de wrapper. |
container_image | "" | Remplace l'URI de l'image ; laissez vide pour utiliser l'image GoToSocial par défaut. |
cpu_limit | 2000m | 2 vCPU par instance. |
memory_limit | 4Gi | Mémoire par instance. |
min_instance_count | 0 | 0 active la mise à l'échelle à zéro — sûr pour GoToSocial (contrainte de concurrence, pas de chaleur). |
max_instance_count | 1 | Plafond architectural strict — le cache interne de GoToSocial n'a pas de synchronisation inter-instances. Ne pas augmenter. |
container_port | 8080 | Valeur par défaut native GTS_PORT de GoToSocial. |
cpu_always_allocated | false | Facturation basée sur les requêtes — le cœur de requête/réponse de GoToSocial n'a pas de processus de travail en arrière-plan séparé nécessitant du CPU entre les requêtes. |
execution_environment | gen2 | Gen2 requis pour les montages GCS Fuse/NFS (non utilisés par la configuration par défaut de GoToSocial, mais cohérent avec le catalogue). |
timeout_seconds | 300 | Durée maximale de la requête (0 à 3600 secondes). |
enable_cloudsql_volume | true | Injecte le montage du socket du proxy d'authentification Cloud SQL, bien que GoToSocial se connecte via TCP à l'IP privée quoi qu'il arrive (voir §3) — le montage n'est pas utilisé par le chemin de la base de données de cette application mais il est inoffensif de le laisser activé. |
enable_image_mirroring | true | Mettre en miroir l'image Docker Hub dans Artifact Registry (évite les limites de taux de tirage de Docker Hub). |
Groupe 5 — Accès, réseau
| Variable | Valeur par défaut | Description |
|---|---|---|
ingress_settings | all | Requis — la fédération et l'accès client nécessitent tous deux une accessibilité publique. |
vpc_egress_setting | PRIVATE_RANGES_ONLY | Acheminer uniquement le trafic RFC 1918 via VPC. |
enable_iap | false | Exiger la connexion Google. Bloque la fédération — ne convient que pour une instance entièrement privée. |
iap_authorized_users / iap_authorized_groups | [] | Qui peut accéder via IAP. |
Groupe 6 — Variables d'environnement et secrets
| Variable | Valeur par défaut | Description |
|---|---|---|
environment_variables | {} | Variables d'environnement en texte clair fusionnées dans les valeurs par défaut de GoToSocial_Common. |
secret_environment_variables | {} | Références de secrets destinées à l'opérateur — distinctes de, et à ne pas confondre avec, le mécanisme secret_ids que GoToSocial_Common utilise lui-même (voir GoToSocial_Common §2). |
secret_propagation_delay | 30 | Secondes à attendre après la création du secret avant de continuer. |
secret_rotation_period | 2592000s | Fréquence de notification de rotation de Secret Manager. |
Groupe 7 — Sauvegarde et restauration
| Variable | Valeur par défaut | Description |
|---|---|---|
backup_schedule | 0 2 * * * | Cron de sauvegarde automatisée (UTC). |
backup_retention_days | 7 | Rétention ; augmenter pour la production. |
enable_backup_import / backup_source / backup_file / backup_format | options de restauration | Restaurer à partir d'une sauvegarde lors du déploiement. |
Groupe 8 — CI/CD et autorisation binaire
Intégration standard App_CloudRun Cloud Build / Cloud Deploy — voir App_CloudRun.
Groupe 9 — Scripts SQL personnalisés
Exécution de scripts SQL personnalisés App_CloudRun standard — voir App_CloudRun.
Groupe 10 — Équilibreur de charge, CDN et rétention d'images
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_cloud_armor | false | Provisionner un équilibreur de charge HTTPS global + Cloud Armor WAF. |
application_domains | [] | Noms de domaine personnalisés — doivent correspondre à host. |
enable_cdn | false | Activer Cloud CDN sur le backend de l'équilibreur de charge HTTPS — utile pour la diffusion de médias. |
max_images_to_retain / delete_untagged_images / image_retention_days | (défini) | Politique de nettoyage d'Artifact Registry. |
Groupe 11 — Stockage et système de fichiers
| Variable | Valeur par défaut | Description |
|---|---|---|
create_cloud_storage | true | Créer des buckets GCS — gotosocial.tf fournit le vrai bucket storage via la sortie de GoToSocial_Common, remplaçant la valeur par défaut générique data de cette variable. |
enable_nfs | false | Provisionne Filestore. Non utilisé par GoToSocial — le stockage des médias se fait via le client S3 natif, pas un montage. |
gcs_volumes | [] | Montages de volumes GCS Fuse. Non utilisés par défaut. |
manage_storage_kms_iam / enable_artifact_registry_cmek | false | Options CMEK. |
Groupe 12 — Backend de base de données
| Variable | Valeur par défaut | Description |
|---|---|---|
database_type | POSTGRES_15 | Validé par le plan — validation.tf rejette tout sauf PostgreSQL 13/14/15 ou NONE. |
db_name | gotosocial | La base de données réellement créée (avec le classement C) et injectée comme GTS_DB_DATABASE. Immuable après le premier déploiement. |
db_user | gotosocial | Le rôle réellement créé et injecté comme GTS_DB_USER ; mot de passe auto-généré dans Secret Manager. |
database_password_length | 32 | Longueur du mot de passe généré (16-64). |
db_host_env_var_name / db_port_env_var_name / db_user_env_var_name / db_name_env_var_name / db_password_env_var_name | GTS_DB_ADDRESS / GTS_DB_PORT / GTS_DB_USER / GTS_DB_DATABASE / GTS_DB_PASSWORD | Définis par main.tf, non laissés à leurs valeurs par défaut de variable génériques et vides — c'est le mécanisme qui permet au binaire GoToSocial de lire ses propres noms GTS_DB_* tout en obtenant des valeurs de la génération DB_* standard de la Fondation. |
Groupe 13 — Jobs et tâches planifiées
| Variable | Valeur par défaut | Description |
|---|---|---|
initialization_jobs | [] | Laissez vide pour utiliser la paire db-init + admin-create intégrée fournie par GoToSocial_Common. |
cron_jobs | [] | Aucune tâche récurrente planifiée par la plateforme n'est définie pour GoToSocial. |
Groupe 14 — Observabilité et santé
| Variable | Valeur par défaut | Description |
|---|---|---|
startup_probe | TCP, /readyz (chemin informatif uniquement), initial_delay_seconds=15, failure_threshold=10 | Le seul type de sonde qui fonctionne avec les points de terminaison de santé de GoToSocial protégés par User-Agent. |
liveness_probe | enabled = false | Désactivé — l'API de Cloud Run rejette purement et simplement les sondes de vivacité TCP ; la sonde de démarrage seule régule le trafic. |
startup_probe_config / health_check_config | HTTP /, divers | Sondes structurées alternatives ; remplacées par startup_probe/liveness_probe ci-dessus pour ce module. |
uptime_check_config | { enabled=false, path="/" } | Test de disponibilité Cloud Monitoring ; désactivé par défaut (nécessiterait également un vérificateur envoyant User-Agent pour réussir contre /readyz//livez — un simple test / est la valeur par défaut la plus sûre ici). |
Groupe 21 — Redis
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_redis | false | GoToSocial n'a aucune dépendance Redis — son cache est interne au processus. Laissez false. |
Groupe 22 — VPC Service Controls et journalisation d'audit
| Variable | Valeur par défaut | Description |
|---|---|---|
enable_vpc_sc | false | Appliquer un périmètre VPC-SC (nécessite organization_id). |
enable_audit_logging | false | Journaux d'audit Cloud détaillés. |
5. Sorties
Retourné lors d'un déploiement réussi — le moyen le plus rapide de localiser et d'explorer les ressources en cours d'exécution.
| Sortie | Description |
|---|---|
service_name | Nom du service Cloud Run. |
service_url | URL run.app par défaut du service. |
service_location | Région dans laquelle le service s'exécute. |
load_balancer_ip / load_balancer_url | IP / URL de l'équilibreur de charge HTTPS externe (lorsqu'il est activé). |
database_instance_name | Nom de l'instance Cloud SQL. |
database_name / database_user | Nom / utilisateur de la base de données de l'application. |
database_password_secret | Secret Manager contenant le mot de passe de la base de données. |
database_host / database_port | Point de terminaison de la base de données (l'IP privée Cloud SQL sur Cloud Run) / port. |
storage_buckets | Buckets Cloud Storage créés (le bucket média storage). |
network_name / network_exists / regions | Réseau VPC, présence, régions. |
container_image / container_registry | Image déployée et dépôt Artifact Registry. |
monitoring_enabled / monitoring_notification_channels / uptime_check_names | État de la surveillance, canaux, tests de disponibilité. |
initialization_jobs | Noms des jobs de configuration (db-init, admin-create). |
deployment_id / tenant_id / resource_prefix | Identifiants de nommage. |
project_id / project_number | Identifiants de projet. |
cicd_enabled / github_repository_url / github_repository_owner / github_repository_name / cicd_configuration | État et détails CI/CD. |
artifact_registry_repository / cloudbuild_trigger_name / cloudbuild_trigger_id | Registre et déclencheur de build. |
vpc_sc_enabled / vpc_sc_perimeter_name / vpc_sc_dry_run_mode | État VPC-SC. |
audit_logging_enabled / artifact_registry_cmek_enabled | Journalisation d'audit et état CMEK. |
6. Pièges de configuration et valeurs par défaut judicieuses
Risque : Critique (perte de données / panne / sécurité) — Élevé (service dégradé) — Moyen (coût ou dégradation partielle) — Faible (mineur).
Validation héritée au moment de la planification. Ce module transmet sa configuration au moteur de base App_CloudRun, qui valide les valeurs et les combinaisons au moment de la planification.
GoToSocial_CloudRunlui-même ajoutevalidation.tfdes vérifications pourmin_instance_count > max_instance_count, Redis activé sans hôte, etdatabase_typeloin de PostgreSQL — donc contrairement à certains modules de ce catalogue, l'erreur MySQL est détectée au moment de la planification ici, pas seulement à l'exécution.
| Paramètre | Valeur judicieuse | Risque | Conséquence en cas d'erreur |
|---|---|---|---|
host (GTS_HOST) | Définissez votre vrai domaine avant le premier déploiement | Critique | Intégré à chaque URI d'acteur/objet ActivityPub au moment de la création ; le modifier après l'existence de comptes/publications réels rompt la fédération pour tout ce qui a été créé sous l'ancienne valeur. |
max_instance_count | 1 (ne pas augmenter) | Critique | Le cache interne de GoToSocial n'a pas de synchronisation inter-instances ; l'amont ne prend pas en charge plusieurs instances sur la même base de données/stockage — augmenter cela produit une incohérence des données/du cache, pas seulement un coût supplémentaire. |
GTS_DB_TLS_MODE | enable (défini automatiquement par gotosocial.tf, ne pas remplacer par disable/require) | Critique | disable échoue carrément contre le chemin TCP IP privé de Cloud SQL sur Cloud Run (pas de chiffrement) ; require échoue à la vérification du certificat contre le certificat de Cloud SQL (pas d'IP SANs) — seul enable (chiffrer sans vérifier) fonctionne ici. |
database_type | POSTGRES_15 | Critique | Validé au moment de la planification par GoToSocial_CloudRun's own validation.tf — MySQL/SQL Server sont rejetés avant l'apply, contrairement à d'autres modules de ce catalogue. |
Câblage IAM du stockage (google_storage_bucket_iam_member) | Laisser tel quel (références module.app_cloudrun.storage_buckets["storage"]) | Critique | GoToSocial panique au démarrage sans accès S3. Une alternative depends_on = [module.app_cloudrun] bloquerait le déploiement contre sa propre condition préalable IAM. |
Sondes de santé (startup_probe/liveness_probe) | Laisser type = "TCP" | Élevé | Les /readyz//livez de GoToSocial rejettent toute requête sans en-tête User-Agent (418) ; passer à type = "HTTP" fait échouer la sonde indéfiniment quel que soit le chemin, car le sondeur de Cloud Run n'en envoie jamais. |
job admin-create | Déclencher manuellement après le déploiement | Élevé | GoToSocial n'a pas de flux d'inscription web pour le premier compte, et le job ne peut pas s'exécuter au moment de l'apply sur Cloud Run (les jobs d'initialisation précèdent toujours la première révision) — ignorer cette étape laisse l'instance sans connexion administrateur utilisable. |
curl/vérifications de santé manuelles | Toujours passer -A "<agent>" | Moyen | Le curl nu (et la plupart des clients/moniteurs HTTP par défaut) obtiennent 418 I'm a teapot de la porte User-Agent anti-scraper de GoToSocial, même sur les points de terminaison "non authentifiés" — facile à diagnostiquer à tort comme une panne. |
enable_redis | false (par défaut) | Faible | GoToSocial n'a pas de dépendance Redis ; laisser ce true n'a aucun effet fonctionnel mais ajoute une configuration de dépendance NFS inutile. |
db_host_env_var_name / db_port_env_var_name / db_user_env_var_name / db_name_env_var_name / db_password_env_var_name | Laisser tel quel (alias GTS_DB_* définis dans main.tf) | Critique | Ce sont eux qui permettent au binaire de GoToSocial de lire les informations de connexion à la base de données de la Fondation — les remplacer rompt entièrement la connexion à la base de données. |
enable_iap | false pour une instance publique | Moyen | IAP bloque le trafic de fédération ActivityPub non authentifié — ne convient que pour une instance entièrement privée/de test. |
| Propagation IAM du stockage lors du premier déploiement | Attendez-vous à une éventuelle nouvelle tentative unique | Faible | Le tout premier démarrage de conteneur d'un nouveau déploiement peut être en concurrence avec la propagation de l'octroi IAM du SA de stockage (~1-2 minutes) ; l'application récupère lors de la révision/nouvelle tentative suivante sans qu'aucun changement de configuration ne soit nécessaire. |
Pour le comportement de la fondation référencé tout au long — identité de service, mise à l'échelle et concurrence, ingress et équilibrage de charge, CI/CD, Cloud Armor, IAP, Binary Authorization, VPC-SC, sauvegardes et mise en miroir d'images — voir
App_CloudRun. La configuration d'application spécifique à GoToSocial partagée avec la variante GKE (secrets, les jobs db-init/
admin-create et le compte de service de stockage) est définie dans
GoToSocial_Common (source du module :
modules/GoToSocial_Common).
Guides associés
- Lab pratique : GoToSocial sur Cloud Run — déployez-le étape par étape, avec les écrans de la console et les commandes à chaque étape.
- GoToSocial sur GKE Autopilot — la même application sur Kubernetes, pour quand vous avez besoin de l'autre cible de déploiement.
- GoToSocial Common — Configuration d'application partagée — la configuration partagée par les deux cibles de déploiement.
- Déployé aux côtés de Ghost sur Google Cloud Run, Castopod sur Google Cloud Run, PeerTube sur Google Cloud Run, WriteFreely sur Google Cloud Run dans la solution Créateur et publication de médias.
Need RAD to do something it does not do yet? Request it on the roadmap, or vote on what is already there.